La NIS2 obbliga le aziende a notificare al CSIRT Italia gli incidenti di cybersicurezza significativi entro un massimo di 24 ore. Questa prima comunicazione parte con le informazioni disponibili in quel momento, senza aspettare di avere il quadro completo.
Ecco perché la notifica degli incidenti è uno degli obblighi della direttiva più difficili da rispettare. Scrivere la comunicazione è la parte semplice. La vera difficoltà sta nel raccogliere in tempo i dati che deve contenere.
In questo articolo vediamo quali incidenti vanno notificati, entro quali termini, a chi vanno comunicati in Italia e come organizzare il processo perché non sia lasciato all’improvvisazione.
Cos'è la notifica degli incidenti nella NIS2?
La notifica degli incidenti è l’obbligo di comunicare all’autorità gli incidenti di cybersicurezza significativi subiti da un’organizzazione. È prevista dall’articolo 23 della Direttiva (UE) 2022/2555, meglio nota come NIS2, recepito in Italia dall’articolo 25 del D.Lgs. 138/2024, il cosiddetto decreto NIS.
La comunicazione va inviata al CSIRT (Computer Security Incident Response Team), il gruppo pubblico di risposta agli incidenti di sicurezza informatica che ogni Stato designa per ricevere le notifiche e assistere le organizzazioni colpite. In Italia è il CSIRT Italia, istituito presso l’Agenzia per la Cybersicurezza Nazionale (ACN).
L’obbligo vale allo stesso modo per i soggetti essenziali e per quelli importanti. Chi non ha ancora chiaro se la propria azienda rientra in una delle due categorie può verificarlo in questo articolo su a chi si applica la direttiva NIS2 in Italia.
È bene non confonderla con la gestione degli incidenti dell’articolo 21, che riguarda il lavoro interno di rilevamento, contenimento e ripristino. La notifica è la parte rivolta verso l’esterno, e ha due aspetti che spesso passano inosservati.
- Notificare non penalizza: la norma stabilisce che la notifica, di per sé, non espone il soggetto a una maggiore responsabilità.
- Anche l’autorità risponde: il CSIRT Italia deve dare riscontro senza ingiustificato ritardo, se possibile entro 24 ore dalla pre-notifica, con una prima valutazione dell’incidente e, su richiesta, con indicazioni operative per mitigarlo.
Quali incidenti vanno notificati secondo la NIS2?
La NIS2 impone di notificare soltanto gli incidenti significativi. Tutti gli altri si gestiscono e si registrano all’interno dell’azienda, senza doverli comunicare all’autorità.
In linea generale, un incidente è significativo quando soddisfa almeno una di queste due condizioni.
- Colpisce in modo grave il soggetto stesso: ha causato o è in grado di causare una grave perturbazione operativa dei servizi o perdite finanziarie.
- Colpisce terzi: si è ripercosso o è in grado di ripercuotersi su altre persone fisiche o giuridiche, causando perdite materiali o immateriali considerevoli.
In Italia, però, c’è un passaggio in più. In fase di prima applicazione l’ACN ha tradotto questi criteri in un elenco preciso di incidenti significativi di base, contenuto negli allegati 3 e 4 della determinazione n. 379907/2025. Sono queste le fattispecie che fanno scattare l’obbligo di notifica.
- IS-1: perdita di riservatezza, verso l’esterno, di dati digitali di proprietà del soggetto o sotto il suo controllo.
- IS-2: perdita di integrità di quei dati, con impatto verso l’esterno.
- IS-3: violazione dei livelli di servizio attesi, cioè delle soglie che l’azienda stessa ha definito per i propri servizi e le proprie attività.
- IS-4: accesso non autorizzato, o con abuso dei privilegi concessi, a dati digitali. Riguarda solo i soggetti essenziali.
Tutte e quattro le fattispecie ruotano attorno a un concetto, l’evidenza dell’incidente. L’obbligo nasce quando l’azienda ha elementi oggettivi che l’evento si è verificato, anche se le cause sono ancora da chiarire. Per questo, in un soggetto essenziale, un accesso non autorizzato ai dati va notificato anche se il servizio continua a funzionare regolarmente.
Per valutare la gravità, la direttiva guarda al grado di compromissione del servizio, alla durata dell’incidente e al numero di utenti coinvolti. La tabella che segue applica questi criteri ai casi più frequenti.
| Incidente | Va notificato? | Motivo |
|---|---|---|
| Ransomware che blocca l’operatività | Sì | Violazione dei livelli di servizio attesi (IS-3) |
| Furto di dati dei clienti dopo un accesso non autorizzato | Sì | Perdita di riservatezza verso l’esterno (IS-1) |
| Interruzione prolungata di un servizio da cui dipendono i clienti | Sì | Violazione dei livelli di servizio attesi (IS-3) |
| Account amministratore compromesso con accesso ai dati aziendali | Sì, per i soggetti essenziali | Accesso non autorizzato o con abuso dei privilegi (IS-4) |
| Email di phishing rilevata e bloccata | No | Nessun impatto, è sufficiente registrarla |
| Malware isolato su un dispositivo e fermato dall’antivirus | No, di norma | Nessun effetto su dati e servizi |
| Portatile smarrito, cifrato e bloccato da remoto | No, di norma | Nessuna evidenza di perdita di riservatezza |
L’ultimo caso spiega bene perché è importante avere i dati a portata di mano. Lo stesso portatile smarrito cambia categoria se non si riesce a dimostrare che era cifrato.
Termini per la notifica degli incidenti NIS2
La notifica si articola in tre passaggi obbligatori, con termini massimi di 24 ore, 72 ore e un mese. A questi si aggiungono relazioni ulteriori, richieste solo in casi specifici.
| Passaggio | Termine massimo | Cosa deve contenere |
|---|---|---|
| Pre-notifica | 24 ore da quando si viene a conoscenza dell’incidente | Se l’incidente può derivare da atti illegittimi o malevoli e se può avere un impatto transfrontaliero |
| Notifica dell’incidente | 72 ore da quando si viene a conoscenza dell’incidente | Valutazione iniziale di gravità e impatto e, se disponibili, indicatori di compromissione |
| Relazione intermedia | Su richiesta del CSIRT Italia | Aggiornamento sulla situazione |
| Relazione finale | Un mese dalla notifica dell’incidente | Descrizione dettagliata, causa probabile, misure adottate e impatto transfrontaliero |
Tutti e tre sono termini massimi. Il decreto chiede di notificare «senza ingiustificato ritardo», quindi se le informazioni sono disponibili prima non c’è motivo di aspettare l’ultima ora.
Pre-notifica entro 24 ore
La pre-notifica serve a far sapere all’autorità, il prima possibile, che c’è un incidente in corso. Per questo richiede soltanto due informazioni.
- Origine: se l’incidente può essere il risultato di atti illegittimi o malevoli.
- Estensione geografica: se può avere un impatto transfrontaliero.
La causa, il perimetro esatto e i responsabili dell’attacco si comunicano nei passaggi successivi.
Notifica dell’incidente entro 72 ore
Il secondo passaggio aggiorna la pre-notifica con una valutazione iniziale della gravità e dell’impatto dell’incidente. Comprende anche gli indicatori di compromissione disponibili, come indirizzi IP, domini, file o account coinvolti.
Per fare questa valutazione bisogna sapere, nel giro di tre giorni, quali sistemi, dispositivi, utenti e dati sono stati colpiti. L’indagine può restare aperta, perché le informazioni mancanti confluiscono nella relazione finale.
Per i prestatori di servizi fiduciari il termine è più breve, 24 ore, quando l’incidente riguarda questi servizi.
Relazione finale entro un mese
Chiude il processo ed è il documento più completo. Deve contenere quattro elementi.
- Descrizione dettagliata dell’incidente: comprese la gravità e l’impatto effettivo.
- Tipo di minaccia o causa originale: ciò che con ogni probabilità lo ha innescato.
- Misure di attenuazione: quelle già adottate e quelle ancora in corso.
- Impatto transfrontaliero: solo se l’incidente ha avuto effetti in altri Paesi.
Se alla scadenza l’incidente è ancora in corso, si presenta una relazione mensile sui progressi e la relazione finale arriva entro un mese dalla conclusione della gestione dell’incidente.
Da quando decorrono i termini?
I termini di 24 e 72 ore partono dallo stesso momento, cioè da quando l’azienda viene a conoscenza dell’incidente significativo. Il tempo scorre anche se l’analisi forense è ancora in corso o la direzione non ha ancora dato il via libera. E le 72 ore non si sommano alle 24 della pre-notifica, perché entrambe si contano dallo stesso punto di partenza.
La relazione finale segue una logica diversa, dato che il suo mese si calcola dalla notifica delle 72 ore.
Un esempio aiuta a capire. Se il team conferma un lunedì alle 9 che un ransomware ha bloccato la gestione degli ordini, la pre-notifica deve partire entro martedì alle 9 e la notifica entro giovedì alle 9. La relazione finale scade un mese dopo questo secondo invio.
Va tenuto presente che la norma ragiona in ore, senza escludere fine settimana e festivi. Un incidente rilevato di venerdì pomeriggio consuma il proprio termine durante il weekend.
A chi si notifica un incidente NIS2 in Italia?
La notifica va trasmessa al CSIRT Italia, che opera presso l’ACN. Il destinatario è lo stesso per tutti i soggetti NIS, pubblici e privati, quindi non c’è da capire a quale sportello rivolgersi.
L’invio avviene attraverso i canali digitali messi a disposizione dall’ACN e passa da una figura precisa, il referente CSIRT, la persona che l’azienda designa sul portale dell’Agenzia, insieme ad almeno un sostituto, per interloquire con il CSIRT Italia. Conviene verificare in anticipo che le utenze siano attive e i nominativi aggiornati, perché scoprire un accesso scaduto nel pieno di un incidente costa tempo che non c’è.
Sul piano normativo, l’Italia è più avanti di molti altri Paesi europei. Il D.Lgs. 138/2024 è in vigore dal 16 ottobre 2024 e l’obbligo di notifica è operativo da gennaio 2026 per i soggetti già inseriti nell’elenco NIS, cioè nove mesi dopo la comunicazione di inserimento da parte dell’ACN. Tutte le tappe sono ricostruite in questo articolo su quando entra in vigore la direttiva NIS2 in Italia.
Il CSIRT Italia non è sempre l’unico destinatario. A seconda dell’incidente, può essere necessario avvisare anche qualcun altro.
- Il Garante per la protezione dei dati personali: se l’incidente coinvolge dati personali, il GDPR impone di notificare la violazione al Garante entro 72 ore. È una notifica distinta, con una procedura telematica propria, e la comunicazione al CSIRT Italia non la sostituisce.
- I clienti e gli utenti: quando l’incidente può ripercuotersi sul servizio erogato, la NIS2 chiede di informarli senza ingiustificato ritardo, sentito il CSIRT Italia, e l’autorità può richiederlo espressamente.
- L’autorità di vigilanza finanziaria: le entità finanziarie soggette a DORA seguono il regime di segnalazione previsto da quel regolamento, che prevale su quello della NIS2, e si rivolgono a Banca d’Italia, Consob o IVASS.
- Altri regimi nazionali: le pubbliche amministrazioni soggette alla Legge 90/2024 e i soggetti inclusi nel Perimetro di sicurezza nazionale cibernetica hanno regole di notifica proprie, in alcuni casi con termini molto più stretti.
Come notificare un incidente NIS2 passo dopo passo?
La notifica di un incidente NIS2 segue sette passaggi, dal momento in cui il team lo rileva fino alla consegna della relazione finale.
- Registrare il momento in cui se ne viene a conoscenza: vanno annotate la data e l’ora esatte in cui l’incidente viene confermato. È il punto di partenza dei termini e la prima cosa che l’autorità chiederà.
- Valutare se è significativo: si confronta l’evento con le fattispecie previste dall’ACN, sulla base delle informazioni disponibili. Nel dubbio è meglio notificare, perché una pre-notifica si può correggere in seguito, un ritardo no.
- Contenere l’incidente senza distruggere le evidenze: si isolano i dispositivi colpiti, si bloccano gli account e si chiudono gli accessi, ma i log vanno conservati. Serviranno per la notifica e per la relazione finale.
- Inviare la pre-notifica entro 24 ore: basta indicare se si sospetta un’origine malevola e se è possibile un impatto in altri Paesi. Non serve aspettare altri dettagli.
- Trasmettere la notifica entro 72 ore: si aggiungono la valutazione iniziale di gravità e impatto e gli indicatori di compromissione. È importante distinguere con chiarezza ciò che è accertato da ciò che è ancora un’ipotesi.
- Dare seguito alle richieste del CSIRT Italia e avvisare gli altri interessati: si risponde alle richieste di informazioni, si invia la relazione intermedia se viene sollecitata e si comunica l’incidente al Garante o ai clienti quando è dovuto.
- Consegnare la relazione finale entro un mese: vanno documentati la causa, l’impatto effettivo e le misure adottate. È anche l’occasione per correggere ciò che l’incidente ha portato alla luce.
Niente di tutto questo funziona se si improvvisa il giorno dell’incidente. Ci sono quattro cose che è meglio avere definite in anticipo.
- Responsabili e sostituti: chi decide se un incidente è significativo e chi invia la notifica, anche di notte, nel fine settimana e durante le ferie.
- Inventario aggiornato: quali dispositivi, utenti e applicazioni ci sono in azienda e come sono collegati tra loro. Senza questa base è impossibile misurare il perimetro in 72 ore. Questa guida spiega come costruire l’inventario degli asset richiesto dalla NIS2.
- Modelli e contatti a portata di mano: i template di ogni comunicazione e le credenziali del referente CSIRT, conservati in un luogo raggiungibile anche con i sistemi fuori uso.
- Simulazioni periodiche: provare il flusso è l’unico modo per sapere se i tempi vengono rispettati. È anche una delle evidenze esaminate in un audit NIS2.
Sanzioni per la mancata notifica nei termini
Non notificare un incidente significativo, o farlo in ritardo, è una violazione dell’articolo 25 del decreto NIS ed è punita con le sanzioni più alte previste dalla normativa.
| Tipo di soggetto | Sanzione massima |
|---|---|
| Soggetto essenziale | 10 milioni di euro o il 2 % del fatturato annuo mondiale, se superiore |
| Soggetto importante | 7 milioni di euro o l’1,4 % del fatturato annuo mondiale, se superiore |
Sono i massimali fissati dalla direttiva, che il D.Lgs. 138/2024 riprende per le imprese private. Il quadro completo, con i criteri di graduazione, si trova in questo articolo sulle sanzioni per il mancato rispetto della direttiva NIS2.
La sanzione pecuniaria non è l’unica conseguenza. L’ACN può disporre audit, imporre che l’incidente venga reso pubblico e, nei soggetti essenziali, far sospendere temporaneamente dalle funzioni dirigenziali le persone responsabili.
Come aiuta Factorial IT a rispettare i termini di notifica?
Conviene partire da ciò che non fa. Factorial IT non invia la notifica al CSIRT Italia e non stabilisce al posto dell’azienda se un incidente è significativo. Questa parte dipende dalla procedura interna e dalle persone che la mettono in pratica.
Quello che risolve è il punto in cui si perde più tempo nelle prime ore, cioè sapere con certezza quali dispositivi, persone e accessi sono coinvolti. Essendo collegato al software HR, queste informazioni restano aggiornate senza che nessuno debba mantenerle a mano.
- Individuare il perimetro in pochi minuti: ogni portatile e ogni smartphone è associato alla persona che lo usa, insieme alle sue applicazioni e licenze. Quando scatta un alert su un dispositivo, si sa subito di chi è e a cosa ha accesso, senza doverlo ricostruire da più fonti.
- Contenere l’incidente da remoto: un dispositivo smarrito, rubato o compromesso può essere bloccato o cancellato a distanza, ovunque si trovi, riducendo così l’esposizione mentre il resto del team indaga.
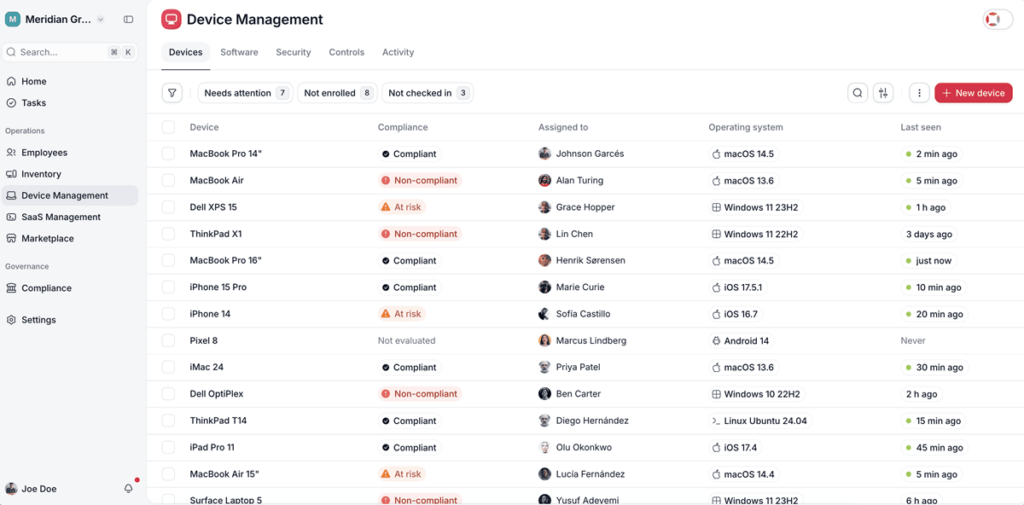
- Valutare la gravità con i dati: lo stato di cifratura, antivirus, rilevamento delle minacce e patch di ogni dispositivo è visibile a colpo d’occhio. È la differenza tra poter affermare che un portatile smarrito era cifrato e doverlo solo supporre.
- Chiudere gli accessi senza lasciare nulla in sospeso: se l’incidente passa da un account compromesso o da qualcuno che non lavora più in azienda, il ritiro dei dispositivi e la revoca degli accessi restano registrati con data.
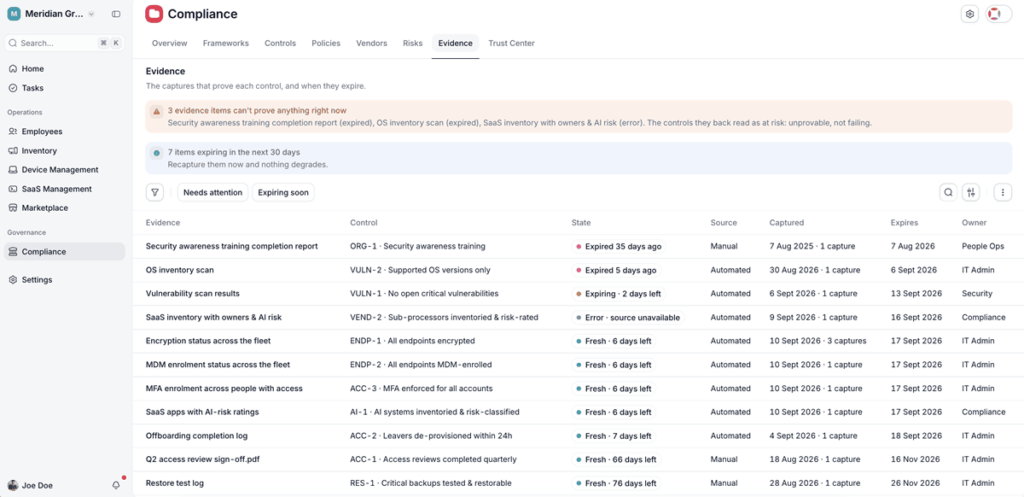
- Documentare la relazione finale: lo storico delle azioni eseguite su ogni dispositivo vale come evidenza delle misure di attenuazione adottate.
Nessuno strumento sostituisce una procedura collaudata e, a seconda delle dimensioni dell’azienda, serviranno anche il monitoraggio e un team di risposta. Ma arrivare alle 24 e alle 72 ore con i dati giusti dipende, in buona parte, dall’avere sotto controllo i dispositivi e gli accessi del proprio team.