La Direttiva (UE) 2022/2555, recentemente recepita in Italia tramite il Decreto Legislativo n. 138/2024, impone rigidi obblighi di cybersicurezza ad aziende e organizzazioni. Inoltre, stabilisce un chiaro regime sanzionatorio, la cui vigilanza e applicazione spettano all’Agenzia per la Cybersicurezza Nazionale (ACN), per coloro che non soddisfano i suoi requisiti tecnici, organizzativi e di governance.
In questo articolo passiamo in rassegna le sanzioni previste, a chi si applicano e come evitarle adempiendo correttamente alla normativa.
Quali aziende possono essere sanzionate per il mancato rispetto della NIS2?
Non tutte le aziende sono soggette agli stessi obblighi previsti dalla NIS2, ma il Decreto Legislativo n. 138/2024 stabilisce chiaramente chi può essere sanzionato in Italia in caso di inadempienza. La normativa si applica alle entità che svolgono funzioni critiche per la società e l’economia nazionale ed europea, classificate in due gruppi principali:
- Entità essenziali: includono settori come l’energia, i trasporti, la sanità, la fornitura di acqua potabile e i servizi digitali critici. Queste aziende devono adempiere a tutti gli obblighi di cybersicurezza e segnalare qualsiasi incidente significativo all’ACN (Agenzia per la Cybersicurezza Nazionale) entro le rigide scadenze legali.
- Entità importanti: comprendono organizzazioni che, pur non essendo critiche, offrono servizi rilevanti per l’economia o dipendono da infrastrutture essenziali. La loro inadempienza può anche generare sanzioni, specialmente se vi è negligenza nell’implementazione delle misure di sicurezza o nella gestione dei rischi.
In entrambi i casi, le sanzioni possono applicarsi sia all’organizzazione che, in modo diretto, ai suoi organi di amministrazione e direzione, qualora venga dimostrata una mancanza di diligenza o di supervisione nelle strategie di cybersicurezza. Per questo motivo, è fondamentale identificare fin dal primo momento se la tua azienda rientra in uno di questi gruppi e garantire il pieno rispetto delle misure richieste dalla nuova legislazione.
A quanto ammontano le sanzioni della direttiva NIS2?
Gli importi delle sanzioni si dividono in due grandi gruppi in base al tipo di azienda e al livello di criticità del suo servizio. La legislazione italiana, attraverso il Decreto Legislativo n. 138/2024, ha adottato i limiti massimi stabiliti dalla normativa europea per assicurare che tutte le organizzazioni prendano sul serio la protezione dei propri sistemi e dati.
Entità essenziali
Questo gruppo comprende i settori più critici per la società come l’energia, i trasporti o la sanità. Le aziende classificate come essenziali rischiano le multe più severe in caso di mancato rispetto dei propri obblighi di cybersicurezza. Gli importi possono raggiungere un massimo di 10 milioni di euro o il 2% del fatturato annuo globale. In ogni caso, l’ACN applicherà la cifra più alta per l’organizzazione.
Entità importanti
In questa categoria rientrano le aziende di settori quali la gestione dei rifiuti, i servizi postali o la fabbricazione di determinati prodotti. Sebbene il livello di esigenza sia leggermente inferiore, le multe restano considerevoli. Le sanzioni per queste entità possono arrivare fino a 7 milioni di euro o all’1,4% del fatturato annuo mondiale. Come per le entità essenziali, verrà sempre scelta la cifra economica superiore.
Responsabilità dei dirigenti e degli amministratori
Questa normativa introduce un cambiamento storico nel tessuto imprenditoriale, in quanto la responsabilità legale non ricade più solo sull’azienda in quanto entità giuridica. Gli alti dirigenti e i membri degli organi di amministrazione possono essere chiamati in causa in modo personale se non adempiono al loro dovere di approvare, supervisionare e gestire le misure di sicurezza. Le autorità competenti hanno persino il potere di sospendere temporaneamente i dirigenti dalle loro funzioni in casi di grave negligenza, finché l’organizzazione non corregge le proprie carenze.
Inoltre, i leader dell’azienda sono obbligati per legge a ricevere una formazione specifica sulla cybersicurezza. L’obiettivo è garantire che coloro che prendono le decisioni strategiche comprendano perfettamente le minacce digitali e non possano invocare l’ignoranza di fronte a una possibile sanzione da parte delle autorità.
📌 Scopri a quali imprese si applica la direttiva NIS2.
Quali infrazioni possono generare multe e sanzioni NIS2?
La normativa non punisce solo l’assenza totale di misure di sicurezza, ma anche gli errori parziali o la mancanza di diligenza nella gestione quotidiana. Questi sono i casi più comuni che possono portare all’apertura di un procedimento sanzionatorio da parte dell’ACN (Agenzia per la Cybersicurezza Nazionale):
- Mancato rispetto delle scadenze di notifica: non inviando l’allerta preventiva al CSIRT Italia in merito a un incidente di sicurezza significativo entro le rigorose 24 ore successive al suo rilevamento.
- Mancanza di un’analisi dei rischi aggiornata: o di piani di gestione e ripristino che garantiscano la continuità dei servizi essenziali dell’organizzazione a fronte di un attacco informatico.
- Omissione dell’implementazione di misure tecniche: necessarie per proteggere le informazioni e i sistemi, come la crittografia dei dati, l’autenticazione a più fattori o rigorosi protocolli di controllo degli accessi.
- Inosservanza dei requisiti di governance: non coinvolgendo l’organo di amministrazione (consiglio di amministrazione o comitato direttivo) nel processo decisionale, nell’approvazione e nella supervisione dei rischi informatici critici.
- Ostruzione al lavoro delle autorità: attraverso la mancanza di cooperazione o ostacolando l’esecuzione di ispezioni, richieste di informazioni e audit di sicurezza richiesti dall’ACN.
- Presentazione di una documentazione insufficiente: che impedisca di dimostrare in modo chiaro e inconfutabile che l’azienda rispetta proattivamente tutti gli standard di sicurezza richiesti dal Decreto Legislativo n. 138/2024.
📌 Scopri quando entra in vigore la direttiva NIS2 in Italia.
Ulteriori conseguenze legali oltre alle multe
La sanzione economica è solo la punta dell’iceberg, in quanto il mancato rispetto del Decreto Legislativo n. 138/2024 può innescare una serie di misure normative che colpiscono direttamente la linea di galleggiamento dell’azienda. Di seguito sono riportate alcune delle ripercussioni più gravi che un’organizzazione può affrontare in Italia:
- Sospensione delle certificazioni o autorizzazioni operative: in settori strategici come l’energia o i trasporti, il che comporterebbe un’interruzione dell’attività commerciale legata a tali servizi fino alla risoluzione degli errori.
- Imposizione di scadenze rigorose per correggere le carenze: tramite avvertimenti vincolanti o istruzioni dirette impartite sotto la costante supervisione dell’ACN.
- Pubblicazione ufficiale dell’infrazione commessa: una misura di esposizione pubblica con conseguente danno reputazionale e perdita di fiducia da parte di clienti o investitori chiave nel mercato.
- Interdizione temporanea di dirigenti e rappresentanti legali: sospensione dalle funzioni per quegli alti dirigenti e manager che non hanno dimostrato la dovuta diligenza nelle loro attività di supervisione e governance.
- Cause legali per inadempimento contrattuale: intentate da partner o fornitori della catena di approvvigionamento che siano stati danneggiati dalla mancanza di sicurezza dell’organizzazione.
📌 Scopri la checklist della NIS2 e verifica se la tua impresa è pronta.
Come Factorial IT aiuta a evitare le sanzioni della NIS2?
Molte sanzioni legate alla NIS2 nascono da misure assenti o da evidenze che nessuno è in grado di produrre. Factorial IT aiuta a individuare queste lacune e a colmarle prima che emergano durante una verifica dell’ACN.
Misure tecniche incomplete
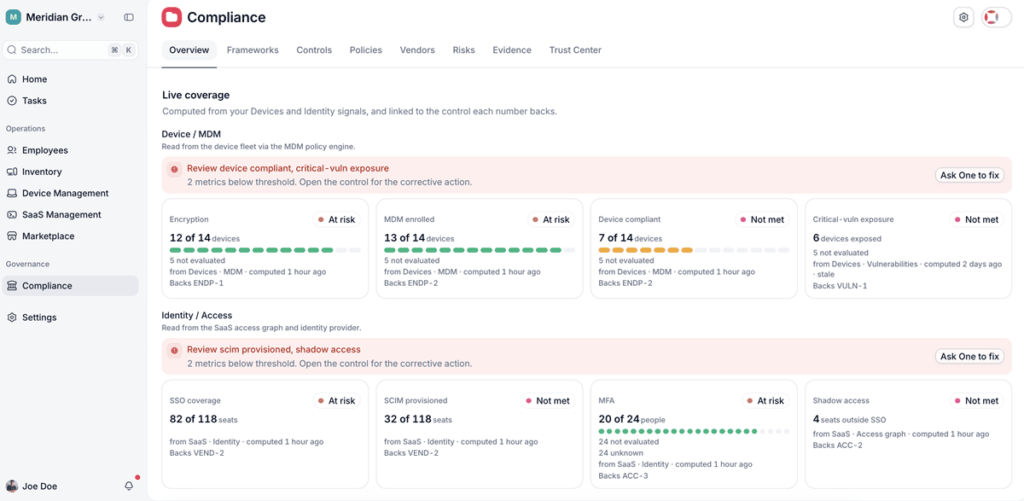
- Lo stato di ogni misura in tempo reale: crittografia, enrollment nell’MDM, conformità dei dispositivi ed esposizione alle vulnerabilità critiche, con un avviso quando un indicatore scende sotto la soglia prevista.
- Una correzione guidata: ogni avviso rimanda al controllo interessato e all’azione concreta da intraprendere per risolverlo.
Incidenti rilevati in ritardo
- Minacce rilevate sugli endpoint: l’EDR integrato individua i comportamenti sospetti sui dispositivi, così da poter intervenire e notificare l’incidente entro i termini.
- Contenimento immediato: un dispositivo compromesso si può bloccare o cancellare da remoto, e ogni azione viene registrata per ricostruire l’accaduto nella relazione sull’incidente.
Fornitori poco controllati
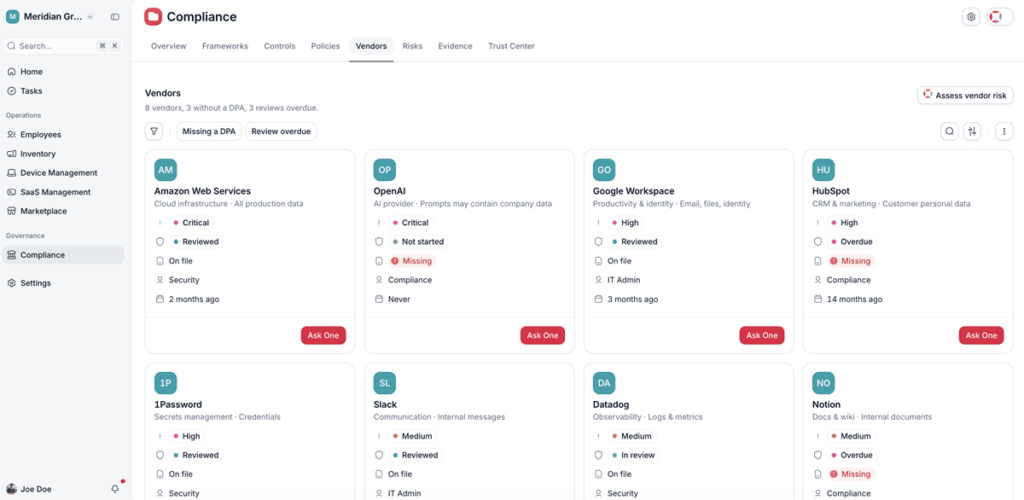
- Revisioni sempre aggiornate: ogni fornitore compare con il suo livello di criticità, la data dell’ultima revisione e l’indicazione dell’accordo sul trattamento dei dati firmato, con un avviso quando una revisione è in ritardo.
Documentazione insufficiente
- Tutto pronto per una verifica: controlli, policy ed evidenze vengono raccolti in un dossier di audit da consegnare all’autorità, senza dover cercare documenti all’ultimo momento.
Una sanzione NIS2 raramente arriva da un giorno all’altro. Individuare per tempo ciò che manca è il modo più semplice per evitarla. Per vedere cosa copre Factorial IT per ciascuna misura della direttiva, scopri come Factorial IT aiuta a conformarsi alla NIS2.