CRM, posta elettronica, tool di project management, storage condiviso, firma elettronica… Oggi buona parte dei dati di un’azienda è distribuita su decine di applicazioni SaaS. E ognuna ha i suoi utenti, i suoi permessi e un fornitore alle spalle.
La NIS2 non dedica nessun articolo specifico al SaaS, ma i suoi requisiti su asset, accessi e fornitori toccano in pieno questi strumenti.
In questo articolo vedrai cosa chiede la normativa sugli strumenti che usa il tuo team, perché lo shadow IT è uno dei rischi più difficili da individuare e come mantenere il controllo senza dipendere da un foglio Excel.
La NIS2 riguarda anche gli strumenti SaaS della tua azienda?
Sì. La NIS2 obbliga le entità essenziali e importanti a gestire i rischi che riguardano le proprie reti e i propri sistemi informativi. E questo vale per qualsiasi applicazione che tratti dati aziendali o regga un pezzo dell’operatività, anche se è ospitata nel cloud di terzi.
L’articolo 21.2 della direttiva (UE) 2022/2555, recepito in Italia dall’articolo 24 del D.Lgs. 138/2024, elenca le misure minime di gestione del rischio, e diverse riguardano direttamente il SaaS. Gestione degli asset, controllo degli accessi, sicurezza della catena di approvvigionamento o sicurezza nell’acquisizione dei sistemi valgono per un server interno esattamente come per un abbonamento mensile.
Se il tuo fornitore è conforme alla NIS2, lo è anche la tua azienda?
No, ed è uno degli equivoci più diffusi. La direttiva include i fornitori di servizi di cloud computing tra i settori regolamentati, quindi molte aziende SaaS hanno obblighi propri. Ma la conformità del tuo fornitore copre solo la sua parte.
Il fornitore risponde della sicurezza della piattaforma, dell’infrastruttura e della disponibilità del servizio. La tua azienda continua a rispondere di tutto ciò che succede all’interno del proprio account:
- Chi ha accesso a ogni strumento e con quali permessi.
- Quali dati vengono caricati e chi può consultarli o esportarli.
- Che fine fanno gli account quando qualcuno cambia ruolo o lascia l’azienda.
Nessun fornitore può sapere che un dipendente ha lasciato la tua azienda ieri. Quell’informazione ce l’ha il tuo team HR, e agire di conseguenza spetta a te. La conformità del fornitore è un dato prezioso per valutarlo, ma non sostituisce i tuoi controlli.
Cosa richiede la NIS2 per gli strumenti SaaS?
La NIS2 non impone strumenti specifici né fornisce un elenco di applicazioni consentite. Calato nel mondo SaaS, però, quello che chiede si riassume in tre obblighi molto concreti:
1. Inventario delle app e controllo degli accessi
La lettera i) dell’articolo 21.2 parla di gestione degli asset e politiche di controllo degli accessi. Nel caso del SaaS, significa sapere quali applicazioni si usano in azienda, chi accede a ciascuna e con quale livello di permessi. Non si può controllare l’accesso a uno strumento che non compare da nessuna parte.
Per questo gli strumenti SaaS devono rientrare nell’inventario degli asset al pari dell’hardware. Per ognuno conviene registrare almeno questi dati:
- Nome e fornitore: di che strumento si tratta e chi lo eroga.
- Responsabile interno: il ruolo che decide sul suo utilizzo e sugli accessi.
- Dati trattati: se gestisce informazioni di clienti, del personale, finanziarie o dati sensibili.
- Utenti e permessi: chi ha un account e con quale ruolo, dall’utente base all’amministratore.
- Criticità: quanto ne risentirebbe l’attività se lo strumento smettesse di funzionare o venisse compromesso.
Il controllo degli accessi non finisce quando si abilita la persona giusta. Il principio del privilegio minimo richiede che ogni utente abbia solo i permessi di cui ha bisogno, e questo obbliga a rivederli periodicamente. Con i cambi di ruolo i permessi si accumulano e quasi mai spariscono da soli.
2. Valutazione dei fornitori SaaS
La lettera d) dello stesso articolo impone di gestire la sicurezza della catena di approvvigionamento, e l’articolo 21.3 aggiunge che bisogna tenere conto delle vulnerabilità specifiche di ogni fornitore e della qualità delle sue pratiche di cybersicurezza. Ai fini della NIS2, ogni strumento SaaS con accesso ai tuoi dati è un fornitore da valutare.
Non serve un audit approfondito di ogni applicazione. La cosa più sensata è stabilire le priorità in base alla criticità e concentrarsi sugli strumenti che trattano dati sensibili o sostengono operazioni chiave. Per questi conviene verificare se hanno certificazioni come la ISO 27001 o SOC 2 (o, se lavori con la PA, la qualificazione dei servizi cloud rilasciata dall’ACN), dove ospitano i dati, come e con quali tempi notificano gli incidenti e quali clausole di sicurezza prevede il contratto.
A questo si aggiunge la lettera e), che richiede sicurezza nell’acquisizione dei sistemi. In pratica, i nuovi strumenti dovrebbero superare un filtro minimo prima di essere acquistati, non quando mezzo team li sta già usando.
3. Revoca degli accessi quando un dipendente lascia l’azienda
La lettera i) cita anche la sicurezza delle risorse umane, e poche situazioni la mettono alla prova come un’uscita. Ogni account che resta attivo dopo che un dipendente se n’è andato è una porta aperta sui dati aziendali.
Il problema è che disattivare l’email aziendale non basta. Molte applicazioni hanno username e password propri, oppure mantengono la sessione aperta, e continuano a funzionare anche con l’account principale bloccato. Se nessuno sa quali strumenti usava quella persona, nessuno sa quali accessi restano da chiudere.
Oltre a revocare, bisogna poterlo dimostrare. In un audit NIS2 non basta dire che le uscite vengono gestite bene. Serve un registro con la data in cui è stato rimosso ogni accesso.
Il rischio dello shadow IT
Lo shadow IT sono le applicazioni usate in azienda senza che il team IT lo sappia o le abbia approvate. Un tool di design pagato con la carta aziendale, una prova gratuita mai disdetta, un’app a cui qualcuno si è registrato con l’account Google aziendale, un’estensione del browser con i permessi per leggere la posta.
Quasi mai c’è cattiva fede dietro. Un team deve risolvere qualcosa in fretta e trova lo strumento che lo risolve. Ma dal punto di vista della NIS2 l’effetto è lo stesso. Uno strumento fuori dall’inventario non ha un responsabile, non viene valutato, nessuno ne rivede gli accessi e nessuno lo chiude quando qualcuno se ne va. Tutti gli obblighi visti finora saltano insieme.
Lo shadow IT complica anche la risposta agli incidenti. Se c’è una fuga di dati, la prima cosa da sapere è dove si trovavano. E con strumenti fuori dai radar, a questa domanda non si risponde in fretta.
Per iniziare a farlo emergere, queste fonti di solito dicono molto:
- Spese e fatture: gli abbonamenti pagati con la carta aziendale o rimborsati in nota spese.
- Accessi con l’account aziendale: le app a cui i dipendenti accedono con Google o Microsoft.
- I team stessi: chiedere direttamente quali strumenti usano ogni giorno riserva spesso più di una sorpresa.
Come controllare le app SaaS della tua azienda per essere conforme alla NIS2?
Mettere ordine nel SaaS è più una questione di metodo che di grandi progetti. Con questi passaggi puoi passare dal non sapere quali strumenti si usano ad avere un sistema che si mantiene quasi da solo.
- Individua tutte le app in uso: l’elenco ufficiale è raramente completo, quindi incrocialo con spese, fatture e accessi con l’account aziendale. L’obiettivo è un inventario che rispecchi l’uso reale da parte del personale.
- Assegna un responsabile a ogni strumento: lega la responsabilità a un ruolo e non a una persona specifica. Così regge ai cambi di organico e nessuna app resta senza referente.
- Classifica le app in base alla criticità: sapere quali trattano dati sensibili o sostengono operazioni chiave ti dice quali fornitori valutare per primi e quali accessi rivedere più spesso.
- Definisci gli strumenti necessari per ogni ruolo: con questo riferimento, assegnare e togliere accessi diventa un processo chiaro che non dipende più dalla memoria di nessuno.
- Automatizza ingressi, cambi di ruolo e uscite: collegare la gestione degli accessi ai dati HR è il modo più affidabile perché ogni persona abbia sempre esattamente i permessi che le spettano.
- Rivedi gli accessi con regolarità e documenta ogni revisione: questo registro periodico è l’evidenza che un auditor ti chiederà.
Se la tua azienda lavora già con la ISO 27001, buona parte di questo metodo si incastra con controlli che hai già in piedi. La NIS2 ti chiede soprattutto di poter dimostrare che funzionano.
Come ti aiuta Factorial IT?
Factorial IT collega la gestione delle app SaaS ai dati HR, proprio il punto in cui il controllo degli accessi tende a incrinarsi. Quando qualcuno entra in azienda, cambia ruolo o se ne va, i suoi accessi si adeguano automaticamente, senza ticket né liste da aggiornare a mano.
Con la gestione SaaS di Factorial IT puoi:
- Centralizzare tutte le app: aggiungerle da un catalogo pronto all’uso, collegarle tramite SAML o monitorare manualmente quelle che non supportano il provisioning.
- Assegnare gli accessi per ruolo e sede: con regole dinamiche che mantengono i permessi allineati ai dati di ogni persona.
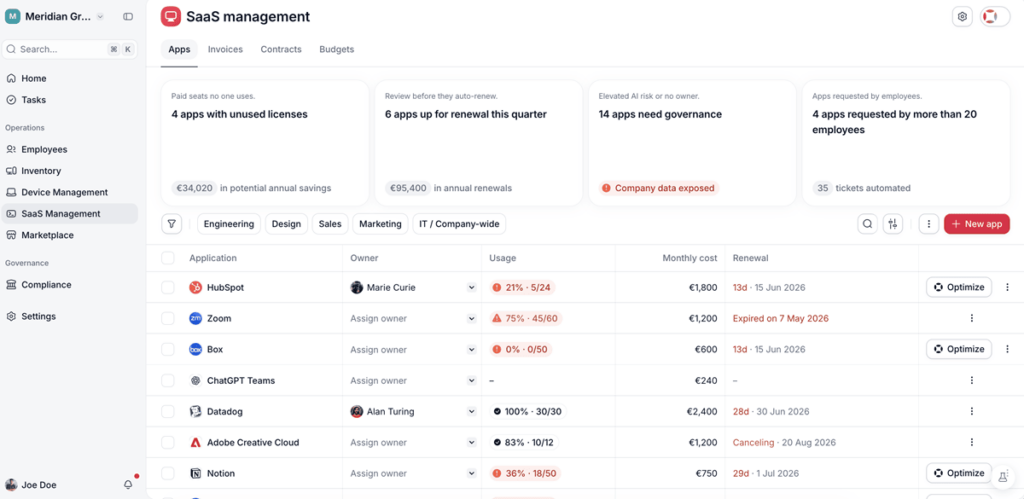
- Revocare gli accessi all’istante in caso di uscita: la cessazione registrata in HR fa scattare la revoca su tutti gli strumenti del dipendente.
- Vedere chi usa ogni strumento: individuare account inutilizzati e accessi superflui ed eliminarli prima del prossimo ciclo di fatturazione.
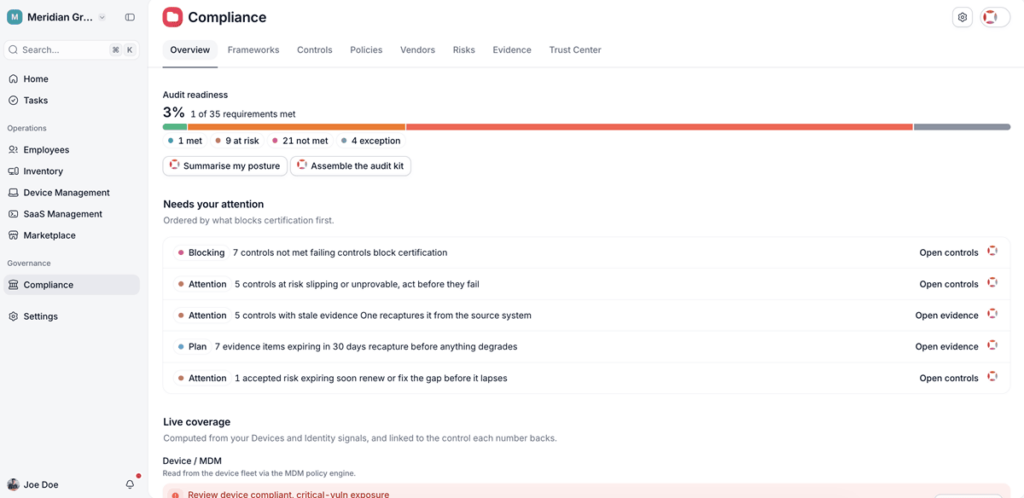
- Avere un registro di ogni modifica agli accessi: evidenze pronte da presentare in un audit.
- Automatizzare attività nelle app senza integrazione diretta: tramite flussi con AI che agiscono sugli strumenti anche in assenza di una connessione nativa.
Tutto questo fa parte di un inventario unificato in cui ogni dispositivo, app e licenza è collegato al rispettivo dipendente, così la fotografia dei tuoi asset è sempre aggiornata.
Meglio essere chiari sul perimetro. Factorial IT copre l’inventario delle app, il controllo degli accessi e la loro tracciabilità, ma non sostituisce la valutazione contrattuale dei fornitori né l’analisi dei rischi, che richiedono altri tasselli. Se vuoi vedere il quadro completo, puoi leggere l’articolo su come Factorial IT aiuta a conformarsi alla NIS2.