La ISO 27001 e la ISO 9001 sono due tra le norme internazionali più diffuse. Condividono struttura e filosofia di miglioramento continuo, ma puntano a obiettivi diversi. La ISO 27001 protegge le informazioni della tua organizzazione, mentre la ISO 9001 mette ordine nei tuoi processi per garantire la qualità. È proprio questa base comune a renderle facili da confondere e a far nascere il dubbio su quale adottare per prima.
In questo articolo vedrai cosa regola ciascuna norma, in cosa si differenziano, cosa hanno in comune e come capire quale serve alla tua azienda, oppure se conviene integrarle.
Che cos'è la ISO 27001?
La ISO/IEC 27001 è la norma internazionale che definisce come implementare un sistema di gestione per la sicurezza delle informazioni (SGSI). Il suo obiettivo è proteggere tre proprietà delle informazioni, ovvero la riservatezza, l’integrità e la disponibilità.
Invece di imporre un elenco chiuso di misure, la norma richiede di analizzare i rischi specifici di ogni organizzazione e di applicare i controlli adeguati per ridurli. La versione in vigore, la ISO/IEC 27001:2022, include un Allegato A con 93 controlli raggruppati in quattro domini, ovvero organizzativo, delle persone, fisico e tecnologico.
Qualsiasi azienda che tratta dati sensibili può certificarsi, anche se la norma è particolarmente rilevante nei settori tecnologico, finanziario, sanitario o legale. La certificazione è volontaria, viene rilasciata da un ente accreditato e ha validità di tre anni, con audit di sorveglianza annuali.
Che cos'è la ISO 9001?
La ISO 9001 è la norma internazionale che regola i sistemi di gestione per la qualità (SGQ). Il suo scopo è garantire che i prodotti e i servizi di un’organizzazione rispondano in modo costante ai requisiti del cliente e alla normativa applicabile.
Si fonda su principi come l’orientamento al cliente, la leadership, la gestione per processi e il miglioramento continuo. La versione in vigore è la ISO 9001:2015 e si applica a organizzazioni di qualsiasi dimensione e settore, dalla PMI che vuole mettere ordine nelle operazioni alla grande industria che punta a certificare la propria catena di produzione.
A differenza della ISO 27001, non si concentra sulla protezione delle informazioni, ma sull’efficienza operativa e sulla soddisfazione del cliente.
Principali differenze tra ISO 27001 e ISO 9001
Pur condividendo la stessa struttura, la ISO 27001 e la ISO 9001 puntano a obiettivi diversi e si applicano in modo distinto. Questa tabella ne riassume i punti chiave.
| Aspetto | ISO 27001 | ISO 9001 |
|---|---|---|
| Obiettivo | Sicurezza delle informazioni | Qualità di prodotti e servizi |
| Sistema di gestione | SGSI | SGQ |
| Versione in vigore | ISO/IEC 27001:2022 | ISO 9001:2015 |
| Approccio al rischio | Minacce a riservatezza, integrità e disponibilità | Rischi per la conformità del prodotto e la soddisfazione del cliente |
| Controlli | Allegato A con 93 controlli | Nessun allegato di controlli |
| Documentazione chiave | Politica di sicurezza, analisi dei rischi, dichiarazione di applicabilità e gestione degli incidenti | Processi, indicatori di qualità e gestione delle non conformità |
| Beneficiario principale | Cliente e titolare dei dati | Cliente finale |
| Area coinvolta | IT e sicurezza | Operations e qualità |
La differenza di fondo si riassume in un’idea. La ISO 9001 punta a farti svolgere bene il lavoro in modo costante, mentre la ISO 27001 protegge le informazioni che stanno alla base di quel lavoro. Per questo una si gestisce dall’area operations e qualità, l’altra coinvolge in modo diretto l’area IT e sicurezza.
Questa diversa natura spiega tutto il resto. Concentrandosi sulla protezione dei dati di fronte a minacce reali, la ISO 27001 richiede un’analisi dei rischi più approfondita e una documentazione più tecnica, il che di solito si traduce in un’implementazione più impegnativa in termini di tempo e risorse.
Cosa hanno in comune la ISO 27001 e la ISO 9001?
Nonostante le differenze, le due norme hanno in comune più di quanto sembri, perché seguono lo stesso schema ISO.
Entrambe adottano la struttura di alto livello (Allegato SL), un quadro comune alle norme ISO sui sistemi di gestione. Per questo le clausole su contesto, leadership, pianificazione, supporto, valutazione e miglioramento sono praticamente identiche nelle due norme, cosa che semplifica molto l’adozione congiunta.
Condividono anche il ciclo di miglioramento continuo PDCA (pianificare, fare, verificare, agire), che struttura il modo in cui i processi vengono gestiti, misurati e migliorati.
Ecco altri punti in comune.
- Impegno della direzione: entrambe richiedono leadership e coinvolgimento attivo del top management.
- Approccio basato sul rischio: tutte e due partono dall’identificazione e dal trattamento dei rischi, anche se di natura diversa.
- Audit e certificazione: entrambe si certificano tramite un ente accreditato e richiedono audit interni ed esterni periodici.
- Miglioramento continuo: entrambe impongono di rivedere e migliorare il sistema in modo costante.
Di quale norma ha bisogno la tua azienda?
La scelta dipende dal tuo settore, da quello che ti chiedono i clienti e da dove si concentra il rischio maggiore.
La ISO 9001 si adatta meglio se la tua priorità è mettere ordine nei processi, dimostrare costanza operativa e aumentare la soddisfazione del cliente. È frequente come requisito nelle gare d’appalto pubbliche e in settori come industria, edilizia o automotive.
La ISO 27001 è la scelta giusta se il tuo business si basa sul trattamento, l’archiviazione o la trasmissione di informazioni sensibili, oppure se competi per contratti che richiedono evidenze di sicurezza. È quasi imprescindibile nelle aziende tecnologiche, nei SaaS, nelle fintech o nei servizi IT, e si collega in modo naturale ad altri obblighi come la direttiva NIS2.
Se la tua azienda deve coprire entrambe le dimensioni, qualità e sicurezza, non devi scegliere. Molte organizzazioni adottano le due norme insieme per rafforzare sia l’operatività sia la protezione dei dati.
Come integrare ISO 27001 e ISO 9001?
Dato che le due norme condividono la struttura di alto livello, integrarle è più efficiente che gestirle separatamente. Le clausole comuni permettono di lavorare con un’unica politica generale, un solo team di audit interno e un unico calendario di revisioni.
Ecco i principali vantaggi di un sistema di gestione integrato.
- Meno duplicazioni: un’unica documentazione di base e processi condivisi riducono il carico amministrativo.
- Gestione del rischio unificata: una sola matrice dei rischi copre allo stesso tempo qualità e sicurezza.
- Audit integrato: un unico ente valuta entrambi i sistemi in una sola visita, riducendo costi e tempi.
- Cultura comune: i team lavorano con obiettivi e metriche allineati tra qualità e sicurezza.
La chiave per integrarle bene sta nel mappare prima i processi critici, individuare i punti in cui convergono i requisiti di qualità e sicurezza e procedere per fasi invece di voler unificare tutto in una volta.
Come Factorial IT aiuta a conformarsi alla ISO 27001?
Quando un’azienda integra la ISO 9001 e la ISO 27001, l’IT entra a far parte di entrambi i sistemi. Le postazioni e gli strumenti con cui lavorano i dipendenti sono infrastruttura per la qualità e, allo stesso tempo, asset da proteggere per la sicurezza. Gestirli con processi manuali costringe a documentare due volte la stessa cosa e moltiplica le non conformità su entrambi i fronti.
Factorial IT organizza in un’unica piattaforma collegata al sistema HR l’intero ciclo di vita dei dispositivi e delle applicazioni, dall’acquisto alla dismissione. Ecco alcuni punti in cui una stessa funzionalità risponde ai requisiti di entrambe le norme.
- Un’infrastruttura sotto controllo (clausola 7.1.3 della ISO 9001 e controllo 5.9 della ISO 27001): l’acquisto dei dispositivi avviene da un catalogo proprio dell’azienda, e fatture, garanzie e riparazioni di ogni dispositivo vengono registrate nello stesso posto. In questo modo l’azienda sa in ogni momento con quali strumenti lavora ciascuna persona e in che stato si trovano.
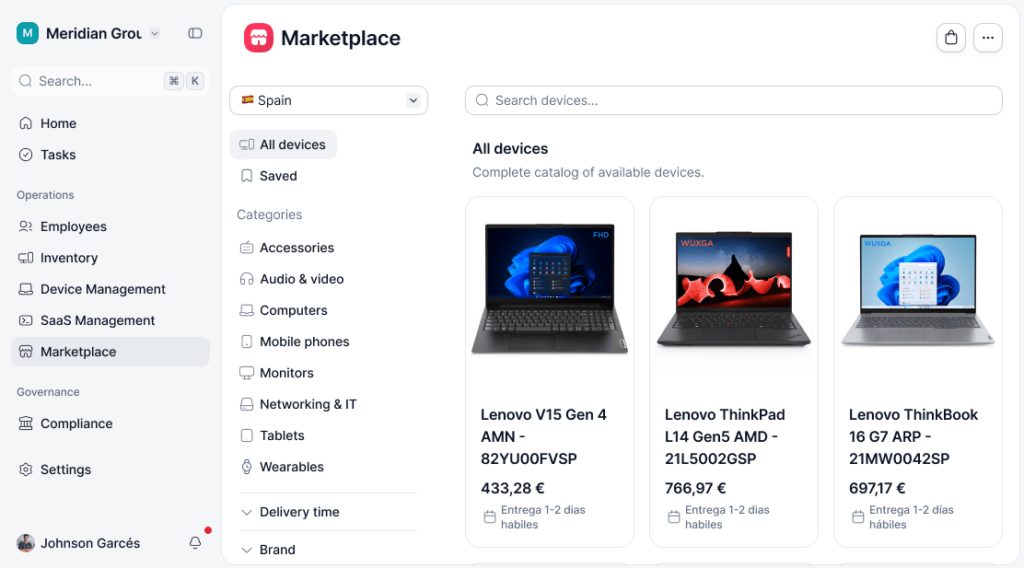
- Processi che si ripetono sempre allo stesso modo (clausola 4.4 della ISO 9001 e controllo 5.15 della ISO 27001): le regole basate sui dati del sistema HR assegnano gruppi, ruoli e licenze in base alla posizione di ciascun dipendente. Due persone che entrano nello stesso team ricevono esattamente gli stessi accessi, indipendentemente da chi gestisce l’onboarding.
- Richieste tracciabili (clausola 7.5 della ISO 9001 e controllo 5.18 della ISO 27001): quando qualcuno ha bisogno di uno strumento che non si può automatizzare, la richiesta viene gestita come ticket da Slack o dal web. Ogni richiesta, approvazione e assegnazione resta documentata, il che soddisfa i requisiti sulle informazioni documentate di entrambe le norme.
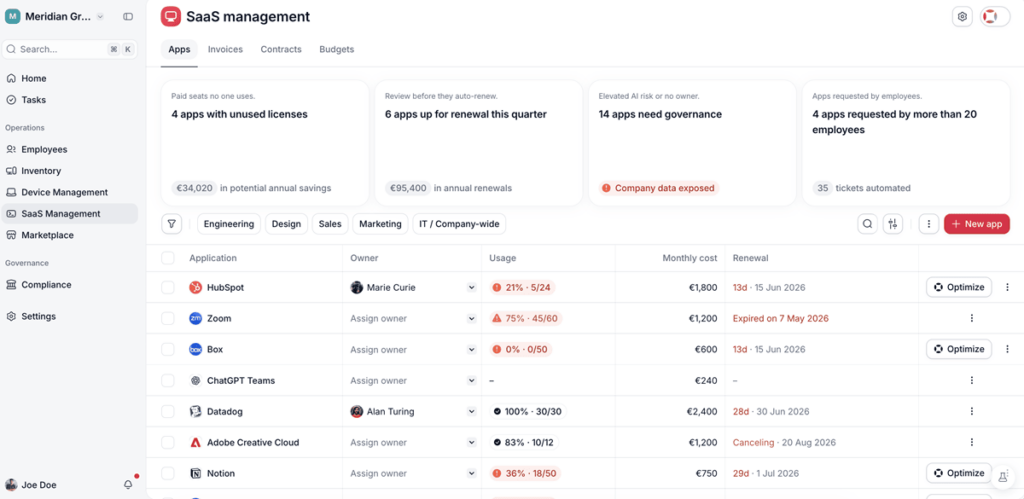
- Controllo dei fornitori esterni (clausola 8.4 della ISO 9001 e controllo 5.19 della ISO 27001): tutte le licenze SaaS vengono monitorate da un’unica dashboard, con il relativo responsabile e il livello di utilizzo. Diventa più semplice valutare ogni fornitore e individuare gli abbonamenti che si pagano ma che nessuno usa.
- Non conformità corrette prima dell’audit (clausola 10.2 di entrambe le norme): la piattaforma verifica in modo continuo che ogni postazione rispetti le policy definite e può avviare automaticamente uno script o un’installazione per correggere lo scostamento. L’azione correttiva viene applicata subito e resta registrata.
Con la parte IT gestita in un unico strumento, l’audit integrato si basa su un’unica fonte di dati. Lo stesso registro permette al team qualità di dimostrare la coerenza dei processi e al team sicurezza di dimostrare che i controlli vengono applicati.