In un audit ISO 27001, un auditor esterno verifica che il sistema di gestione per la sicurezza delle informazioni dell’azienda sia conforme alla norma. Per farlo esamina la documentazione, intervista il personale e chiede di vedere, direttamente nei sistemi, le evidenze che i controlli vengono applicati nella pratica quotidiana.
Molte aziende affrontano l’audit come se fosse una semplice verifica documentale. Si presentano con politiche impeccabili e scoprono in fase 2 che l’auditor vuole vedere la traccia dell’ultima uscita di un dipendente, la data dell’ultimo test di ripristino di un backup o la percentuale di portatili con la cifratura attiva in quel momento.
In questo articolo vediamo quali tipologie di audit ISO 27001 esistono, come si svolge il processo, quanto dura, cosa controlla esattamente l’auditor e cosa succede se rileva delle non conformità.
Cos'è un audit ISO 27001?
Un audit ISO 27001 è un processo sistematico, indipendente e documentato in cui un auditor raccoglie evidenze e le valuta in modo oggettivo per stabilire in che misura l’organizzazione soddisfa i requisiti della norma. Oggetto dell’audit è il sistema di gestione per la sicurezza delle informazioni (SGSI), entro il campo di applicazione definito, e non l’azienda nel suo complesso.
L’auditor deve rispondere a due domande. La prima è se il SGSI rispetta i requisiti delle clausole da 4 a 10 della ISO 27001, che riguardano contesto, leadership, pianificazione, supporto, attività operative, valutazione delle prestazioni e miglioramento. La seconda è se i controlli dell’Allegato A dichiarati applicabili nella Dichiarazione di Applicabilità sono stati effettivamente attuati e funzionano.
Tipologie di audit ISO 27001
Un’organizzazione certificata affronta diversi audit in ogni ciclo triennale. Alcuni sono svolti internamente, altri da un organismo di certificazione accreditato.
| Tipo di audit | Chi lo svolge? | Quando? | Cosa verifica? |
|---|---|---|---|
| Audit interno | L’azienda stessa, tramite una persona indipendente o un auditor esterno incaricato | A intervalli pianificati, e almeno una volta prima della certificazione | L’intero SGSI nell’arco del programma di audit |
| Audit di certificazione | Organismo di certificazione accreditato | Anno 0, in due fasi | La documentazione in fase 1 e il funzionamento reale in fase 2 |
| Audit di sorveglianza | Organismo di certificazione accreditato | Anni 1 e 2 del ciclo | Una parte del sistema, le modifiche intervenute e i rilievi precedenti |
| Audit di ricertificazione | Organismo di certificazione accreditato | Anno 3, prima della scadenza del certificato | L’intero SGSI e la sua evoluzione nel corso del ciclo |
1. Audit interno
La clausola 9.2 della norma impone di svolgere audit interni a intervalli pianificati, all’interno di un programma che ne stabilisca frequenza, metodi, responsabilità e perimetro. L’obiettivo è individuare le non conformità prima che lo faccia l’organismo di certificazione. Senza un audit interno completo, del resto, non si può accedere all’audit di certificazione.
Chi lo conduce deve essere competente e imparziale, quindi non può verificare processi che ha progettato o che gestisce. In un’azienda di 40 persone è spesso un ostacolo concreto, perché chi conosce meglio il SGSI è proprio chi lo ha costruito. La soluzione più diffusa è affidare l’audit interno a un auditor esterno, che offre anche un secondo parere sui processi e sull’analisi dei rischi.
Insieme all’audit interno, la clausola 9.3 richiede il riesame della direzione. Entrambi devono essere completati e documentati prima della fase 1, e l’auditor esterno chiederà quali decisioni ne sono scaturite.
2. Audit di certificazione
È l’audit che porta al certificato ed è anche il più impegnativo, perché è la prima volta che qualcuno dall’esterno esamina l’intero sistema. Si articola in due fasi.
Nella fase 1, l’auditor verifica che la documentazione sia completa e che l’organizzazione sia pronta. Nella fase 2, accerta che quanto documentato venga applicato nella pratica. Se l’esito è positivo, l’azienda ottiene un certificato valido tre anni. Il percorso completo per arrivare a questo punto è descritto nella guida su come ottenere la certificazione ISO 27001.
3. Audit di sorveglianza
Per tutta la validità del certificato, l’organismo torna almeno una volta l’anno. Il primo audit di sorveglianza deve svolgersi entro 12 mesi dalla decisione di certificazione. Sono audit più brevi di quello iniziale e non coprono l’intero sistema. A ogni visita l’auditor seleziona una parte dei controlli e, nell’arco del ciclo, finisce per esaminarli tutti.
Alcuni aspetti, però, vengono verificati sempre.
- La gestione delle non conformità emerse nell’audit precedente.
- Le modifiche all’organizzazione, al campo di applicazione, ai rischi o alla Dichiarazione di Applicabilità.
- L’audit interno e il riesame della direzione dell’ultimo periodo.
- Gli incidenti di sicurezza e i reclami ricevuti.
- Le evidenze di miglioramento continuo, come richiesto dalla clausola 10.
Il rischio più frequente in questa fase è presentarsi con un SGSI che non è più stato aggiornato dopo la certificazione. Un sistema rimasto fermo per dodici mesi si nota subito.
4. Audit di ricertificazione
Prima della scadenza del certificato, l’organismo svolge un audit completo per rinnovarlo per altri tre anni. È simile a una fase 2, con la differenza che l’auditor conosce già l’organizzazione e si concentra sull’evoluzione del SGSI nel corso del ciclo.
Conviene pianificarlo con diversi mesi di anticipo, perché se non viene completato entro la scadenza il certificato decade.
Come si svolge un audit ISO 27001 passo dopo passo?
Il processo di certificazione inizia ben prima dell’arrivo dell’auditor. Ecco le tappe principali, dal momento in cui il SGSI è operativo fino al rilascio del certificato.
1. Scegliere l’organismo di certificazione
Prima di richiedere preventivi, il SGSI deve essere attuato e funzionante, con il campo di applicazione definito, la politica di sicurezza approvata, la valutazione dei rischi completata, i controlli applicati e almeno un audit interno e un riesame della direzione già svolti. Se non si è ancora a questo punto, la guida su come implementare la ISO 27001 passo dopo passo può fare da tabella di marcia.
A quel punto si possono chiedere preventivi a più organismi. È importante verificare che siano accreditati per la ISO 27001, in Italia da Accredia, perché è l’accreditamento a dare valore al certificato agli occhi di clienti e stazioni appaltanti. Ogni organismo chiederà il numero di persone nel campo di applicazione, le sedi e la complessità dell’attività, dati che servono a calcolare le giornate di audit e quindi il prezzo. Per farsi un’idea del budget complessivo, l’articolo su quanto costa la certificazione ISO 27001 riporta il dettaglio delle voci.
2. Fase 1 o verifica documentale
La fase 1 serve a verificare che l’organizzazione sia pronta. L’auditor esamina la documentazione principale del SGSI e prende conoscenza del contesto aziendale prima di entrare nel merito.
- Campo di applicazione del SGSI: aree, processi, sedi e sistemi inclusi ed esclusi, con la relativa motivazione.
- Politica e obiettivi di sicurezza: approvati dalla direzione e comunicati al personale.
- Metodologia e risultati della valutazione dei rischi: insieme al piano di trattamento.
- Dichiarazione di Applicabilità: con la giustificazione di ogni controllo incluso o escluso.
- Audit interno e riesame della direzione: con i risultati e le decisioni prese.
Al termine, l’auditor rilascia un rapporto che segnala gli aspetti critici, quelli che potrebbero trasformarsi in non conformità in fase 2. È il momento giusto per correggerli. Tra la fase 1 e la fase 2 passano di solito da qualche settimana a un paio di mesi, a seconda degli interventi necessari e del calendario dell’organismo.
3. Fase 2 o verifica dell’attuazione
È l’audit vero e proprio. L’auditor controlla che i controlli siano attuati e funzionino, seguendo uno schema che cambia poco da un organismo all’altro.
- Piano di audit: qualche giorno prima arriva il piano con date, orari, auditor, aree da verificare e persone da intervistare.
- Riunione di apertura: l’auditor presenta perimetro, metodo e programma, e conferma chi sarà il suo referente.
- Interviste ed esame delle evidenze: ripercorre i processi con i rispettivi responsabili, chiede registrazioni e lavora a campione, per esempio due uscite dell’ultimo trimestre o l’ultimo incidente registrato.
- Aggiornamenti intermedi: negli audit di più giorni, a fine giornata di solito anticipa quanto emerso.
- Riunione di chiusura: presenta i rilievi, la loro classificazione e i passi successivi. È l’occasione per chiarire eventuali malintesi.
Le interviste non riguardano solo il responsabile della sicurezza. L’auditor parla con la direzione, con l’IT e con qualsiasi persona dell’organico, e le domande cambiano molto a seconda del ruolo.
| Chi viene intervistato? | Esempi di domande |
|---|---|
| Direzione | Quali sono gli obiettivi di sicurezza? Quali risorse sono state destinate al SGSI? Cosa si è deciso nell’ultimo riesame della direzione? |
| Responsabile del SGSI | Come vengono valutati i rischi? Perché questo controllo è stato escluso? Come sono stati gestiti i rilievi dell’audit interno? |
| IT | Come vengono revocati gli accessi quando qualcuno lascia l’azienda? Che percentuale di dispositivi ha la cifratura attiva? Quando è stato fatto l’ultimo test di ripristino? |
| HR | Come vengono verificate le informazioni fornite dai candidati? Dove viene firmato l’accordo di riservatezza? Che formazione sulla sicurezza riceve un nuovo assunto? |
| Qualsiasi persona dell’organico | Dove si trova la politica di sicurezza? Cosa farebbe se ricevesse un’email sospetta? A chi lo segnalerebbe se perdesse il portatile? |
4. Rapporto e decisione di certificazione
Dopo la riunione di chiusura arriva il rapporto scritto con i rilievi e la raccomandazione dell’auditor. In presenza di non conformità, occorre presentare un piano di azioni correttive e, per quelle maggiori, dimostrare che sono state risolte.
Un aspetto che molti non conoscono è che non è l’auditor a decidere sulla certificazione. L’auditor formula una raccomandazione, mentre la decisione spetta a persone dell’organismo che non hanno partecipato all’audit. Se l’esito è favorevole, il certificato viene emesso con validità triennale.
Quanto dura un audit ISO 27001?
La durata si misura in giornate di audit e dipende soprattutto dal numero di persone che rientrano nel campo di applicazione del SGSI. La norma ISO/IEC 27006-1 fornisce una tabella di riferimento che gli organismi adattano, al rialzo o al ribasso, in base alla complessità, al numero di sedi o al ricorso all’outsourcing.
| Persone nel campo di applicazione | Audit iniziale (fase 1 e fase 2) |
|---|---|
| Da 1 a 10 | 5 giornate di audit |
| Da 26 a 45 | 8,5 giornate di audit |
| Da 46 a 65 | 10 giornate di audit |
| Da 126 a 175 | 13 giornate di audit |
| Da 276 a 425 | 15 giornate di audit |
Le giornate di audit non coincidono con i giorni di calendario. Un audit da 10 giornate può svolgersi in cinque giorni con due auditor, e una parte del tempo è dedicata alla preparazione e alla stesura del rapporto. Come riferimento, un audit di sorveglianza dura circa un terzo di quello iniziale e un audit di ricertificazione circa due terzi.
I tempi complessivi per arrivare al certificato sono un altro discorso. Una PMI che parte da zero impiega in genere dai sei ai dodici mesi per attuare il SGSI e accumulare registrazioni sufficienti, a cui si aggiungono le settimane tra fase 1 e fase 2 e i tempi della decisione di certificazione. A pesare di più sono le carenze che emergono lungo il percorso e la rapidità con cui vengono risolte.
Cosa verifica l'auditor in un audit ISO 27001?
In un audit ISO 27001 l’auditor esamina due ambiti. Da un lato, i requisiti del sistema di gestione previsti dalle clausole da 4 a 10. Dall’altro, i controlli dell’Allegato A che l’azienda applica. È su questo secondo fronte che molte organizzazioni inciampano in fase 2, perché l’auditor chiede evidenze concrete che i controlli funzionino.
I requisiti del sistema di gestione
Le clausole da 4 a 10 sono obbligatorie e non possono essere escluse. L’articolo sulla struttura della norma ISO 27001 le descrive nel dettaglio. Ecco cosa verifica più spesso l’auditor.
- Contesto e campo di applicazione: l’organizzazione ha analizzato i fattori interni ed esterni, le parti interessate e i loro requisiti, e il campo di applicazione è coerente con tutto questo.
- Leadership: la direzione è coinvolta in modo concreto, approva la politica, assegna le risorse e attribuisce ruoli con nomi e cognomi.
- Pianificazione: la valutazione dei rischi segue una metodologia ripetibile, il piano di trattamento è approvato e gli obiettivi di sicurezza sono misurabili.
- Supporto: le persone hanno le competenze necessarie, hanno ricevuto formazione e la documentazione è sotto controllo.
- Attività operative: il piano di trattamento è in fase di esecuzione e i rischi vengono rivalutati quando qualcosa cambia.
- Valutazione delle prestazioni: si monitorano indicatori, l’audit interno è stato svolto ed esiste un verbale del riesame della direzione.
- Miglioramento: le non conformità vengono registrate, se ne analizzano le cause e si chiudono con azioni correttive.
I controlli dell’Allegato A
L’Allegato A è il catalogo dei 93 controlli di sicurezza della norma, suddivisi in controlli organizzativi, relativi alle persone, fisici e tecnologici. Ogni azienda sceglie quali applicare in base alla propria valutazione dei rischi e lo motiva nella Dichiarazione di Applicabilità. Per una panoramica completa c’è l’articolo sui domini della ISO 27001.
Cosa deve dimostrare l'IT nell'audit ISO 27001?
Queste sono le otto evidenze tecniche che l’auditor chiede più spesso in fase 2. Non sono le uniche cose che verifica, ma sono quelle che dipendono dall’IT e che generano più non conformità. Per ognuna vediamo cosa chiede l’auditor, com’è una risposta convincente e dove si inciampa più spesso.
1. Un inventario degli asset con un responsabile per ciascuno
- Cosa chiede l’auditor: l’inventario delle informazioni e degli altri asset associati, con il relativo proprietario. Molti auditor partono dagli asset informativi, come i dati dei clienti o il codice sorgente, e poi chiedono quali dispositivi e servizi li trattano.
- Una risposta convincente: un inventario aggiornato in cui ogni asset è associato a una persona, coerente con ciò che è davvero in uso e con la restituzione dei dispositivi registrata a ogni uscita.
- Dove si inciampa: un foglio di calcolo che elenca solo i portatili, con dispositivi ancora assegnati a persone che hanno lasciato l’azienda.
2. Una configurazione sicura su tutti i dispositivi
- Cosa chiede l’auditor: lo stato dei dispositivi degli utenti, con cifratura del disco, blocco dello schermo, antimalware attivo e una configurazione di base definita. Di solito controlla tutto insieme e su dispositivi specifici.
- Una risposta convincente: una console che mostri lo stato dell’intero parco dispositivi in quel momento, con la percentuale di conformità per ogni regola e l’elenco dei dispositivi non conformi.
- Dove si inciampa: la politica impone la cifratura, ma nessuno sa quanti dispositivi la abbiano davvero attiva. Oppure l’antivirus è stato acquistato, ma su una manciata di portatili l’agente è disattivato.
3. Accessi sottoposti a revisione periodica
- Cosa chiede l’auditor: chi ha accesso a un determinato sistema, con quali privilegi e da quando, e quando è stato rivisto l’elenco l’ultima volta. L’articolo sul controllo degli accessi ISO 27001 approfondisce il tema.
- Una risposta convincente: l’elenco degli accessi per persona e la registrazione di una revisione recente, in cui qualcuno ha confrontato l’elenco con i ruoli e revocato i permessi superflui.
- Dove si inciampa: un elenco corretto senza alcuna revisione alle spalle, oppure una revisione che si limita a confermarlo senza confrontarlo con le reali esigenze di ciascuno.
4. Un onboarding e un offboarding completi
- Cosa chiede l’auditor: quasi sempre sceglie un ingresso e un’uscita recenti e chiede di vedere come sono stati concessi e revocati gli accessi e come è stato recuperato il dispositivo.
- Una risposta convincente: lo stesso processo per tutti, visibile nei sistemi, con il tempo trascorso tra l’ultimo giorno del dipendente e la revoca del suo ultimo accesso.
- Dove si inciampa: una persona uscita mesi fa che ha ancora un account attivo in uno strumento di cui tutti si erano dimenticati. È uno dei rilievi più frequenti in assoluto.
5. Gestione delle vulnerabilità e delle patch
- Cosa chiede l’auditor: come vengono individuate le vulnerabilità, come si stabiliscono le priorità e in quanto tempo vengono corrette, sui dispositivi dei dipendenti ma anche sul software sviluppato internamente, se presente.
- Una risposta convincente: tempi di correzione definiti in base alla gravità, il livello di aggiornamento di ogni dispositivo e l’elenco dei sistemi non più supportati con il relativo piano di trattamento.
- Dove si inciampa: gli aggiornamenti automatici sono attivi sui portatili, ma nessuno sa dire cosa succede con una dipendenza vulnerabile nel prodotto o con un vecchio server.
6. Backup con un test di ripristino
- Cosa chiede l’auditor: cosa viene sottoposto a backup, con quale frequenza e quando è stato ripristinato qualcosa l’ultima volta.
- Una risposta convincente: un test di ripristino datato e con il risultato documentato. Basta una cartella o una casella di posta, purché il test sia registrato, perché ciò che conta è dimostrare che il ripristino funziona.
- Dove si inciampa: backup che girano ogni notte da anni senza che nessuno abbia mai provato a ripristinarne uno.
7. Servizi cloud e applicazioni SaaS
- Cosa chiede l’auditor: il registro dei servizi cloud che trattano informazioni aziendali, con un responsabile per ciascuno, e cosa accadrebbe ai dati se si smettesse di usarli.
- Una risposta convincente: un registro completo, comprese le applicazioni acquistate al di fuori dell’IT, e un piano di uscita documentato per i servizi critici.
- Dove si inciampa: il registro include solo ciò che ha acquistato l’IT, e lo shadow IT resta escluso da qualsiasi valutazione.
8. Una gestione degli incidenti messa alla prova
- Cosa chiede l’auditor: come un incidente viene rilevato, valutato, escalato e risolto, e cosa è stato cambiato in seguito.
- Una risposta convincente: procedure per gli incidenti più probabili, la registrazione di incidenti reali gestiti secondo quelle procedure e una simulazione svolta davvero.
- Dove si inciampa: una politica che descrive un processo mai testato e un registro degli incidenti vuoto, cosa a cui l’auditor fatica a credere in qualsiasi azienda con più di qualche decina di persone.
La tabella riassume le otto evidenze e i controlli dell’Allegato A a cui si collega ciascuna, così da ritrovarli facilmente nella Dichiarazione di Applicabilità.
| Evidenza richiesta dall’auditor | Controlli dell’Allegato A |
|---|---|
| Inventario degli asset con proprietario e restituzione dei dispositivi | 5.9, 5.10, 5.11 |
| Stato di cifratura, blocco dello schermo, antimalware e configurazione dei dispositivi | 8.1, 8.7, 8.9, 8.24 |
| Elenco degli accessi per persona e registrazione della revisione | 5.15, 5.16, 5.18, 8.2 |
| Un ingresso e un’uscita recenti dall’inizio alla fine | 5.11, 6.5, 5.18 |
| Tempi di applicazione delle patch e livello di aggiornamento per dispositivo | 8.8 |
| Perimetro dei backup e test di ripristino datato | 8.13, 5.30 |
| Registro dei servizi cloud con piano di uscita | 5.23 |
| Procedure di gestione degli incidenti, registrazioni e simulazione | 5.24, 5.25, 5.26, 5.27 |
Cosa succede se l'auditor rileva delle non conformità?
Ogni scostamento individuato dall’auditor viene registrato come rilievo, che indica il requisito non rispettato, l’evidenza che lo dimostra e la natura dello scostamento. In base alla gravità, rientra in una delle tre categorie seguenti.
Non conformità maggiore
Si tratta di un requisito del tutto assente o di un controllo che fallisce in modo sistematico. Per esempio, non aver svolto l’audit interno, non avere una valutazione dei rischi o non disporre di alcun processo di gestione degli incidenti.
Nell’audit di certificazione, una non conformità maggiore impedisce il rilascio del certificato finché non viene corretta e l’azione correttiva non viene dimostrata, a volte con una visita supplementare. Se l’organismo non riesce a verificare la correzione entro sei mesi dalla fine della fase 2, di norma la fase 2 va ripetuta.
Non conformità minore
Si tratta di una mancanza puntuale all’interno di un processo che funziona. La procedura di uscita esiste e viene applicata, eppure in uno dei campioni un account è rimasto attivo due settimane dopo l’uscita del dipendente. Oppure gli incidenti vengono gestiti, tranne uno che non è stato registrato correttamente.
Non blocca la certificazione, a condizione di presentare un piano di azioni accettato dall’organismo. Nella visita successiva l’auditor verificherà che sia stato attuato. Meglio non accumularle, però. Più non conformità minori sullo stesso requisito possono portare l’auditor a concludere che il controllo fallisce in modo sistematico e a classificarle come maggiore.
Osservazioni e opportunità di miglioramento
Le osservazioni non sono non conformità. Segnalano situazioni che potrebbero diventarlo se trascurate, oppure suggeriscono come migliorare il sistema. Non richiedono un piano d’azione formale, ma l’auditor di solito torna sull’argomento nella visita successiva.
Quali conseguenze in ciascun audit?
| Audit | In caso di non conformità maggiori | In caso di non conformità minori |
|---|---|---|
| Certificazione | Il certificato non viene rilasciato finché non sono corrette e verificate | La certificazione è possibile con un piano d’azione accettato |
| Sorveglianza | Se non vengono risolte nei tempi, l’organismo può sospendere il certificato | Piano d’azione verificato nella visita successiva |
| Ricertificazione | Il rinnovo resta sospeso finché non vengono risolte | Il certificato viene rinnovato con un piano d’azione accettato |
In tutti i casi, la clausola 10.2 chiede qualcosa in più della semplice correzione. Occorre analizzare la causa e adottare un’azione che impedisca al problema di ripresentarsi. Se l’account rimasto attivo dipendeva da uno strumento assente dall’inventario, disattivarlo non basta. Bisogna anche includere lo strumento nel processo di uscita.
Perdere la certificazione non è così semplice, perché le carenze gravi di solito emergono prima, nell’audit interno o in fase 1. Non è però impossibile, e quando succede il motivo è quasi sempre lo stesso, ovvero un sistema che esiste sulla carta ma non nella realtà.
Gli errori più comuni che portano a una non conformità
Ci sono errori che gli auditor trovano di continuo, indipendentemente dalle dimensioni o dal settore dell’azienda. Questi sono i più frequenti ed è bene controllarli prima della fase 2.
- Una politica rimasta sulla carta: la procedura è approvata, ma non c’è alcuna registrazione che ne dimostri l’applicazione.
- Un inventario non aggiornato: dispositivi assegnati a persone che non ci sono più o applicazioni in uso che non compaiono.
- Accessi che nessuno rivede: l’elenco esiste, ma non c’è traccia di alcuna revisione.
- Backup mai ripristinati: il backup funziona in teoria, ma nessuno lo ha mai verificato.
- Un audit interno svolto da chi ha costruito il SGSI: manca l’imparzialità richiesta dalla norma.
- Un campo di applicazione definito male: se troppo ristretto, crea interfacce difficili da gestire tra ciò che è incluso e ciò che non lo è. Se troppo ampio, moltiplica il lavoro senza un reale valore aggiunto.
- Rilievi precedenti non chiusi: negli audit di sorveglianza è la prima cosa che viene verificata.
Come aiuta Factorial IT nell'audit ISO 27001?
Per superare l’audit ISO 27001 serve un sistema di gestione fatto di decisioni della direzione, valutazione dei rischi, procedure e persone che le applicano, e nessuno strumento può sostituirsi a tutto questo. Una buona parte di ciò che l’auditor verifica in fase 2, però, sono dati, come lo stato dei dispositivi, chi ha accesso a cosa e cosa è successo nell’ultima uscita. Ed è proprio la parte che Factorial IT gestisce, in modo che le evidenze tecniche si generino da sole e con una data certa, invece di essere ricostruite la settimana prima dell’audit.
- Inventario degli asset in tempo reale: l’intero parco macOS, Windows, Linux, iOS e Android da un’unica console, con ogni dispositivo associato a una persona e a un reparto grazie al collegamento con l’HR, oltre alle applicazioni SaaS effettivamente in uso, shadow IT compreso.
- Stato di sicurezza di ogni dispositivo: applicazione e verifica della cifratura e delle policy di configurazione, con la percentuale di conformità a una data precisa e l’elenco dei dispositivi non conformi.
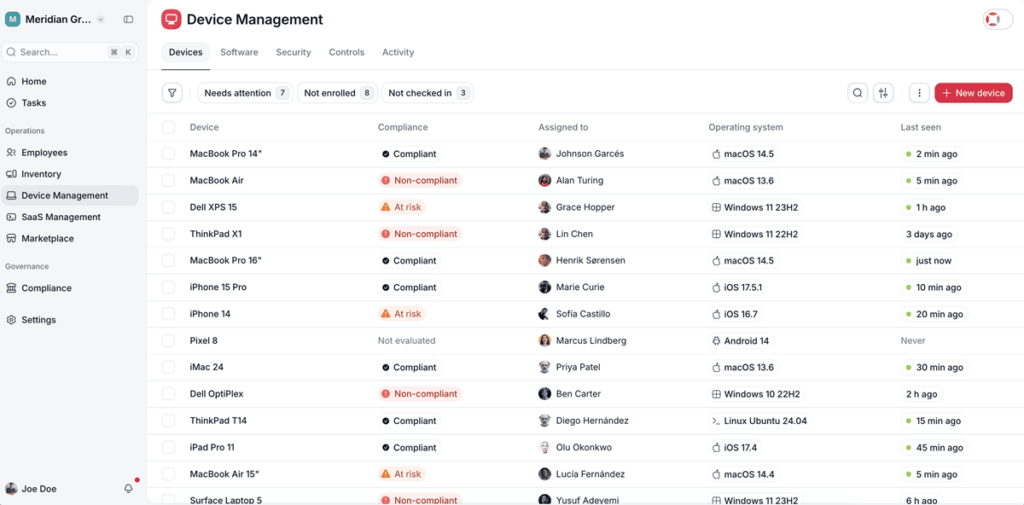
- Ingressi e uscite sincronizzati con l’HR: quando una persona lascia l’azienda, i suoi accessi vengono revocati, il dispositivo viene bloccato e le licenze liberate, con un registro che mostra il tempo trascorso tra l’uscita e la revoca dell’ultimo accesso.
- Vulnerabilità e aggiornamenti: livello di aggiornamento per dispositivo e rilevamento del software non più supportato.
- Copertura antimalware: verifica che l’agente di protezione sia installato e attivo su ogni dispositivo.
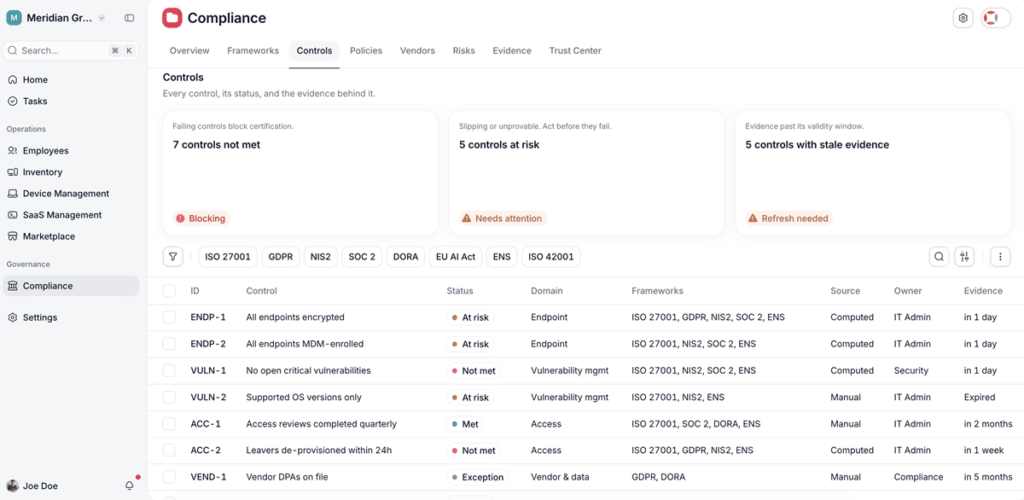
- Tracciabilità in caso di incidente: l’utente del dispositivo coinvolto, i suoi accessi, le sue applicazioni e ogni azione eseguita, con blocco e cancellazione da remoto.
Factorial IT non gestisce il SGSI, non svolge la valutazione dei rischi, non testa i backup e non sostituisce l’auditor interno. Il dettaglio dei controlli coperti, e di quelli che restano fuori, è nell’articolo su come Factorial IT aiuta a conformarsi alla ISO 27001.
Per tutto il resto, Factorial IT collabora con società di consulenza specializzate che costruiscono il sistema di gestione partendo dai dati già generati dalla piattaforma. In questo modo si arriva all’audit con un unico percorso dall’inizio alla fine, fino al rilascio del certificato da parte di un organismo accreditato indipendente. Per saperne di più, ecco il nostro servizio di consulenza ISO 27001.