Se la tua azienda si avvicina per la prima volta al mondo della sicurezza delle informazioni, è molto probabile che tu abbia già sentito parlare della norma ISO 27001. E, quasi nello stesso momento, ti sarà comparsa un’altra norma dal nome decisamente simile: la ISO 27002. Sono la stessa cosa? Una sostituisce l’altra? Bisogna implementarle entrambe?
La confusione è più che comprensibile. Entrambe appartengono alla stessa famiglia ISO/IEC 27000, perseguono lo stesso obiettivo generale — proteggere le informazioni dell’organizzazione — e i loro controlli condividono perfino la numerazione. Eppure non sono norme equivalenti né intercambiabili: ciascuna ricopre un ruolo ben preciso all’interno di un Sistema di Gestione per la Sicurezza delle Informazioni (SGSI).
In questo articolo ti spieghiamo che cosa sono, in che cosa si differenziano e come si incastrano tra loro, così da capire con esattezza quale ruolo gioca ciascuna norma nella tua strategia di conformità.
Che cos'è la ISO 27001?
La ISO 27001 (ufficialmente ISO/IEC 27001) è la norma internazionale che stabilisce i requisiti per implementare, mantenere e migliorare un Sistema di Gestione per la Sicurezza delle Informazioni (SGSI). La sua prima versione risale al 2005 e l’ultimo aggiornamento è di ottobre 2022. È il riferimento più riconosciuto al mondo in questo ambito, con una presenza in oltre 150 Paesi.
Ciò che la distingue in modo netto dalle altre norme della famiglia è il fatto di essere certificabile. Qualsiasi organizzazione, a prescindere da dimensioni e settore, può sottoporsi a un audit esterno svolto da un ente accreditato e ottenere un certificato ufficiale con validità internazionale. Il certificato ha una durata di tre anni, con audit di sorveglianza annuali.
La norma si articola in due blocchi. Da un lato ci sono le clausole obbligatorie (dalla 4 alla 10), che definiscono come costruire e far funzionare il SGSI. Dall’altro l’Appendice A, che elenca 93 controlli di sicurezza raggruppati in quattro categorie. Questi controlli non si applicano tutti in modo obbligatorio: ogni organizzazione motiva quali la riguardano e quali no all’interno della propria Dichiarazione di Applicabilità (SoA).
È inoltre il punto di partenza tipico per affrontare altri quadri normativi come la direttiva NIS2 — recepita in Italia dal D.Lgs. 138/2024 — con cui condivide buona parte dei principi di gestione del rischio e di sicurezza.
Punti chiave della ISO 27001
- È lo standard internazionale per i Sistemi di Gestione per la Sicurezza delle Informazioni (SGSI).
- Norma certificabile da un ente accreditato, con validità di tre anni e audit di sorveglianza annuali.
- Segue una struttura di alto livello (HLS) comune, compatibile con altre norme ISO come la 9001 o la 14001.
- Include 93 controlli nell’Appendice A, organizzati in quattro categorie (organizzativi, relativi alle persone, fisici e tecnologici).
- Definisce i requisiti di gestione, ovvero ciò che l’organizzazione deve fare per mantenere il proprio SGSI.
- Funziona come punto di partenza tipico per conformarsi a NIS2 e ai riferimenti dell’ACN.
Che cos'è la ISO 27002?
La ISO 27002 (ufficialmente ISO/IEC 27002) è la guida di buone pratiche che descrive nel dettaglio come implementare i controlli di sicurezza richiamati nell’Appendice A della ISO 27001. La sua ultima versione, pubblicata a febbraio 2022, ha riorganizzato completamente il catalogo: si è passati dai 114 controlli precedenti ai 93 attuali, distribuiti in quattro categorie.
A differenza della 27001, non è una norma certificabile. Non stabilisce requisiti verificabili in audit e non funge da base per ottenere un certificato ufficiale. Il suo ruolo è complementare: si tratta di un documento di riferimento tecnico che fornisce alle organizzazioni una descrizione dettagliata di ogni controllo, con indicazioni su finalità, progettazione e implementazione.
Se la ISO 27001 indica quali controlli l’organizzazione deve valutare, la ISO 27002 spiega come applicarli nella pratica. Ogni controllo che nella 27001 si riassume in una frase, nella 27002 viene sviluppato in una pagina intera, con esempi, raccomandazioni e aspetti da tenere in considerazione. È lo strumento di riferimento di qualsiasi responsabile della sicurezza che stia implementando o rivedendo un SGSI.
Punti chiave della ISO 27002
- È una guida di buone pratiche, non una norma certificabile.
- La sua ultima versione è del 2022, con 93 controlli organizzati in quattro categorie.
- Sviluppa nel dettaglio i controlli richiamati nell’Appendice A della ISO 27001.
- Offre orientamenti pratici sulla finalità e l’implementazione di ciascun controllo.
- È applicabile a qualsiasi organizzazione, indipendentemente da dimensioni e settore.
- Funziona come riferimento tecnico abituale per auditor e responsabili della sicurezza.
Differenze tra ISO 27001 e ISO 27002
Anche se le due norme sono state aggiornate quasi in contemporanea e condividono la stessa struttura di controlli, le differenze sono sostanziali. Una fissa i requisiti del sistema di gestione, l’altra offre la guida tecnica per applicare quei requisiti. Ecco le principali differenze tra le due:
| Criterio | ISO 27001 | ISO 27002 |
| Tipo di norma | Norma di requisiti (SGSI) | Guida di buone pratiche |
| Certificabile | Sì, da un ente accreditato | No |
| Versione attuale | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
| Approccio | Cosa fare per costruire un SGSI | Come implementare i controlli |
| Struttura | Clausole dalla 4 alla 10 + Appendice A | 93 controlli sviluppati nel dettaglio |
| Livello di dettaglio per controllo | Circa una frase | Una pagina intera |
| Documentazione richiesta | Sì (SoA, policy, analisi dei rischi) | Nessuna documentazione richiesta |
| Audit | Sì, base della certificazione | Riferimento tecnico per l’auditor |
| Applicabilità | Qualsiasi organizzazione | Qualsiasi organizzazione |
| Ruolo all’interno del SGSI | Definisce il quadro di gestione | Supporta l’implementazione del quadro |
Quando usare la ISO 27001 e quando la ISO 27002?
La domanda è un po’ ingannevole, perché nella pratica quasi mai si sceglie una scartando l’altra. Le due norme funzionano in parallelo: la ISO 27001 definisce il quadro del SGSI, la ISO 27002 spiega come applicare ciascuno dei suoi controlli.
Lo si nota anche nel dettaglio. Il controllo A.5.15 della ISO 27001 compare nell’Appendice A semplicemente come «Controllo degli accessi». La ISO 27002 dedica diverse pagine a quello stesso controllo: a cosa serve, come definire le regole di accesso, quali buone pratiche seguire o come riesaminarlo. Una indica che il controllo deve esistere, l’altra spiega come costruirlo. Con l’aggiornamento del 2022 questo legame si è rafforzato ulteriormente, dato che entrambe le norme hanno allineato la propria struttura e condividono ormai la stessa numerazione dei controlli.
Detto questo, ci sono effettivamente scenari in cui ha senso appoggiarsi più su una norma che sull’altra.
Se il tuo obiettivo è certificarti di fronte a un cliente, in una gara d’appalto o davanti a un’autorità di regolazione, l’unica opzione valida è la ISO 27001. La 27002 non prevede alcuna certificazione ufficiale e si utilizza unicamente come riferimento tecnico di supporto. Lo stesso vale se punti a preparare la conformità a NIS2, dato che questo quadro normativo si appoggia in larga misura sulla struttura del SGSI definita dalla 27001.
Se invece hai bisogno di documentare controlli interni senza passare per un audit esterno, o stai formando team tecnici e costruendo materiale di consultazione, la ISO 27002 risulta di solito più utile. Il suo livello di dettaglio per controllo si presta meglio rispetto al linguaggio più astratto della 27001.
E se lavori come consulente o auditor, la cosa più naturale è gestire entrambe in parallelo. La 27001 ti dice cosa valutare; la 27002 ti orienta su come dovrebbe essere implementato ogni controllo nella pratica.
Come Factorial IT aiuta con la ISO 27001 e la ISO 27002?
La ISO 27002 spiega nel dettaglio come dovrebbe funzionare ogni controllo, ma applicare queste raccomandazioni a centinaia di portatili, smartphone e account SaaS è tutta un’altra storia. Tenere aggiornato l’inventario, revocare gli accessi nel momento esatto di un’uscita o verificare che tutti i dischi siano cifrati sono attività che, gestite a mano, finiscono per cedere proprio quando arriva l’auditor.
Factorial IT automatizza buona parte dei controlli tecnologici dell’Allegato A da un’unica piattaforma collegata al sistema HR. Ciò che la ISO 27002 descrive sulla carta diventa così una configurazione applicata e verificabile su tutto il parco dispositivi. Ecco alcuni dei controlli in cui la differenza si nota di più.
- Inventario degli asset (5.9): la ISO 27002 raccomanda un inventario accurato, aggiornato e con un proprietario assegnato a ogni asset. Factorial IT lo mantiene in tempo reale per dispositivi, software e applicazioni SaaS, e associa ogni postazione al relativo utente tramite il sistema HR.
- Diritti di accesso (5.18): la linea guida insiste sull’assegnare gli accessi in base al ruolo e sul revocarli senza ritardi quando una persona cambia funzione o lascia l’azienda. In Factorial IT, l’ingresso e l’uscita registrati nel sistema HR attivano la creazione o la revoca degli account SaaS, il blocco del dispositivo e il rilascio delle licenze, con data e ora di ogni azione.
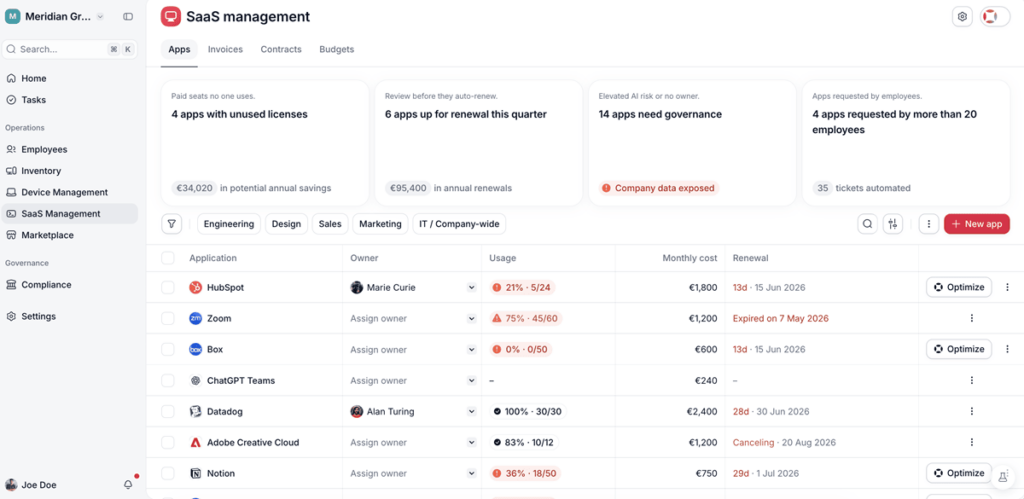
- Dispositivi endpoint degli utenti (8.1): tra le sue raccomandazioni figurano la registrazione dei dispositivi, la cifratura, gli aggiornamenti e la possibilità di bloccarli o cancellarli da remoto. L’MDM di Factorial IT applica tutto questo su Mac, Windows, Linux, iOS e Android, compresa la cifratura con FileVault e BitLocker e la custodia delle chiavi di ripristino.
- Protezione contro il malware (8.7): la norma richiede un software di rilevamento installato e aggiornato su tutte le postazioni. Factorial IT installa automaticamente l’EDR di SentinelOne o ThreatDown non appena un dispositivo viene registrato, senza dipendere da un’installazione manuale.
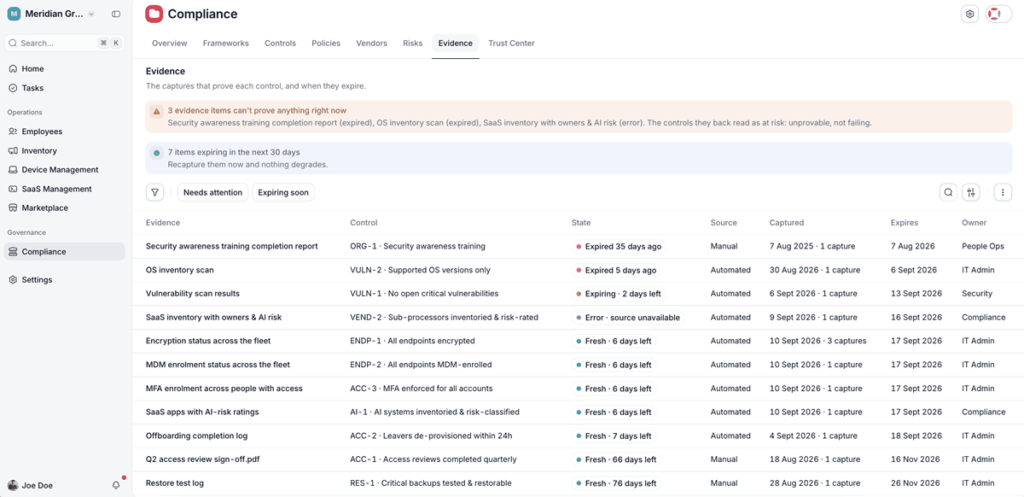
- Vulnerabilità tecniche (8.8): la linea guida suggerisce di individuare le vulnerabilità dei software in uso e di correggerle per tempo. La piattaforma rileva le vulnerabilità note di ogni postazione e permette di stabilire le priorità di intervento in base alla gravità.
- Logging (8.15): la ISO 27002 raccomanda di conservare traccia di ciò che accade sui sistemi. Factorial IT registra chi ha fatto cosa e quando, genera report di conformità esportabili e si integra con Vanta e Drata se l’azienda utilizza già uno di questi strumenti.
I controlli organizzativi, relativi alle persone e fisici, che rappresentano la maggior parte dei 93, dipendono da politiche, processi e decisioni interne che nessuno strumento può prendere al posto dell’azienda. Per questa parte, Factorial IT si affianca a partner specializzati che aiutano a costruire il SGSI e a preparare la certificazione. Il funzionamento di questo percorso è descritto nell’articolo Come Factorial IT aiuta a conformarsi alla ISO 27001.