La ISO 27001 e la ISO 22301 sono due norme internazionali che vengono spesso citate insieme e che è facile confondere. Entrambe aiutano la tua organizzazione a gestire i rischi e a diventare più resiliente, ma proteggono cose diverse. La ISO 27001 protegge le informazioni della tua azienda, mentre la ISO 22301 protegge la continuità del business quando qualcosa va storto. Non sono in competizione tra loro, si completano a vicenda.
In questo articolo vedrai che cosa disciplina ciascuna norma, in che cosa si differenziano, che cosa hanno in comune e come capire di quale ha bisogno la tua azienda, oppure se conviene adottarle entrambe.
Che cos'è la ISO 27001?
La ISO/IEC 27001 è la norma internazionale che aiuta le aziende a proteggere le proprie informazioni in modo strutturato. Stabilisce come costruire un sistema di gestione della sicurezza delle informazioni, il cosiddetto SGSI, grazie al quale l’organizzazione individua i propri rischi e decide quali misure adottare per ridurli.
Lo scopo della norma è evitare che un dato importante venga esposto, alterato senza autorizzazione o reso indisponibile proprio quando serve. Ogni azienda parte dai propri rischi e sceglie le misure di sicurezza più adatte, prendendo come riferimento l’Allegato A della norma.
La ISO 27001 può essere certificata da qualsiasi organizzazione, a prescindere dalle dimensioni. Assume però un peso particolare nei settori in cui trattare i dati in sicurezza fa parte della quotidianità, come quello tecnologico, finanziario, sanitario o legale.
Che cos'è la ISO 22301?
La ISO 22301 è la norma internazionale che regola i sistemi di gestione della continuità operativa (SGCO). Il suo obiettivo è permettere alla tua azienda di prepararsi, reagire e riprendersi di fronte agli incidenti che interrompono le sue attività critiche, che si tratti di catastrofi naturali, interruzioni delle forniture, guasti tecnici o attacchi informatici.
Il cuore della norma è l’analisi di impatto sul business (BIA), che serve a individuare quali processi sono davvero critici e per quanto tempo possono restare fermi prima di causare danni seri. Da lì si definiscono i piani di ripristino e gli obiettivi di tempo e di dati che l’organizzazione si impegna a rispettare.
La versione in vigore è la ISO 22301:2019 e si applica a organizzazioni di qualsiasi dimensione e settore, anche se risulta particolarmente rilevante dove la disponibilità del servizio è critica, come nel settore bancario, sanitario, dei servizi informatici o industriale. La sua certificazione è volontaria e viene rilasciata da un organismo accreditato, esattamente come per la ISO 27001.
Differenze tra ISO 27001 e ISO 22301
Pur condividendo struttura e filosofia, le due norme perseguono obiettivi diversi e si applicano in modo differente. La tabella qui sotto ne riassume i punti chiave.
| Aspetto | ISO 27001 | ISO 22301 |
|---|---|---|
| Obiettivo | Proteggere le informazioni | Mantenere la continuità operativa |
| Sistema di gestione | SGSI (sicurezza delle informazioni) | SGCO (continuità operativa) |
| Versione in vigore | ISO/IEC 27001:2022 | ISO 22301:2019 |
| Approccio al rischio | Minacce a riservatezza, integrità e disponibilità | Interruzioni che bloccano le attività critiche |
| Strumento centrale | Analisi dei rischi e Allegato A con 93 controlli | Analisi di impatto sul business (BIA) |
| Domanda a cui risponde | Come proteggo i miei dati dalle minacce? | Come continuo a operare se qualcosa si blocca? |
| Esempi di rischio | Attacchi informatici, fughe di dati, accessi non autorizzati | Catastrofi naturali, interruzioni delle forniture, guasti nella catena |
| Area coinvolta | IT e sicurezza | Continuità, operazioni e direzione |
La differenza di fondo si riassume in un’idea. La ISO 27001 protegge i dati su cui si regge la tua azienda, mentre la ISO 22301 protegge la capacità di quell’azienda di continuare a operare. La prima risponde alla domanda di come evitare che le tue informazioni vengano compromesse, la seconda a quella di come tenere in piedi il servizio quando si verifica un’interruzione.
Da qui nasce il resto delle differenze. La ISO 27001 si basa su controlli tecnici e organizzativi per proteggere le informazioni, mentre la ISO 22301 si concentra su piani di ripristino, tempi di reazione e priorità di business.
Si possono integrare ISO 27001 e ISO 22301?
Sì, ed è anzi l’approccio più diffuso quando un’azienda vuole coprire allo stesso tempo la sicurezza dei propri dati e la continuità delle proprie operazioni. Le due norme hanno molto più in comune di quanto sembri, perché seguono lo stesso schema ISO.
Entrambe adottano la struttura di alto livello (Allegato SL), un quadro comune alle norme ISO sui sistemi di gestione. Per questo i capitoli dedicati a contesto, leadership, pianificazione, supporto, valutazione e miglioramento sono praticamente identici da una norma all’altra, il che rende molto più semplice implementarle insieme.
Condividono anche il ciclo di miglioramento continuo PDCA (pianificare, fare, verificare e agire) e diversi elementi di gestione, come il controllo documentale, gli audit interni, il riesame della direzione e l’approccio basato sul rischio. La stessa ISO 27001 tocca già in parte la continuità attraverso i suoi controlli, ma senza arrivare al livello di dettaglio della ISO 22301, una norma interamente dedicata a questo obiettivo.
I principali vantaggi di un sistema di gestione integrato sono i seguenti.
- Meno duplicazioni: una documentazione di base unica e processi condivisi riducono il carico amministrativo.
- Gestione del rischio unificata: un’unica matrice tiene conto sia della sicurezza delle informazioni sia della continuità.
- Audit congiunto: uno stesso organismo valuta entrambi i sistemi in un’unica visita, riducendo costi e tempi.
- Resilienza completa: se un attacco informatico compromette i tuoi dati, la ISO 27001 ne limita l’impatto mentre la ISO 22301 mantiene il servizio operativo il tempo necessario a riprenderti.
La chiave per integrarle bene sta nel mappare prima i processi critici, individuare i punti in cui i requisiti di sicurezza e di continuità si incontrano e procedere per fasi, invece di provare a unificare tutto in un colpo solo.
Quale norma scegliere per la tua azienda?
La scelta dipende dal tuo settore, da ciò che ti chiedono i clienti e da dove si concentra il tuo rischio maggiore.
La ISO 27001 è la scelta giusta se il tuo business si basa sul trattare, archiviare o trasmettere informazioni sensibili, oppure se partecipi a gare e contratti che richiedono prove di sicurezza. È quasi imprescindibile nelle aziende tecnologiche, nelle software house SaaS, nel fintech o nei servizi IT, e si collega in modo naturale a obblighi come la direttiva NIS 2.
La ISO 22301 si adatta meglio se la tua priorità è garantire che il servizio non si fermi mai, un aspetto critico nel settore bancario, sanitario, nelle infrastrutture o nell’industria. Nel settore finanziario, inoltre, si ricollega al regolamento europeo DORA, che impone una resilienza operativa digitale e rafforza il valore di avere piani di continuità collaudati.
Se la tua azienda deve coprire entrambe le dimensioni, sicurezza e continuità, non devi scegliere. La cosa più frequente è iniziare dalla ISO 27001, perché ha più richiesta sul mercato, e aggiungere in un secondo momento la ISO 22301 per ampliare la resilienza. Dato che condividono la stessa struttura, aggiungere la seconda norma è molto più semplice che implementarla da zero.
Come Factorial IT aiuta a conformarsi alla ISO 27001?
Quando si parla di continuità, l’attenzione va di solito ai server e ai backup. Eppure molte interruzioni nascono in un punto molto più vicino, come un portatile che si rompe il giorno prima di una consegna, una postazione cifrata da un ransomware o una persona chiave che resta senza strumenti per lavorare. Rimettere in piedi quella postazione in fretta rientra sia nella ISO 22301 sia nei controlli di continuità della ISO 27001.
Factorial IT gestisce da un’unica piattaforma collegata al sistema HR i dispositivi, le applicazioni e le persone che li utilizzano. Ecco i punti in cui aiuta di più a mantenere l’operatività quando qualcosa va storto.
- Una base per l’analisi di impatto sul business (clausola 8.2 della ISO 22301): la piattaforma collega ogni persona ai suoi dispositivi e alle applicazioni SaaS che utilizza, reparto per reparto. Questa mappa mostra da quali strumenti dipende ogni processo e chi li usa, un punto di partenza solido per stabilire cosa è davvero critico.
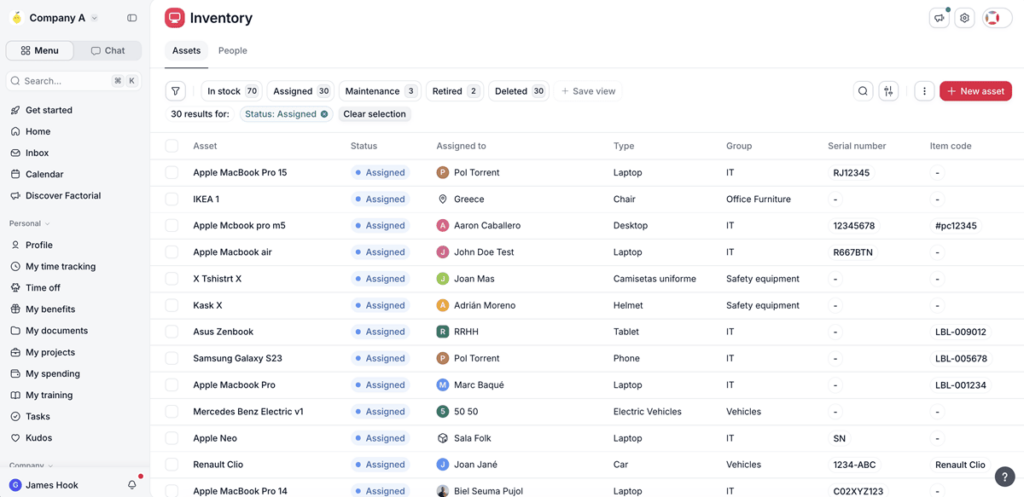
- Dispositivi sostitutivi pronti all’uso (clausola 8.3 della ISO 22301 e controllo 5.30 della ISO 27001): l’inventario distingue i dispositivi in magazzino da quelli assegnati, e il catalogo d’acquisto permette di ricevere una nuova postazione in uno o due giorni lavorativi. Il portatile sostitutivo arriva con la configurazione e le applicazioni del ruolo, così il dipendente torna operativo senza aspettare che l’IT lo prepari.
- Il ripristino dopo un attacco (controllo 5.29 della ISO 27001): con l’EDR di SentinelOne, una postazione colpita da ransomware viene isolata dalla rete e può tornare allo stato precedente all’attacco con un solo clic. Ciò che in altri casi richiederebbe giorni di reinstallazione si risolve in pochi minuti.
Factorial IT copre la continuità della postazione di lavoro. I backup, l’infrastruttura di server e rete e lo stesso piano di continuità operativa con le relative esercitazioni appartengono ad altri livelli e richiedono strumenti e processi propri. Resta il fatto che nessun piano di continuità si può definire su sistemi non identificati, ed è qui che l’inventario di Factorial IT fa risparmiare buona parte del lavoro iniziale.