Per anni la cybersicurezza è stata una faccenda del reparto IT. Con la NIS2 le cose cambiano.
La direttiva europea chiama infatti in causa in modo esplicito gli organi di amministrazione delle aziende interessate e affida loro il compito di approvare le misure di sicurezza, vigilare sulla loro attuazione e formarsi per capire davvero ciò che firmano.
Questo articolo fa il punto su quali obblighi la NIS2 impone ai vertici aziendali, cosa si può delegare al team IT, quale rischio personale corrono gli amministratori in caso di violazioni e come funziona la normativa in Italia.
Cosa chiede la NIS2 agli organi di amministrazione?
Gli obblighi dei vertici aziendali sono contenuti nell’articolo 20 della direttiva NIS2, dedicato alla governance, che in Italia è stato recepito dall’articolo 23 del D.Lgs. 138/2024.
Si riassumono in quattro doveri che ricadono sull’organo di amministrazione e che non possono essere scaricati sul responsabile IT.
Approvare le misure di gestione del rischio
Il vertice aziendale deve approvare le misure di cybersicurezza che l’azienda adotta per rispettare l’articolo 21 della direttiva, ripreso dall’articolo 24 del decreto italiano. Questo articolo fissa una base minima comune che comprende, tra l’altro, i seguenti punti.
- Analisi dei rischi e politiche di sicurezza: individuare cosa può andare storto e mettere nero su bianco come l’azienda si protegge.
- Gestione degli incidenti: sapere come rilevare un attacco informatico, come reagire e come notificarlo quando si verifica.
- Continuità operativa e gestione delle crisi: avere dei backup e un piano per continuare a lavorare se qualcosa smette di funzionare.
- Sicurezza della catena di approvvigionamento: verificare che anche i fornitori proteggano i dati e i sistemi a cui accedono.
- Igiene informatica e formazione: adottare buone pratiche di base, come aggiornare i dispositivi o riconoscere un tentativo di phishing, e formare il personale su questi temi.
- Crittografia e cifratura: cifrare le informazioni perché nessuno possa leggerle in caso di smarrimento o furto.
- Controllo degli accessi e gestione degli asset: sapere quali dispositivi e strumenti possiede l’azienda e chi può usare ciascuno di essi.
- Autenticazione a più fattori e comunicazioni sicure: chiedere qualcosa in più della password per accedere e usare canali protetti per comunicare.
Approvare significa conoscere queste misure e convalidarle in modo esplicito, con una decisione che resti agli atti. Firmare un documento senza averlo letto non basta.
Per ripassare tutti i requisiti nel dettaglio, è disponibile una checklist della direttiva NIS2 che li raccoglie punto per punto.
Vigilare sull’attuazione delle misure
Approvare le misure è solo il primo passo. La NIS2 chiede anche ai vertici di verificare che quelle misure vengano applicate davvero.
Questo non significa che amministratori e manager debbano entrare nel dettaglio tecnico. Ci si aspetta che ricevano con regolarità informazioni sullo stato della sicurezza, che facciano domande quando qualcosa non torna e che seguano le criticità emerse fino alla loro risoluzione.
Se il team IT segnala che un terzo dei portatili non è cifrato, il vertice deve esserne al corrente e decidere come intervenire.
Rispondere delle violazioni
La direttiva prevede che gli organi di amministrazione possano essere ritenuti responsabili quando l’azienda non rispetta gli obblighi dell’articolo 21. È l’aspetto che preoccupa di più chi siede in consiglio, perché apre la strada alla responsabilità personale.
Il tema è approfondito più avanti, nella sezione dedicata.
Formarsi in materia di cybersicurezza
L’articolo 20, paragrafo 2, obbliga i membri dell’organo di amministrazione a seguire una formazione in materia di sicurezza informatica. L’obiettivo è che abbiano conoscenze sufficienti per individuare i rischi, valutare le pratiche di gestione del rischio e comprenderne l’impatto sui servizi dell’azienda.
La direttiva non impone un corso certificato né un numero minimo di ore. Conta che la formazione ci sia, che venga ripetuta con una certa regolarità e che ne resti traccia.
Il testo incoraggia inoltre le aziende a offrire periodicamente una formazione analoga anche ai dipendenti.
Quali amministratori sono coinvolti?
Questi obblighi riguardano solo i vertici delle aziende che rientrano nel perimetro della NIS2. Di norma si tratta di medie e grandi imprese dei settori elencati negli allegati I e II della direttiva, anche se alcuni soggetti vi rientrano a prescindere dalle dimensioni.
Per chiarire eventuali dubbi sul proprio caso, conviene leggere la guida su a chi si applica la direttiva NIS2 in Italia.
Chi fa parte dell’organo di amministrazione
La direttiva parla di organi di amministrazione senza entrare nel merito delle singole forme societarie.
In Italia l’ACN ha chiarito che si tratta degli organi che detengono il potere di direzione dell’organizzazione, a partire dal consiglio di amministrazione dove presente, oppure dall’amministratore unico. I dirigenti che non fanno parte del CdA, invece, non rientrano in questa definizione.
Il decreto chiama in causa anche le persone fisiche che svolgono funzioni dirigenziali a livello di amministratore delegato o di rappresentante legale. Per questo l’AD e chiunque abbia poteri di rappresentanza farebbero bene a sentirsi direttamente coinvolti.
Soggetti essenziali e importanti
La NIS2 distingue tra soggetti essenziali e soggetti importanti. Gli obblighi dei vertici sono gli stessi in entrambi i casi, ma cambiano la vigilanza e le sanzioni.
I soggetti essenziali sono sottoposti a una vigilanza ex ante, con ispezioni e audit anche quando non è successo nulla. Per i soggetti importanti la vigilanza è invece ex post e di solito scatta dopo un incidente o una segnalazione.
Inoltre, la sospensione temporanea di un dirigente è prevista solo per i soggetti essenziali.
Gli organi di amministrazione possono delegare la NIS2?
Sì e no. Il vertice può delegare l’esecuzione, ma la responsabilità resta sua. È il concetto più importante da tenere a mente, ed è anche quello che genera più confusione.
Cosa si può delegare
Il CdA non deve occuparsi del lavoro tecnico. Tutta la parte operativa può essere affidata al CISO, al team IT o a un fornitore esterno, cioè a chi ha le competenze per farlo.
- Implementare e mantenere i controlli tecnici: configurare e verificare le misure di sicurezza, come la cifratura o le password.
- Gestire e notificare gli incidenti: reagire a un attacco e avvisare il CSIRT Italia nei tempi previsti dalla normativa.
- Tenere aggiornati inventario e documentazione: mantenere l’elenco di dispositivi e strumenti, insieme ai documenti di sicurezza.
- Preparare il reporting per i vertici: sintetizzare lo stato della sicurezza perché il consiglio possa esaminarlo.
- Coordinare audit e fornitori: organizzare le verifiche di sicurezza e controllare che i fornitori siano in regola.
Cosa non si può delegare
L’approvazione delle misure, la vigilanza sulla loro attuazione e la propria formazione restano in capo agli organi di amministrazione. Lo stesso vale per le decisioni di fondo, come quali rischi accettare, quanto budget destinare alla sicurezza o quali criticità correggere per prime.
Affidare l’esecuzione al responsabile della sicurezza è del tutto compatibile con la NIS2, e le FAQ dell’ACN lo confermano. Le attività si possono delegare, ma la responsabilità ricade per legge sugli organi di amministrazione.
Quello che la normativa non ammette è un vertice che si disinteressa del tema.
Quale responsabilità personale si assumono gli amministratori?
Con la NIS2 la cybersicurezza smette di essere solo un problema dell’azienda. Se le cose vengono fatte male, anche chi la guida può subirne le conseguenze.
Quando risponde un amministratore
Un amministratore non risponde per il semplice fatto che l’azienda subisce un attacco informatico. Risponde quando non ha fatto la sua parte, cioè quando non ha approvato le misure di sicurezza, non ha vigilato sulla loro applicazione o ha ignorato i problemi che gli erano stati segnalati.
Ecco perché è così importante poter dimostrare che il vertice ha seguito la questione da vicino.
Cosa si rischia
Le conseguenze dipendono dal tipo di soggetto e dalla gravità della violazione.
- Sanzioni per l’azienda: fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali, e fino a 7 milioni di euro o all’1,4% per i soggetti importanti.
- Sospensione temporanea dall’incarico: nei soggetti essenziali, se l’azienda non sana le violazioni, l’autorità può impedire ai suoi dirigenti di esercitare le proprie funzioni finché non si mette in regola.
- Responsabilità personale: il D.Lgs. 138/2024 prevede espressamente che amministratori delegati, rappresentanti legali e componenti degli organi di amministrazione possano essere ritenuti responsabili delle violazioni commesse dal soggetto che rappresentano.
Per approfondire, è disponibile l’articolo sulle sanzioni per il mancato rispetto della direttiva NIS2.
NIS2 e organi di amministrazione in Italia
A differenza di altri Paesi europei, l’Italia ha già recepito la NIS2 con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024.
L’autorità competente è l’Agenzia per la Cybersicurezza Nazionale (ACN), che da allora ha pubblicato determinazioni e FAQ per chiarire come applicare gli obblighi. Tempi e scadenze sono ricostruiti nell’articolo sull’entrata in vigore della direttiva NIS2 in Italia.
Sul fronte dei vertici, l’ACN chiede ai soggetti NIS di indicare sulla propria piattaforma tutti i componenti del consiglio di amministrazione, e non solo il rappresentante legale e l’amministratore delegato. Ogni consigliere, quindi, è identificato per nome.
Le misure di sicurezza di base vanno inoltre adottate entro ottobre 2026, e diversi documenti richiesti dall’ACN devono essere approvati proprio dagli organi di amministrazione.
A tutto questo si sommano gli obblighi che il codice civile prevede già. Gli amministratori devono curare l’adeguatezza degli assetti organizzativi dell’impresa (articoli 2086 e 2381) e adempiere ai propri doveri con la diligenza richiesta dalla natura dell’incarico (articolo 2392).
Se un attacco informatico causa danni e si dimostra che il vertice ha ignorato i rischi o gli avvertimenti del proprio team, può essere chiamato a risponderne, che l’azienda rientri o meno nel perimetro della NIS2.
Come rispettare la NIS2 a livello di vertice aziendale?
Il modo più pratico per rispettare l’articolo 20 è trasformare la supervisione della cybersicurezza in una routine di governance, come già avviene per l’esame dei conti o dei rischi finanziari. Questi sono i passi di base.
1. Assegnare le responsabilità per iscritto
Occorre definire chi si occupa della sicurezza nel quotidiano, con quale autorità e con quali risorse. Può essere un CISO, un responsabile IT o un fornitore esterno, ma il suo ruolo e il modo in cui riferisce al consiglio devono essere documentati.
Molte aziende istituiscono anche un comitato per la cybersicurezza oppure inseriscono il tema come punto fisso all’ordine del giorno del CdA.
2. Ricevere informazioni periodiche su rischi e incidenti
Per vigilare, il vertice ha bisogno di informazioni chiare e regolari. La soluzione più pratica è chiedere un report trimestrale, senza tecnicismi e con alcuni indicatori semplici come questi.
- Dispositivi cifrati e aggiornati: quanti dispositivi proteggono bene i propri dati e hanno installato gli ultimi aggiornamenti.
- Dispositivi non conformi: quali dispositivi non rispettano le regole di sicurezza aziendali.
- Accessi ancora attivi dopo un’uscita: se chi ha lasciato l’azienda può ancora entrare nei suoi strumenti.
- Incidenti e tempi di risposta: quanti problemi di sicurezza ci sono stati e quanto tempo è servito per risolverli.
- Fornitori e strumenti SaaS: se la sicurezza dei fornitori principali è stata verificata e se ci sono applicazioni in uso che nessuno ha approvato.
- Criticità di audit ancora aperte: quali problemi emersi nell’ultima verifica non sono ancora stati risolti.
Perché questi indicatori siano affidabili, l’azienda deve prima sapere cosa possiede. È qui che entra in gioco l’inventario degli asset nella NIS2, su cui si basa quasi ogni report di sicurezza.
3. Destinare risorse proporzionate al rischio
Le misure di sicurezza richiedono budget, tempo e persone. Se il consiglio le approva senza assegnare le risorse necessarie, il problema resta suo.
La buona notizia è che la NIS2 non chiede a tutte le aziende la stessa cosa. Le misure devono essere commisurate alle dimensioni e al livello di rischio di ciascuna, quindi una PMI non deve investire come una banca.
L’importante è che il vertice stabilisca cosa è ragionevole e lo metta per iscritto.
Il discorso vale anche per i fornitori e per le applicazioni SaaS usate dal team, che fanno parte a pieno titolo del rischio aziendale.
4. Documentare l’attività di vigilanza
In caso di ispezione, dire che il vertice ha vigilato non basta. Bisogna poterlo dimostrare.
Per questo conviene conservare tutto ciò che lascia traccia di quella vigilanza, ovvero i verbali in cui si approvano le misure, i report esaminati dal consiglio, le decisioni su rischi e budget e i registri della formazione seguita dai suoi componenti.
Con questa documentazione, l’ACN può verificare senza difficoltà che i vertici hanno fatto la loro parte.
È anche la stessa documentazione che viene richiesta durante un audit NIS2. Prima si inizia a raccoglierla, meno lavoro ci sarà quando arriverà il momento.
Come supervisionare la cybersicurezza con Factorial IT?
Il vertice può vigilare bene solo se dispone di dati chiari e aggiornati. Il problema è che in molte aziende queste informazioni sono sparse tra fogli di calcolo, email e strumenti diversi, e metterle insieme richiede ore.
Factorial IT riunisce dispositivi, accessi e applicazioni in un’unica piattaforma collegata all’HR. Così il team IT ha sempre a portata di mano lo stato reale della sicurezza e può condividerlo con il CdA senza doverlo ricostruire ogni volta.
- Controllo dei dispositivi: con la gestione dei dispositivi MDM, il team IT applica le stesse policy di cifratura, password e blocco su tutti i dispositivi e riceve un avviso quando uno smette di rispettarle.
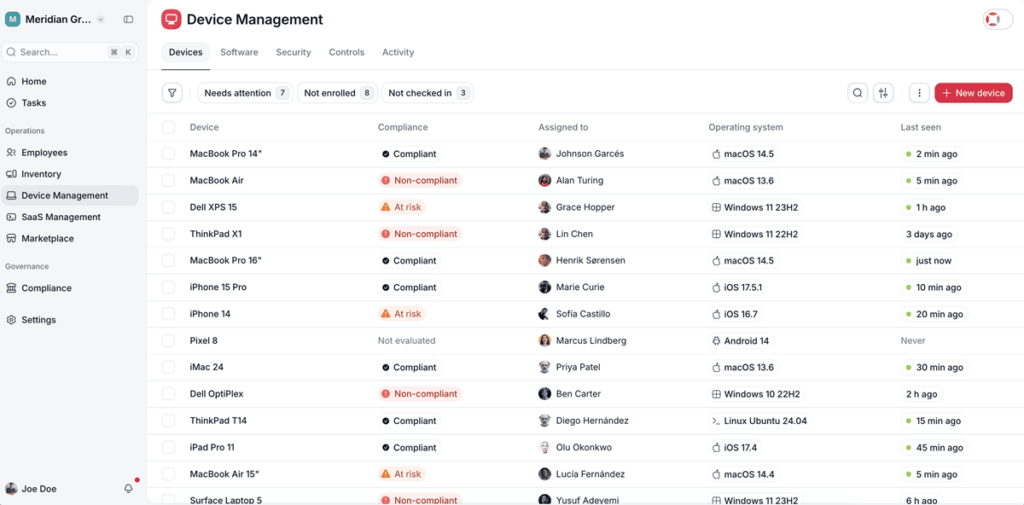
- Aggiornamenti e vulnerabilità: mostra quali dispositivi non sono aggiornati, quali vulnerabilità presentano e quali sistemi non sono più supportati.
- Protezione dal malware: si integra con soluzioni di sicurezza come SentinelOne e ThreatDown e verifica che l’antivirus sia installato e funzionante su ogni dispositivo.
- Inventario sempre aggiornato: ogni portatile, smartphone e licenza risulta assegnato alla persona che lo usa, senza dover mantenere un file Excel.
- Onboarding e offboarding senza dimenticanze: quando qualcuno entra o esce dall’azienda nel modulo HR, i suoi accessi vengono concessi o revocati subito e ogni passaggio resta tracciato.
- Applicazioni sotto controllo: la gestione dei SaaS individua gli strumenti che nessuno ha approvato e permette di decidere quali tenere.
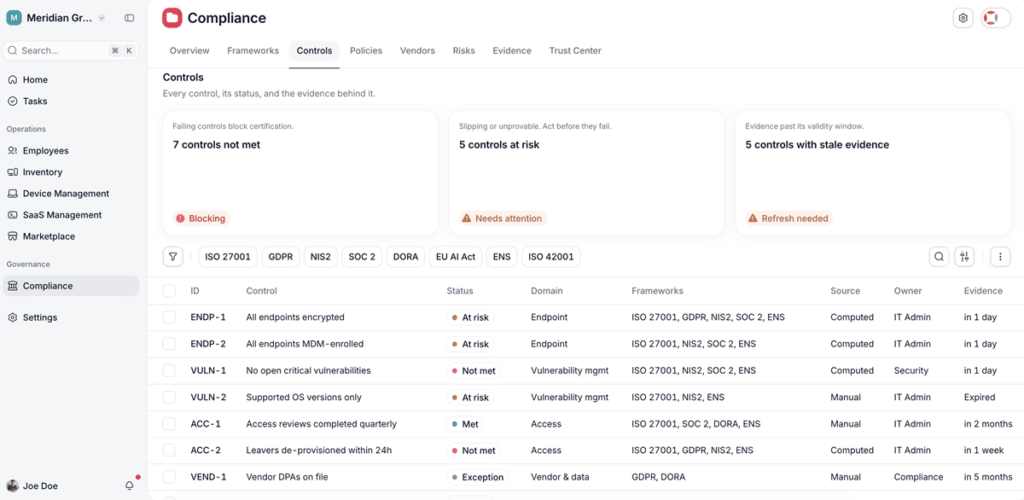
- Risposta rapida agli incidenti: se un dispositivo viene compromesso, mostra subito chi lo usa e a cosa ha accesso, e permette di bloccarlo o cancellarne i dati da remoto.
- Evidenze automatiche: le evidenze di conformità per NIS2, ISO 27001 e SOC 2 si generano da sole a partire da ogni dispositivo, pronte per un audit o per i report al consiglio.
Lo strumento fornisce dati ed evidenze, ma approvare le misure, decidere le risorse e metterle a verbale resta compito degli organi di amministrazione. Per vedere tutti i requisiti coperti, si può leggere come Factorial IT aiuta a conformarsi alla NIS2.