Un dipendente lascia l’azienda di venerdì. Il lunedì il suo portatile è chiuso in un cassetto, ma l’account Google è ancora attivo, la sessione sul CRM resta aperta dallo smartphone e nessuno si ricorda che era amministratore del gestionale di fatturazione. Nulla di tutto questo sembra grave, finché non salta fuori durante un audit o, peggio, durante un incidente.
Con la NIS2 quel momento diventa un obbligo. L’offboarding rientra tra le misure di sicurezza dell’articolo 21, paragrafo 2, e viene verificato come qualsiasi altra misura. In questo articolo trovi cosa chiede la direttiva quando una persona lascia l’azienda, entro quanto tempo vanno revocati gli accessi, una checklist passo per passo e le evidenze che l’auditor ti chiederà.
I rischi di un offboarding gestito male
L’offboarding sta a metà strada tra due funzioni. L’HR sa quando una persona se ne va, l’IT sa a cosa aveva accesso, ed è nello spazio tra queste due informazioni che restano porte aperte. Questi sono i punti deboli più frequenti.
- Account ancora attivi: l’identità principale viene disattivata, ma gli account amministrativi separati, gli accessi VPN o le chiavi API continuano a funzionare per settimane. Sono i più pericolosi, perché sono quelli con più privilegi.
- Dispositivi che non rientrano: con lo smart working il portatile può tornare dopo settimane o non tornare affatto. E lo smartphone personale con la posta aziendale configurata esce dalla porta insieme al dipendente.
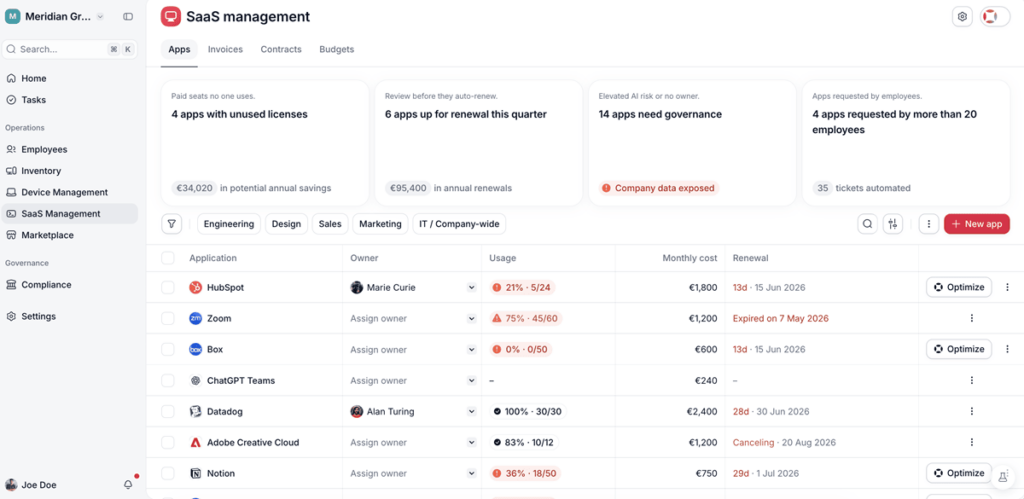
- Applicazioni fuori dal SSO: disattivare l’account principale non chiude gli strumenti con credenziali proprie, spesso attivati dai team stessi senza passare dall’IT. Per approfondire, puoi leggere l’articolo su NIS2 e SaaS.
- Credenziali condivise: se il dipendente conosceva la password di un account comune o di un accesso di emergenza, quell’informazione se ne va con lui anche se il suo utente è stato disattivato.
È anche uno dei punti più controllati durante un audit NIS2. Basta esaminare qualche uscita recente per capire se gli accessi sono stati chiusi in tempo. In caso contrario l’azienda rischia sanzioni e gli organi di amministrazione ne rispondono in prima persona.
Cosa prevede la NIS2 per l'offboarding dei dipendenti?
Il punto di partenza è la lettera i) dell’articolo 21, paragrafo 2, recepita in Italia dall’articolo 24 del D.Lgs. 138/2024, che chiede ai soggetti essenziali e importanti misure di sicurezza delle risorse umane, politiche di controllo degli accessi e gestione degli asset. Il testo non nomina l’offboarding, ma l’uscita di un dipendente tocca tutti e tre gli ambiti nello stesso momento.
Il dettaglio si trova nel Regolamento di esecuzione (UE) 2024/2690, che si applica direttamente a undici tipologie di fornitori digitali, tra cui i servizi di cloud computing, i data center, i fornitori di servizi gestiti e di servizi di sicurezza gestiti, i marketplace online e i social network. Per tutti gli altri soggetti, in Italia il riferimento operativo sono le misure di sicurezza di base fissate dall’ACN con la Determinazione 379907/2025, da rendere operative entro il 31 ottobre 2026. Superata quella data, l’Agenzia può avviare le verifiche ispettive. Il calendario completo è nell’articolo su l’entrata in vigore della NIS2 in Italia. Il regolamento resta comunque il testo più preciso in materia, ed è quello a cui guardano auditor e consulenti.
Quattro dei suoi punti riguardano direttamente le uscite.
| Punto del regolamento | Cosa richiede | Vale anche per i cambi di ruolo? |
|---|---|---|
| 10.3 | Che gli obblighi di sicurezza ancora validi dopo l’uscita, come la riservatezza, siano definiti nel contratto e fatti rispettare | Sì |
| 11.2.2 b) | Modificare i diritti di accesso quando il rapporto di lavoro cessa o cambia | Sì |
| 11.5.4 | Riesaminare periodicamente le identità e disattivare senza indugio quelle non più necessarie | Indirettamente |
| 12.5 | Che gli asset in possesso del dipendente vengano restituiti, depositati o cancellati alla cessazione del rapporto, documentando ogni passaggio | No, solo le uscite |
Ci sono due aspetti che sfuggono quasi sempre.
Il primo sono i cambi di ruolo. Chi passa dall’amministrazione alle vendite non lascia l’azienda, ma i suoi accessi all’amministrazione dovrebbero sparire. Il regolamento lo tratta come un’uscita ai fini degli accessi, ed è proprio qui che si accumulano più permessi inutili, perché quelli nuovi si concedono in fretta e quelli vecchi non si tolgono quasi mai.
Il secondo sono i collaboratori esterni. Liberi professionisti, consulenti e personale dei fornitori hanno a loro volta account e talvolta dispositivi. Il punto 11.2.2 d) impone di limitarne l’accesso sia nel perimetro sia nella durata, per cui la fine di un contratto con un fornitore richiede un offboarding a sé. Il tema è approfondito nell’articolo sulla NIS2 nella catena di approvvigionamento.
Entro quanto vanno revocati gli accessi secondo la NIS2?
Né la direttiva né il regolamento di esecuzione fissano un numero di ore per revocare gli accessi. Chiedono di farlo alla cessazione del rapporto e senza indugio, e anche le linee guida tecniche dell’ENISA si limitano a parlare di una revoca tempestiva.
Questo non significa avere mano libera. Il punto 11.2.1 impone di gestire gli accessi secondo la propria politica di controllo degli accessi, quindi la scadenza la fissi tu e l’auditor verifica che venga rispettata. Una politica che si limita a un generico «il prima possibile» non è verificabile, ed è da lì che nascono molte non conformità.
Se non hai ancora fissato le tue scadenze, questi sono i riferimenti più diffusi nella pratica.
| Situazione | Tempistica di riferimento |
|---|---|
| Identità principale e SSO | Al termine dell’ultimo giorno di lavoro |
| Licenziamento per giusta causa o uscita conflittuale | Al momento della comunicazione o subito prima |
| Account amministrativi e accessi privilegiati | Insieme all’identità principale |
| Applicazioni fuori dal SSO | In giornata, entro 24 ore al massimo |
| Dispositivi | Ritiro l’ultimo giorno, oppure blocco da remoto se non vengono restituiti |
| Cambio di ruolo | Quando si assegnano i nuovi permessi, mai dopo |
L'offboarding inizia dall'onboarding
Buona parte dell’offboarding si decide il primo giorno. Se all’ingresso di una persona non viene registrato cosa riceve, il giorno in cui se ne va nessuno sa cosa ritirare.
- Clausole nel contratto fin dall’inizio: il punto 10.3 richiede che la riservatezza e gli altri obblighi successivi all’uscita siano inseriti nelle condizioni di impiego, insieme all’obbligo di restituire i dispositivi. Non si possono aggiungere l’ultimo giorno.
- Ogni dispositivo e ogni accesso associato a una persona: l’inventario degli asset richiesto dalla NIS2 deve indicare chi ha in carico ciascun dispositivo. Senza questo legame, la checklist di uscita diventa un’indagine.
- Accessi per ruolo: se i permessi si assegnano in base al ruolo, toglierli significa annullare un modello. Se vengono concessi a mano e su richiesta, bisogna ripassare applicazione per applicazione.
- L’HR come punto di partenza: la data di uscita è registrata nel software HR. Più il collegamento tra quel dato e le azioni dell’IT è diretto, meno il processo dipende dal fatto che qualcuno si ricordi di avvisare.
Checklist di offboarding per la conformità alla NIS2
La checklist parte nel momento in cui l’HR conferma l’uscita. Ogni passaggio dovrebbe lasciare una traccia con data, perché è proprio questo che viene verificato.
Prima dell’ultimo giorno
- Aprire la pratica di uscita con la data e l’ora di cessazione confermate dall’HR.
- Elencare tutti gli accessi della persona, comprese le applicazioni fuori dal SSO, gli account amministrativi e quelli condivisi che utilizzava.
- Elencare i dispositivi e gli asset assegnati, dal portatile allo smartphone fino a chiavi di sicurezza, badge e documenti cartacei.
- Riassegnare le responsabilità se la persona era proprietaria di documenti, responsabile di un asset critico o referente nel piano di gestione degli incidenti.
- Preparare il promemoria sugli obblighi di riservatezza che restano validi dopo l’uscita.
- Avvisare il dipendente della data di chiusura della casella di posta, così da permettergli di recuperare i messaggi personali.
- In caso di licenziamento, pianificare la revoca degli accessi in modo che coincida con la comunicazione o la preceda.
L’ultimo giorno
- Disattivare l’identità principale e chiudere le sessioni attive su tutti i dispositivi.
- Chiudere la VPN, l’accesso remoto e le applicazioni fuori dal SSO una alla volta, con conferma di ogni chiusura.
- Disattivare gli account amministrativi separati, che restano attivi anche dopo la disattivazione dell’account principale quando si tratta di identità distinte.
- Revocare token MFA, certificati, chiavi API e chiavi SSH emessi a suo nome.
- Ritirare i dispositivi e spuntarli sull’elenco degli asset, con verbale di riconsegna firmato.
- Disattivare il badge e qualsiasi altro accesso fisico agli uffici.
- Bloccare la casella di posta e attivare una risposta automatica con un contatto alternativo. È preferibile all’inoltro automatico delle email, poco compatibile con il principio di minimizzazione del GDPR e con le indicazioni del Garante Privacy.
- Liberare le licenze degli strumenti che utilizzava.
Dopo l’uscita
- Cancellare i dispositivi restituiti e registrare la cancellazione prima di riassegnarli.
- Bloccare o cancellare da remoto quelli che non rientrano, come prevede espressamente il punto 12.5. Se un asset non si può recuperare, bisogna garantire che non possa più accedere ai sistemi aziendali. Con un MDM bastano pochi minuti, ed è uno dei motivi per cui è difficile essere conformi alla NIS2 senza.
- Sui dispositivi personali, rimuovere solo la parte aziendale. In ambito BYOD, la cancellazione selettiva elimina il profilo di lavoro, le app e i dati aziendali senza toccare quelli personali.
- Cambiare le password condivise e di emergenza note alla persona, sempre in caso di licenziamento.
- Controllare i log per verificare che non ci siano stati accessi dopo la revoca.
- Prima disattivare, poi eliminare. Eliminare l’account il primo giorno cancella la traccia di audit che potrebbe servire se in seguito emergesse un problema. L’eliminazione va fatta alla scadenza prevista dalla politica di conservazione dei dati.
- Chiudere la pratica con tutte le evidenze e segnalare l’uscita per il successivo riesame degli accessi.
Quali evidenze chiederà l'auditor?
In un audit NIS2 la procedura di offboarding scritta conta poco. Si verifica la prova che sia stata applicata, e di solito lo si fa prendendo alcune uscite e ricostruendole.
Per ogni uscita conviene avere a portata di mano questi elementi.
- La checklist di uscita completa, con la riconsegna degli asset firmata dal dipendente e dal suo responsabile.
- Il registro degli accessi con data e ora di revoca di ciascuno.
- I log di cancellazione dei dispositivi restituiti.
- Il blocco o la cancellazione da remoto di quelli non restituiti.
- La comunicazione scritta al dipendente sui suoi obblighi dopo l’uscita.
A questi si aggiungono due registri generali, controllati periodicamente.
- L’elenco delle uscite con gli asset restituiti e la data di ogni riconsegna.
- I riesami periodici degli accessi, con una cadenza definita. Quella trimestrale è la più diffusa.
L’indicatore che riassume meglio tutto questo è il tempo che passa tra la data di uscita registrata dall’HR e la revoca dell’ultimo accesso.
Come automatizzare l'offboarding con Factorial IT?
Nella maggior parte delle aziende l’offboarding si regge su una catena di passaggi. L’HR registra l’uscita, qualcuno manda una mail all’IT, l’IT verifica cosa aveva la persona e chiude gli accessi a mano. Ogni anello aggiunge ore e il rischio di dimenticare qualcosa.
Factorial IT parte dal dato già presente nel software HR di Factorial. Quando si registra l’uscita, l’offboarding si avvia da quello stesso evento, senza ticket intermedi.
- Revoca degli accessi: gli account vengono chiusi nell’identity provider e nelle applicazioni integrate, all’ora prevista per l’uscita.
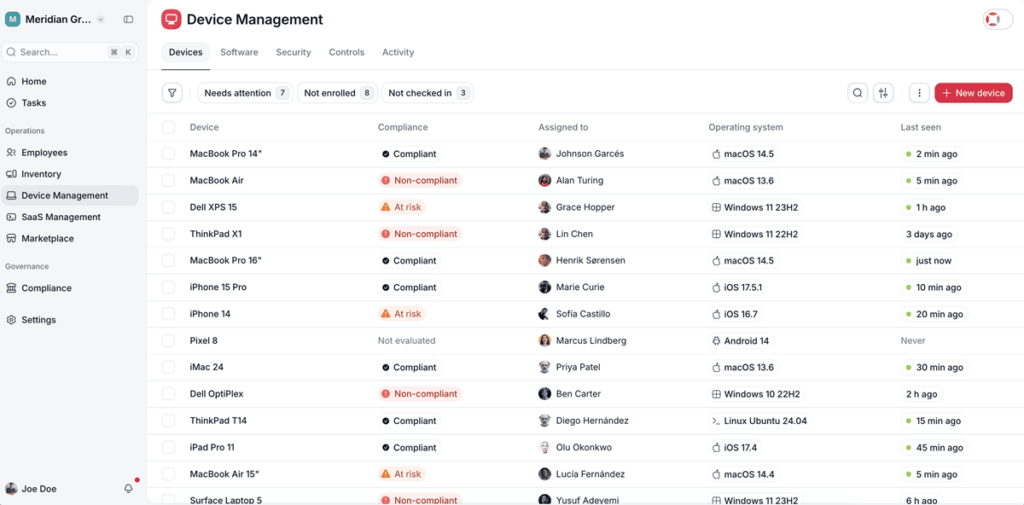
- Blocco e cancellazione da remoto: il dispositivo viene bloccato all’uscita del dipendente e, se non viene restituito, cancellato da remoto con la registrazione di ogni azione.
- Liberazione delle licenze SaaS: vengono recuperate le licenze usate dalla persona, comprese quelle di strumenti attivati al di fuori dell’IT.
- Attività per le applicazioni non integrate: gli strumenti che non si possono automatizzare generano un’attività per il loro responsabile, con la stessa tracciabilità delle azioni automatiche.
- Tracciabilità completa di ogni uscita: vengono registrati l’orario di ogni revoca e il tempo trascorso dall’ultimo giorno del dipendente.
- Inventario di quanto assegnato a ciascuna persona: prima dell’uscita vedi in un’unica schermata dispositivi, accessi e applicazioni della persona, senza passare da uno strumento all’altro.
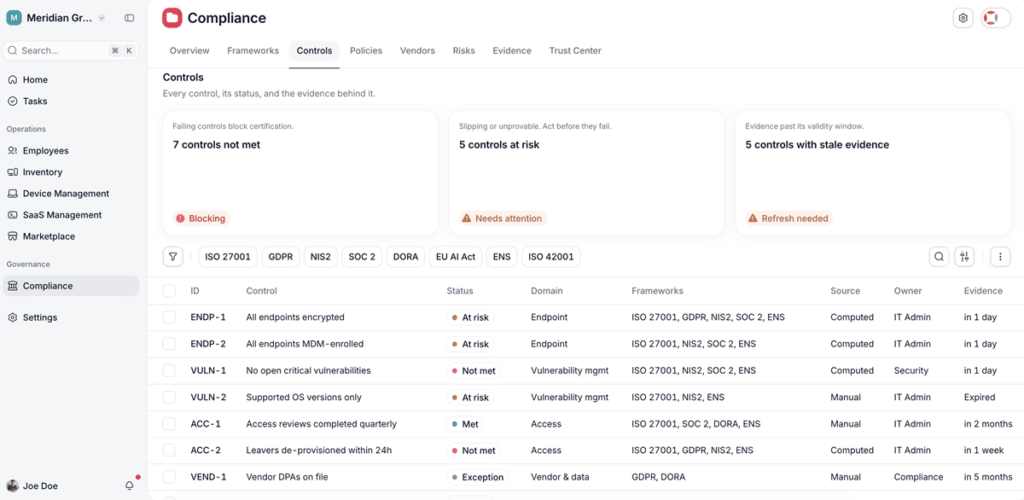
- Aggiornamento dei permessi nei cambi di ruolo: quando si aggiorna il ruolo nel software HR, vengono rimossi gli accessi della posizione precedente e assegnati quelli nuovi.
- Monitoraggio della riconsegna dei dispositivi: ogni dispositivo da ritirare resta segnalato nell’inventario finché non viene restituito o bloccato.