La cibersicurezza è diventata una priorità per le aziende europee a causa dell’aumento dei ciberattacchi e dei nuovi requisiti normativi. In questo senso, la nuova direttiva NIS2 dell’UE stabilisce nuovi obblighi più severi per la protezione digitale dei settori chiave.
Tuttavia, molte organizzazioni si chiedono quando entri effettivamente in vigore la NIS2 in Italia e da quale momento debbano iniziare ad adeguarsi. In questo articolo analizziamo le date chiave e ciò che devi tenere in considerazione per prepararti in tempo.
Cos'è e perché è importante la direttiva NIS2?
La direttiva NIS2 è la normativa europea più ambiziosa ad oggi in materia di cibersicurezza. In Italia, questa normativa si è concretizzata attraverso il Decreto Legislativo 138/2024, che segna un’evoluzione necessaria della direttiva NIS1 del 2016, spinta dall’accelerato processo di digitalizzazione e dall’aumento esponenziale dei ciberattacchi a livello mondiale.
Il suo obiettivo principale è creare un scudo comune e robusto per proteggere le infrastrutture e i servizi vitali di tutti gli Stati membri dell’Unione Europea.
Ma perché è così importante per il tessuto imprenditoriale italiano? Il suo impatto e la sua rilevanza si riassumono nei seguenti punti chiave:
- Più settori obbligati: la norma non riguarda più solo gli operatori critici come banche, energia o sanità. Ora include molti più ambiti, come alimentazione, trasporti, acqua, rifiuti, servizi postali o alcune industrie.
- Responsabilità della direzione: i dirigenti di alto livello diventano legalmente responsabili della gestione dei rischi di cibersicurezza. Smette di essere un tema esclusivo del dipartimento IT.
- Sicurezza anche nei fornitori: le aziende devono garantire la cibersicurezza non solo dei propri sistemi, ma anche della propria catena di approvvigionamento.
- Multe elevate e avvisi rapidi: si stabiliscono sanzioni fino a 10 milioni di euro o il 2% del fatturato globale annuo, e l’obbligo di notificare incidenti gravi entro un massimo di 24 ore.
📌 Scopri a quali imprese si applica la direttiva NIS2.
Qual è la data di entrata in vigore in Europa?
Parlare di scadenze con la direttiva NIS2 richiede una distinzione importante tra il calendario ufficiale stabilito dall’Europa e la realtà legislativa di ogni Stato membro.
A livello europeo, queste sono le due date chiave che hanno segnato la tabella di marcia:
- 16 gennaio 2023: è stato il giorno in cui la direttiva è entrata in vigore dopo la sua pubblicazione nella Gazzetta Ufficiale dell’Unione Europea. Da quel momento è iniziato il termine affinché i paesi membri adeguassero le proprie normative nazionali.
- 17 ottobre 2024: questa è stata la data limite imposta dall’UE affinché tutti gli Stati membri approvassero le proprie leggi nazionali di recepimento della direttiva. Il giorno successivo, il 18 ottobre 2024, la vecchia direttiva NIS1 è stata ufficialmente abrogata.
Qual è la data di entrata in Italia?
A differenza di quanto accaduto in altri paesi europei, in Italia la legge è già una realtà pienamente vigente. Il paese ha rispettato le scadenze fissate da Bruxelles mediante il Decreto Legislativo 138/2024, che è entrato ufficialmente in vigore il 16 ottobre 2024.
Attualmente, il tessuto aziendale italiano non si trova più in un periodo di attesa, bensì in piena fase di conformità. Infatti, dal 1° gennaio 2026, tutte le organizzazioni soggette alla normativa hanno l’obbligo legale di notificare gli incidenti di sicurezza significativi in modo immediato all’ACN (Agenzia per la Cybersicurezza Nazionale).
Il messaggio per le aziende è di urgenza: non si tratta più di prepararsi per il futuro, ma di adempiere al presente. I termini di registrazione annuale sul portale dell’ACN solitamente si chiudono a febbraio e l’implementazione completa delle misure di sicurezza tecniche deve essere completata entro ottobre 2026.
Quelle organizzazioni che non hanno ancora adeguato i propri protocolli si trovano già in una situazione di rischio legale, esposte alle sanzioni milionarie previste dal decreto fin dal primo giorno della sua applicazione effettiva.
Calendario della NIS2 in Italia
Per sapere in quale fase si trovi la NIS2 e quali siano i prossimi passi, è fondamentale esaminare le tappe segnate dal Decreto Legislativo 138/2024 e dalle linee guida dell’ACN (Agenzia per la Cybersicurezza Nazionale).
Questo è il calendario chiave che ogni azienda in Italia deve tenere presente per garantire la propria conformità:
| Data | Tappa Chiave | Descrizione dell’evento |
| 16 gennaio 2023 | Entrata in vigore (UE) | La Direttiva NIS2 entra ufficialmente in vigore dopo la sua pubblicazione nella Gazzetta Ufficiale dell’Unione Europea. |
| 16 ottobre 2024 | Entrata in vigore in Italia | Pubblicazione ed entrata in vigore del Decreto Legislativo 138/2024, rispettando le scadenze dell’UE. |
| 28 febbraio 2025 | Registrazione obbligatoria | Scade il termine per la registrazione delle aziende interessate sul portale digitale dell’ACN per essere identificate. |
| 1° gennaio 2026 | Obbligo di notifica | Entra in vigore l’obbligatorietà di notificare incidenti di cibersicurezza significativi al CSIRT Italia (all’interno dell’ACN). |
| Ottobre 2026 | Termine finale di conformità | Data limite affinché tutte le aziende abbiano implementato le misure di sicurezza di base e i protocolli richiesti dalla legge. |
Sanzioni per il mancato rispetto della direttiva NIS2 in Italia
Uno dei motivi per cui questa normativa ha messo in allarme i consigli di amministrazione è il suo rigoroso regime sanzionatorio. Con l’entrata in vigore del Decreto Legislativo 138/2024, l’Italia ha chiarito che la cibersicurezza è un obbligo legale con gravi conseguenze sotto la supervisione dell’ACN.
In linea di massima, affrontare un inadempimento della NIS2 in territorio italiano comporta due rischi critici per le aziende:
- Multe economiche milionarie: a seconda che l’entità sia classificata come «Soggetto Essenziale» o «Soggetto Importante», le sanzioni possono raggiungere i 10 milioni di euro (o il 2% del fatturato globale annuo) o i 7 milioni di euro (o l’1,4%), rispettivamente.
- Responsabilità dell’alta direzione: questo è il grande cambio di paradigma in Italia. La normativa punta direttamente agli organi direttivi. Se viene dimostrata negligenza nella gestione del rischio o mancanza di supervisione, i dirigenti possono essere ritenuti personalmente responsabili. Il decreto italiano consente persino all’ACN di imporre la sospensione temporanea dalle funzioni direttive ai responsabili dell’inadempimento nei casi gravi.
📌 Scopri la checklist della NIS2 e verifica se la tua impresa è pronta.
Come Factorial IT aiuta a conformarsi alla NIS2?
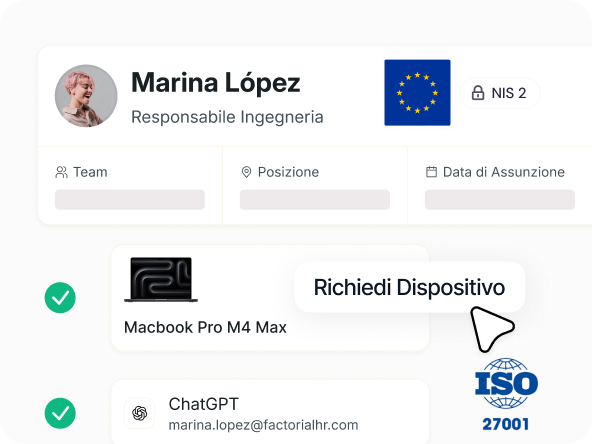
Anche con il D.Lgs. 138/2024 già in vigore, mettersi in regola con la NIS2 richiede mesi di lavoro. Factorial IT accompagna l’azienda in ogni fase del percorso, dalla prima analisi fino al monitoraggio quotidiano.
Per partire
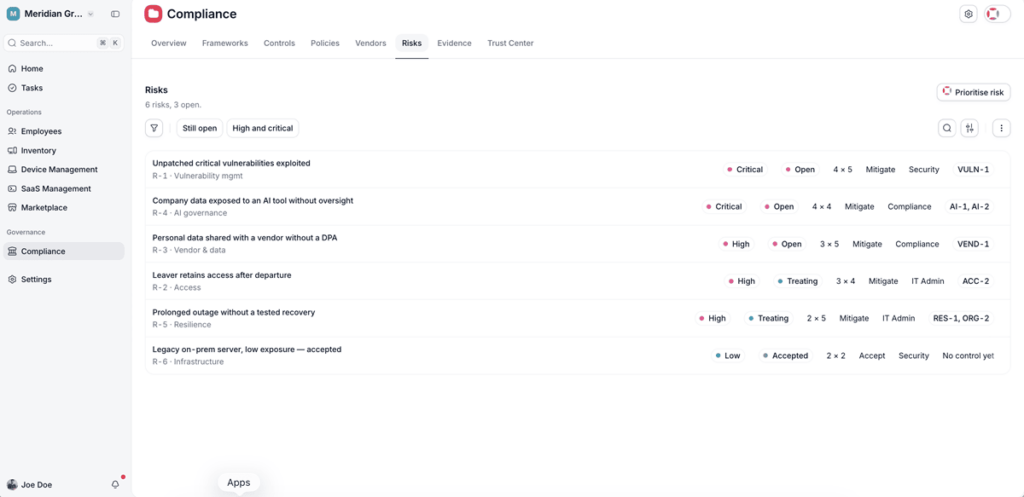
- Rischi individuati e ordinati per priorità: si registrano i rischi dell’azienda con il relativo livello, il responsabile e il piano per ridurli. È la base su cui poggiano tutte le misure della NIS2.
- Configurazioni di sicurezza distribuite: si creano profili di crittografia, password, VPN o blocco delle chiavette USB e si applicano per gruppi di dispositivi, per sede o per team.
Per formalizzare il lavoro
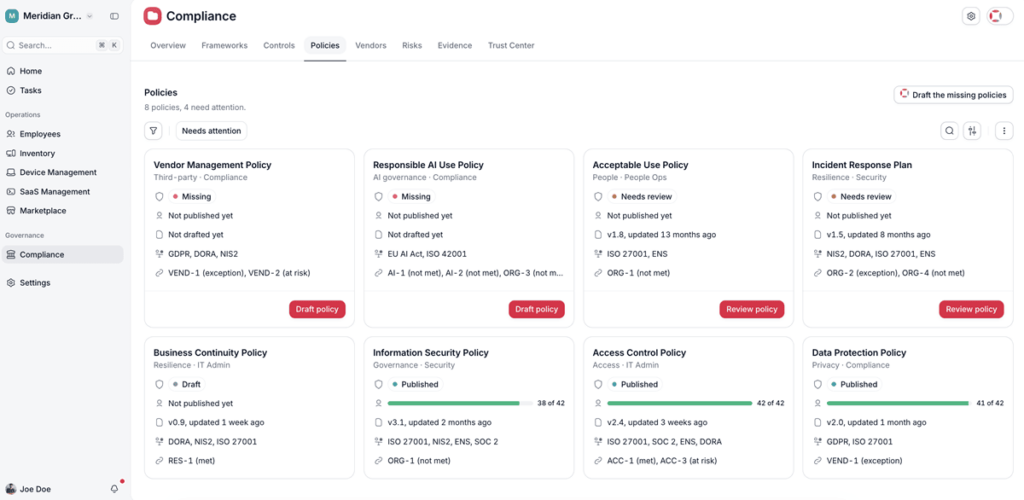
- Policy pronte per il vertice aziendale: ogni policy indica quali normative copre e quali controlli supporta, così gli organi di amministrazione possono approvarla sapendo esattamente cosa comporta.
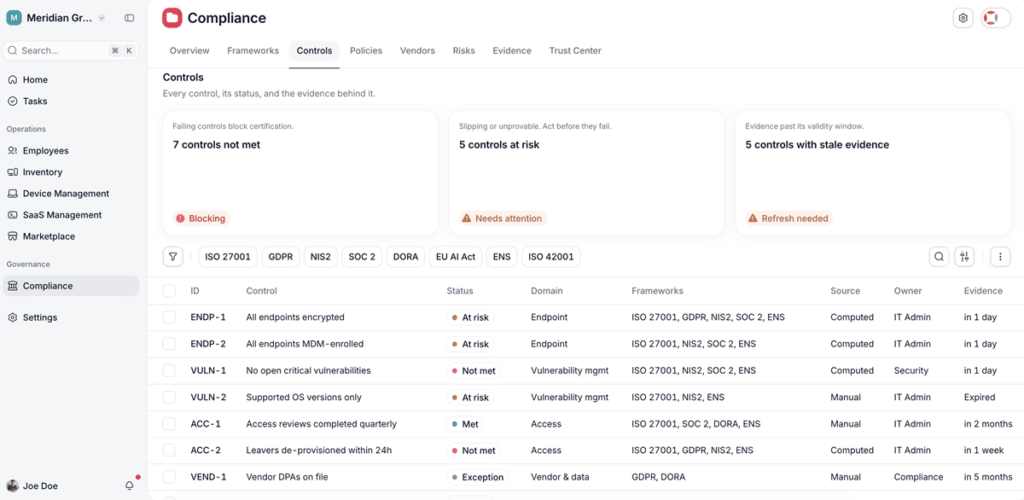
- Controlli allineati ad altri framework: ogni controllo è collegato alla NIS2 e a standard come la ISO 27001, in modo da seguire le determinazioni dell’ACN senza ripartire da zero.
Per mantenerlo nel tempo
- Un monitoraggio continuo: quando un rischio cambia o un controllo non è più rispettato, lo si vede subito e si sa chi deve intervenire.
- Rischi accettati sotto controllo: i rischi che si decide di accettare restano documentati e la piattaforma avvisa prima che arrivi il momento di riesaminarli.
Prima si comincia, più margine si ha per arrivare alle verifiche dell’ACN con tutto in ordine. Per vedere cosa copre Factorial IT per ciascuna misura della direttiva, scopri come Factorial IT aiuta a conformarsi alla NIS2.