Il fornitore che gestisce i server, la società di consulenza che si collega da remoto per l’assistenza, il software di fatturazione, la piattaforma cloud che ospita i dati dei clienti. Oggi nessuna azienda può fare a meno di una rete di terze parti, e quasi tutte hanno in qualche modo accesso ai suoi sistemi o alle sue informazioni. La NIS2 parte proprio da qui. La sicurezza di un’azienda dipende anche da quella di chi lavora per lei. Per questo obbliga i soggetti che regola a tenere sotto controllo il rischio legato ai fornitori, e questo obbligo finisce per arrivare, tramite contratto, anche a molte aziende che non rientrano nella direttiva ma lavorano per qualcuno che ci rientra. In questo articolo vedrai cosa intende la normativa per catena di approvvigionamento, chi coinvolge, cosa chiedono i soggetti obbligati ai propri fornitori e come preparare la tua azienda, sia che tu debba controllare i fornitori sia che sia tu a ricevere le richieste.
Cosa intende la NIS2 per catena di approvvigionamento?
La direttiva NIS2 non dà una definizione precisa di catena di approvvigionamento. Nella pratica si riferisce all’insieme di fornitori e prestatori di servizi che intervengono nei sistemi, nei prodotti e nei servizi ICT da cui dipende un’organizzazione. Hosting, software gestionali, assistenza informatica esterna, servizi cloud o manutenzione di macchinari industriali connessi ne fanno tutti parte. L’obbligo è previsto dall’articolo 21, paragrafo 2, della direttiva (UE) 2022/2555, recepito in Italia dall’articolo 24 del D.Lgs. 138/2024, che elenca le dieci misure minime di gestione del rischio che devono adottare i soggetti essenziali e importanti. La lettera d) chiede di garantire «la sicurezza della catena di approvvigionamento, compresi aspetti relativi alla sicurezza riguardanti i rapporti tra ciascun soggetto e i suoi diretti fornitori o fornitori di servizi». L’ACN ha poi tradotto questo principio in requisiti operativi. Le misure di sicurezza di base della Determinazione n. 379907/2025 includono controlli specifici sulla gestione dei fornitori, mentre la Determinazione n. 127437/2026 ha introdotto per i soggetti NIS l’obbligo di elencare i propri fornitori rilevanti sulla piattaforma ACN.
Fornitori diretti, non l’intera catena
È una sfumatura importante che si spiega di rado. La direttiva parla di fornitori e prestatori di servizi diretti, cioè quelli con cui il soggetto ha un rapporto contrattuale. Non obbliga a verificare il fornitore del tuo fornitore né a risalire tutta la filiera. Il secondo livello conta comunque. Se il tuo fornitore di software ospita i tuoi dati presso un terzo, anche quel terzo incide sul tuo rischio. Di solito il problema si affronta chiedendo al fornitore diretto di controllare i propri subfornitori e di comunicarteli, invece di provare a valutarli uno per uno. Né tutti i fornitori vanno trattati allo stesso modo. Le misure dell’articolo 21 devono essere adeguate e proporzionate al rischio, quindi l’azienda che ti fornisce la cancelleria non richiede lo stesso livello di verifica di quella che gestisce la tua infrastruttura cloud.
Cosa aggiunge l’articolo 21, paragrafo 3
Il paragrafo 3 precisa cosa valutare di ciascun fornitore diretto. I soggetti devono tenere conto di tre aspetti:
- Le vulnerabilità specifiche di ogni fornitore.
- La qualità complessiva dei suoi prodotti e delle sue pratiche di cybersicurezza, comprese le procedure di sviluppo sicuro.
- I risultati delle valutazioni coordinate dei rischi condotte a livello europeo sulle catene di approvvigionamento critiche, previste dall’articolo 22.
In altre parole, scegliere un fornitore in base a prezzo e funzionalità non basta più. Il suo livello di sicurezza diventa un criterio di selezione e di monitoraggio, con conseguenze legali per chi lo ingaggia.
Perché la NIS2 si concentra sui fornitori?
Molti degli attacchi più gravi degli ultimi anni hanno raggiunto il loro obiettivo passando da una terza parte fidata. Un fornitore ha spesso accessi privilegiati, connessioni considerate sicure e aggiornamenti che i clienti installano senza farsi domande. Basta comprometterne uno per aprire la strada a centinaia di organizzazioni contemporaneamente. I due casi citati sempre lo dimostrano bene. Nell’attacco a SolarWinds del 2020, i criminali informatici hanno inserito codice malevolo in un aggiornamento del software Orion, che migliaia di clienti hanno scaricato convinti che fosse legittimo. Nel caso di Kaseya, nel 2021, hanno sfruttato una vulnerabilità del suo strumento di gestione remota per distribuire ransomware attraverso i fornitori di servizi gestiti, che a loro volta lo hanno propagato ai propri clienti. L’ENISA ha analizzato 24 attacchi alla catena di approvvigionamento avvenuti tra il 2020 e il 2021 e ha concluso che nella maggior parte dei casi gli attaccanti avevano sfruttato la fiducia che i clienti riponevano nel proprio fornitore. La NIS2 fa tesoro di questa lezione e obbliga le organizzazioni a non dare più per scontata la sicurezza delle terze parti senza averla verificata.
Chi coinvolge la NIS2 nella catena di approvvigionamento?
La NIS2 riguarda tre tipi di aziende all’interno della catena di approvvigionamento. A distinguerle è la strada da cui arriva l’obbligo, per legge o per contratto.
1. Soggetti essenziali e importanti
Sono le organizzazioni a cui la normativa si applica direttamente. Si tratta di medie e grandi imprese dei settori elencati negli allegati I e II, come energia, trasporti, sanità, banche, acqua, infrastrutture digitali, alimentare o manifattura, oltre ad alcuni soggetti che rientrano a prescindere dalle dimensioni. Se hai dubbi sul tuo caso, puoi verificare a chi si applica la direttiva NIS2 in Italia. Per loro la sicurezza della catena di approvvigionamento è una misura obbligatoria come le altre. Devono gestirla, documentarla ed essere in grado di dimostrarla all’ACN, e gli organi di amministrazione e direttivi ne rispondono ai sensi dell’articolo 23 del D.Lgs. 138/2024. In caso contrario si espongono alle sanzioni previste dalla NIS2, che per i soggetti essenziali possono arrivare a 10 milioni di euro o al 2% del fatturato mondiale annuo.
2. Fornitori che ricevono gli obblighi per contratto
È qui che si concentra la maggior parte dell’impatto. Un’azienda di 30 dipendenti che sviluppa software, fa manutenzione o offre assistenza informatica può restare fuori dall’ambito della NIS2 per dimensioni o per settore. Ma se tra i suoi clienti c’è un ospedale, una società elettrica o un operatore logistico, quel cliente è obbligato a controllarne la sicurezza. Il risultato è quello che molti chiamano l’effetto domino della NIS2. Nessuna autorità verrà a ispezionare quel fornitore, però il cliente gli manderà questionari, gli chiederà certificazioni e gli farà firmare clausole di sicurezza. L’obbligo gli arriva attraverso il contratto. E perdere un rinnovo o restare fuori da una gara ha conseguenze concrete quanto una sanzione. In Italia c’è un elemento in più da tenere presente. L’elenco dei fornitori rilevanti che i soggetti NIS comunicano all’ACN serve anche a individuare quali fornitori, per il ruolo che ricoprono nella filiera, dovrebbero essere qualificati a loro volta come soggetti essenziali o importanti.
3. Fornitori tecnologici con obblighi propri
Alcuni fornitori si trovano su entrambi i fronti. I fornitori di servizi gestiti (MSP) e di servizi di sicurezza gestiti (MSSP), i servizi di cloud computing e i data center compaiono nell’allegato I della direttiva. Se superano le soglie dimensionali hanno obblighi NIS2 propri e, in più, ricevono le richieste dei loro clienti. Per questo gruppo, il Regolamento di esecuzione (UE) 2024/2690 specifica come applicare la sicurezza della catena di approvvigionamento. Tra le altre cose chiede una politica dedicata ai rapporti con i fornitori, criteri di selezione documentati e un registro aggiornato dei fornitori con cui si lavora.
Cosa chiedono i soggetti obbligati ai propri fornitori?
La prima cosa che fa un soggetto obbligato è classificare i fornitori in base al rischio che rappresentano. Da lì, le richieste crescono insieme alla criticità. È la logica seguita dalla maggior parte dei programmi di gestione dei fornitori.
| Livello di criticità | Esempi di fornitore | Cosa si chiede di solito? |
|---|---|---|
| Alto | Servizio cloud che ospita dati sensibili, MSP con accesso da amministratore, software su cui si regge il servizio essenziale | Questionario completo, certificazione o audit, clausole rafforzate e notifica degli incidenti entro 24 ore o meno |
| Medio | Software gestionale interno, consulenza con accesso occasionale ai sistemi | Questionario, evidenze documentali e clausole di sicurezza standard |
| Basso | Fornitori senza accesso a sistemi né a dati | Una dichiarazione di base o nessuna richiesta specifica |
Qualunque sia il livello, le richieste arrivano di solito in tre forme.
1. Questionari di sicurezza
È quasi sempre il primo contatto. Il cliente invia un questionario, a volte di decine o anche centinaia di domande, per capire come il fornitore gestisce la sicurezza. Alcune organizzazioni usano modelli standard come il SIG di Shared Assessments o il CAIQ della Cloud Security Alliance, altre ne hanno uno proprio. Il formato cambia, ma i temi sono quasi sempre gli stessi:
- Governance della sicurezza: se esistono una politica di sicurezza approvata e un responsabile designato.
- Controllo degli accessi: uso dell’MFA, gestione delle utenze privilegiate e revoca degli accessi in caso di uscita.
- Protezione dei dispositivi: cifratura dei dischi, antivirus o EDR e gestione dei dispositivi del personale.
- Gestione delle vulnerabilità: ogni quanto si applicano le patch e in quanto tempo si correggono le falle critiche.
- Continuità operativa: backup, test di ripristino e piano di disaster recovery.
- Incidenti: come vengono rilevati e gestiti, e se ce ne sono stati di rilevanti.
- Subfornitori: quali terze parti intervengono nel servizio e come vengono controllate.
2. Clausole contrattuali
È il contratto a trasformare le richieste in obblighi. Con la NIS2, i contratti con i fornitori critici prevedono di solito clausole su questi aspetti:
- Misure minime di sicurezza: l’impegno a mantenere controlli precisi, spesso raccolti in un allegato di sicurezza.
- Notifica degli incidenti: tempi, canale e informazioni minime con cui il fornitore deve avvisare il cliente.
- Diritto di audit: la possibilità di verificare la sicurezza del fornitore direttamente o tramite report di terze parti.
- Subfornitura: l’obbligo di comunicare i subfornitori e di estendere loro gli stessi requisiti.
- Continuità del servizio: impegni di disponibilità, spesso definiti negli SLA, e di ripristino in caso di interruzione.
- Fine del rapporto: restituzione o cancellazione dei dati e revoca degli accessi alla scadenza del contratto.
- Conseguenze dell’inadempimento: penali, diritto di risoluzione del contratto o risarcimento del danno.
La clausola sulla notifica è quella su cui si tratta di più, e non a caso. La notifica degli incidenti NIS2 impone al soggetto di inviare una pre-notifica al CSIRT Italia entro 24 ore e una notifica completa entro 72. Se il fornitore impiega una settimana ad avvisarlo, rispettare questi tempi diventa impossibile.
3. Certificazioni ed evidenze tecniche
Le certificazioni fanno risparmiare molto lavoro a entrambe le parti, perché dimostrano che un ente terzo indipendente ha già verificato la sicurezza del fornitore. Queste sono le più diffuse:
- ISO 27001: la più riconosciuta in Europa e quella che si sposa meglio con le misure dell’articolo 21. Se non ce l’hai ancora, vale la pena capire cosa comporta la certificazione ISO 27001.
- Qualificazione ACN dei servizi cloud: obbligatoria per chi fornisce servizi cloud alla Pubblica Amministrazione.
- SOC 2: frequente tra i fornitori di software e servizi cloud, soprattutto con clienti internazionali.
- Report di penetration test: test di intrusione recenti svolti da una società esterna.
Come rispettare la NIS2 nella catena di approvvigionamento?
La maggior parte delle aziende si trova su entrambi i fronti. Ha fornitori da controllare e clienti che le chiedono garanzie. I passaggi che seguono valgono in tutti e due i casi e, se li segui in ordine, ognuno rende più semplice il successivo.
1. Fai l’inventario dei fornitori e classificali
Non si può gestire il rischio di un fornitore che non compare da nessuna parte. Il punto di partenza è un elenco completo di tutte le terze parti che accedono ai tuoi sistemi, trattano i tuoi dati o reggono una parte della tua attività, con il referente interno, il servizio erogato e il livello di criticità. Questo elenco si integra in modo naturale con l’inventario degli asset richiesto dalla NIS2, perché dietro molti fornitori ci sono asset che hai già registrato, come un servizio cloud, una licenza o un dispositivo a noleggio. Ed è anche la base per compilare l’elenco dei fornitori rilevanti richiesto dall’ACN.
2. Applica controlli tecnici che puoi dimostrare
Sono quelli che ricorrono di più nei questionari e quelli che migliorano più in fretta la tua posizione agli occhi di un cliente. Prima di pensare alle certificazioni, assicurati di avere coperti questi:
- MFA su tutti gli account: email, strumenti di lavoro, accessi da remoto e pannelli di amministrazione.
- Dispositivi gestiti: tutti i portatili e gli smartphone aziendali inventariati, con policy di sicurezza applicate e la possibilità di bloccarli o cancellarli da remoto.
- Cifratura dei dischi: attiva su tutti i dispositivi, così lo smarrimento di un portatile non si trasforma in un data breach.
- Patch aggiornate: aggiornamenti del sistema operativo e delle applicazioni installate entro tempi definiti.
- Protezione dalle minacce: antivirus o EDR su tutti i dispositivi, con avvisi centralizzati.
- Backup verificati: con test di ripristino periodici.
- Uscite senza dimenticanze: revoca di tutti gli accessi e recupero dei dispositivi quando qualcuno lascia l’azienda.
Il punto è poterlo dimostrare. Avere i controlli serve a poco se non puoi far vedere che funzionano su tutti i dispositivi e in ogni momento. Per questo molte aziende si affidano a uno strumento di gestione dei dispositivi, come spiega l’articolo su se serve un MDM per essere conformi alla NIS2.
3. Stabilisci come segnalerai un incidente
Se sei fornitore di un soggetto obbligato, il contratto probabilmente ti chiederà di avvisarlo nel giro di poche ore. E ci riesci solo se la procedura è scritta prima che succeda qualcosa. Questa procedura dovrebbe rispondere a quattro domande:
- Chi rileva e valuta l’incidente.
- Chi decide se riguarda un cliente.
- Chi avvisare presso ogni cliente e con quale canale.
- Quali informazioni minime inviare nella prima comunicazione.
4. Rivedi i tuoi fornitori e le applicazioni SaaS
La catena non si ferma a te. Se il tuo cliente ti chiede garanzie sui tuoi subfornitori, dovrai essere in grado di dargliele, e questo vale anche per gli strumenti SaaS che il tuo team usa per erogare il servizio. Qui emerge un rischio che spesso passa inosservato, lo shadow IT. Le applicazioni che il personale usa senza che l’IT lo sappia sono anch’esse fornitori con accesso ai tuoi dati, solo che nessuno le ha valutate. Nell’articolo su NIS2 e SaaS trovi un metodo per censirle e controllarne gli accessi.
5. Prepara le evidenze prima che te le chiedano
Il fornitore che arriva alla trattativa con la documentazione già pronta trasmette affidabilità e accorcia i tempi. Conviene avere a portata di mano una politica di sicurezza approvata, una sintesi di una o due pagine con i controlli principali, le certificazioni in corso di validità e i report tecnici che dimostrano lo stato di dispositivi e accessi. Per capire a che punto sei, la checklist della direttiva NIS2 ti aiuta a individuare le lacune, e l’articolo sull’audit NIS2 spiega quali evidenze controlla di solito un auditor. Molte sono le stesse che ti chiederà un cliente.
Come aiuta Factorial IT a rispettare la NIS2 nella catena di approvvigionamento?
Factorial IT copre entrambi i lati della catena di approvvigionamento da un unico posto. Ti aiuta a tenere sotto controllo i tuoi fornitori e, allo stesso tempo, a dimostrare la tua sicurezza quando il fornitore sei tu. 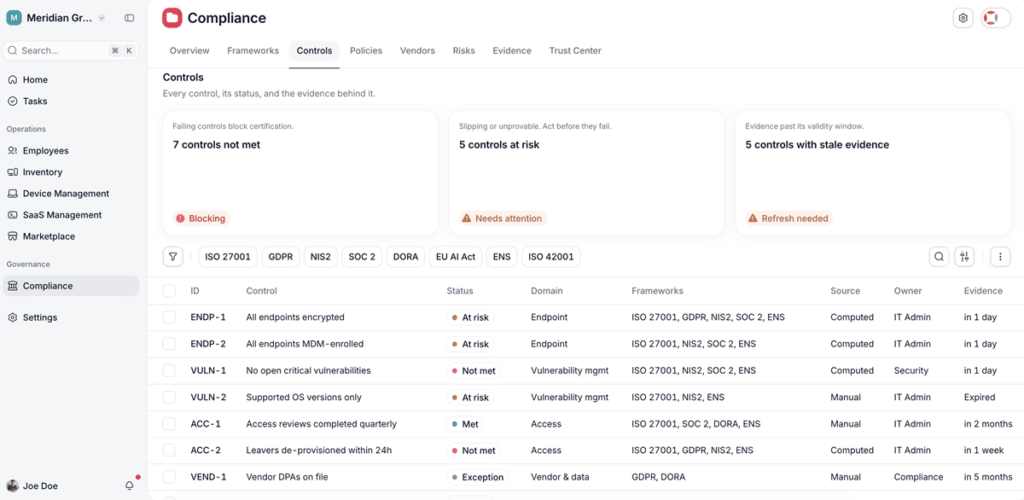
- Registro dei fornitori: ogni fornitore viene registrato con la sua criticità, i dati a cui accede, lo stato della revisione e l’eventuale firma del DPA.
- Rischi collegati ai controlli: i rischi legati alle terze parti, come condividere dati con un fornitore senza DPA, vengono valutati e collegati al controllo che li mitiga.
- Politica di gestione dei fornitori: puoi redigerla e pubblicarla dalla piattaforma, collegata ai framework che copre, tra cui la NIS2.
- Evidenze che si aggiornano da sole: cifratura dei dispositivi, stato delle patch o uscite degli utenti vengono raccolti in automatico, con un avviso prima della scadenza.
- Trust Center per i tuoi clienti: una pagina con le tue pratiche di sicurezza e lo stato reale di ogni controllo, per rispondere a un cliente senza ripartire da zero con la documentazione.
Factorial IT organizza e automatizza il monitoraggio, ma le decisioni restano tue. Quali clausole negoziare con ogni fornitore o quale rischio accettare dipende dal tuo contesto e, in molti casi, dal tuo consulente legale. Se vuoi vedere come si inserisce nel resto degli obblighi, puoi leggere come Factorial IT aiuta a conformarsi alla NIS2.