La ISO 27001 e il SOC 2 vengono quasi sempre citati insieme, nella stessa frase, come se fossero intercambiabili. Entrambi dimostrano a terzi che la tua azienda protegge bene le proprie informazioni, ma nascono in continenti diversi, sono strutturati in modo differente e non hanno lo stesso peso a seconda di chi deve leggerli. Confonderli può portarti a investire mesi di lavoro e un bel po’ di budget in quello che il tuo mercato non ti sta nemmeno chiedendo.
Eppure hanno molto in comune. Entrambi si basano su un audit esterno, condividono circa l’80% dei loro controlli e puntano allo stesso obiettivo, ispirare fiducia a clienti e partner. La differenza non sta tanto in cosa proteggono, quanto nel modo in cui lo certificano e verso chi.
In questo articolo ti spieghiamo cosa sono, in cosa si differenziano e quando conviene scegliere solo una delle due o puntare su entrambe, così da capire con esattezza cosa ti chiede il mercato e di cosa ha bisogno la tua azienda.
Cos'è la ISO 27001?
La ISO 27001 (ufficialmente ISO/IEC 27001) è la norma internazionale che stabilisce i requisiti per implementare, mantenere e migliorare un Sistema di Gestione della Sicurezza delle Informazioni (SGSI). La sua ultima versione è di ottobre 2022 ed è il riferimento più riconosciuto al mondo in questo ambito, presente in oltre 150 Paesi.
La sua grande particolarità è che è certificabile. Qualsiasi organizzazione, indipendentemente da dimensioni e settore, può sottoporsi a un audit esterno condotto da un ente accreditato (in Italia, accreditato da ACCREDIA) e ottenere un certificato ufficiale con validità internazionale. Il certificato ha una validità di tre anni, con audit di sorveglianza annuali.
La norma si articola in due blocchi. Da un lato, le clausole obbligatorie (dalla 4 alla 10), che definiscono come costruire e far funzionare l’SGSI. Dall’altro, l’Allegato A, con 93 controlli di sicurezza raggruppati in quattro categorie. Ogni organizzazione motiva quali si applicano al proprio caso nella Dichiarazione di Applicabilità (SoA). È inoltre il punto di partenza abituale per affrontare altre normative europee come la direttiva NIS2, recepita in Italia con il D.Lgs. 138/2024.
Punti chiave della ISO 27001
- Standard internazionale: la norma di riferimento per i Sistemi di Gestione della Sicurezza delle Informazioni (SGSI).
- Certificabile: un ente accreditato rilascia un certificato ufficiale valido tre anni, con audit di sorveglianza annuali.
- Approccio gestionale: definisce cosa deve fare l’organizzazione per gestire la sicurezza in modo continuo.
- 93 controlli: l’Allegato A raccoglie i controlli di sicurezza, organizzati in quattro categorie (organizzativi, sulle persone, fisici e tecnologici).
- Riconoscimento globale: particolarmente apprezzata nell’UE, nel Regno Unito, nel settore pubblico e dai clienti enterprise internazionali.
- Base per altre normative: punto di partenza abituale per adeguarsi alla NIS2 e agli altri obblighi di cybersicurezza.
Cos'è il SOC 2?
Il SOC 2 (System and Organization Controls 2) è un framework di audit sviluppato dall’AICPA (American Institute of Certified Public Accountants), l’organismo statunitense dei commercialisti. Valuta come un’organizzazione di servizi protegge i dati che i clienti le affidano ed è particolarmente diffuso tra le aziende SaaS, i provider cloud e le società tecnologiche.
A differenza della ISO 27001, il SOC 2 non è una certificazione. L’audit si conclude con un report di attestazione rilasciato da una società di CPA (revisori contabili abilitati negli Stati Uniti), in cui l’auditor esprime la propria opinione sulla progettazione e sul funzionamento dei controlli dell’azienda. Non esiste un «certificato SOC 2» da appendere alla parete. Quello che ottieni è un report dettagliato che clienti o investitori leggono, di norma sotto accordo di riservatezza.
La valutazione si basa su cinque Criteri dei Servizi di Fiducia (Trust Services Criteria), di cui solo quello sulla sicurezza è obbligatorio. Ogni azienda decide quali degli altri quattro includere, il che rende il SOC 2 un framework flessibile in cui ciascuna definisce il proprio perimetro. Il report può essere di Tipo I, che valuta la progettazione dei controlli in un momento preciso, oppure di Tipo II, che ne misura anche l’efficacia lungo un periodo di sei-dodici mesi ed è considerato la garanzia più solida.
Punti chiave del SOC 2
- Framework statunitense: sviluppato dall’AICPA e molto diffuso negli USA e nell’ecosistema SaaS.
- Report, non certificazione: il risultato è un report di attestazione rilasciato da una società di CPA.
- Cinque Criteri dei Servizi di Fiducia: sicurezza (obbligatorio), disponibilità, integrità dell’elaborazione, riservatezza e privacy.
- Perimetro flessibile: ogni azienda sceglie i controlli e i criteri da includere nell’audit.
- Tipo I e Tipo II: il Tipo I valuta la progettazione dei controlli, il Tipo II la loro efficacia in un arco di tempo.
- Orientato a clienti e investitori: comune nei processi di due diligence e nella selezione dei fornitori negli USA.
Differenze tra ISO 27001 e SOC 2
Anche se condividono buona parte dei controlli e perseguono lo stesso obiettivo di proteggere le informazioni, funzionano in modo diverso. La ISO 27001 certifica un sistema di gestione completo. Il SOC 2 rilascia un report su un insieme di controlli selezionati. Ecco le principali differenze tra i due.
| Criterio | ISO 27001 | SOC 2 |
|---|---|---|
| Origine | ISO/IEC (internazionale) | AICPA (Stati Uniti) |
| Tipo di risultato | Certificazione ufficiale | Report di attestazione |
| Chi effettua l’audit | Ente di certificazione accreditato | Società di CPA abilitata |
| Cosa ottieni | Certificato con esito positivo o negativo | Report dettagliato con l’opinione dell’auditor |
| Approccio | Requisiti di un SGSI completo | Controlli su un servizio specifico |
| Flessibilità | Prescrittivo, struttura standardizzata | Flessibile, l’azienda definisce il perimetro |
| Riconoscimento | Globale, molto apprezzato nell’UE | Predominante negli USA |
| Validità | Tre anni con audit annuali | Il Tipo II copre un periodo di 6-12 mesi |
| Modalità | Certificazione unica | Tipo I e Tipo II |
Quando scegliere la ISO 27001 o il SOC 2?
In pratica, la scelta dipende meno da quale sia «migliore» e più da dove si trovano i tuoi clienti e da cosa ti stanno chiedendo. I due framework sono solidi e condividono circa l’80% dei controlli, quindi lavorare su uno ti fa già guadagnare buona parte dell’altro.
Se il tuo mercato è europeo, vendi alla pubblica amministrazione o partecipi a gare d’appalto, la scelta naturale è la ISO 27001. È lo standard che autorità di regolamentazione, enti pubblici e clienti enterprise riconoscono nell’UE, e si sposa con normative come il GDPR, la NIS2 o gli obblighi nazionali di cybersicurezza. Per la maggior parte delle aziende italiane che vogliono dimostrare maturità sul fronte sicurezza, è il punto di partenza.
Se i tuoi clienti o i tuoi investitori sono negli Stati Uniti, soprattutto nel mondo SaaS o tech, con ogni probabilità ti chiederanno un report SOC 2. In molti processi di acquisto americani è diventato un requisito di fatto, al punto che alcuni clienti non vanno avanti con un fornitore che non è in grado di mostrarlo.
E se la tua azienda opera su entrambe le sponde dell’Atlantico, la cosa più sensata è considerarli tutti e due. Qui l’ordine conta. Di solito la strada più efficiente è certificarsi prima con la ISO 27001, che struttura l’intero SGSI, per poi appoggiarsi a quel lavoro per il report SOC 2. Fare il percorso inverso di norma costa di più, perché obbliga a montare l’intero sistema di gestione su una base che non è stata pensata per questo.
Come Factorial IT aiuta con la ISO 27001 e SOC 2?
Con l’80% dei controlli in comune, la maggior parte del lavoro tecnico serve per entrambi i framework. Ciò che cambia è il modo di dimostrarlo. L’audit ISO 27001 verifica che i controlli facciano parte del sistema di gestione, mentre il report SOC 2 di Tipo II controlla che abbiano funzionato senza interruzioni per tutto il periodo di osservazione, spesso scegliendo date a caso all’interno di quei mesi.
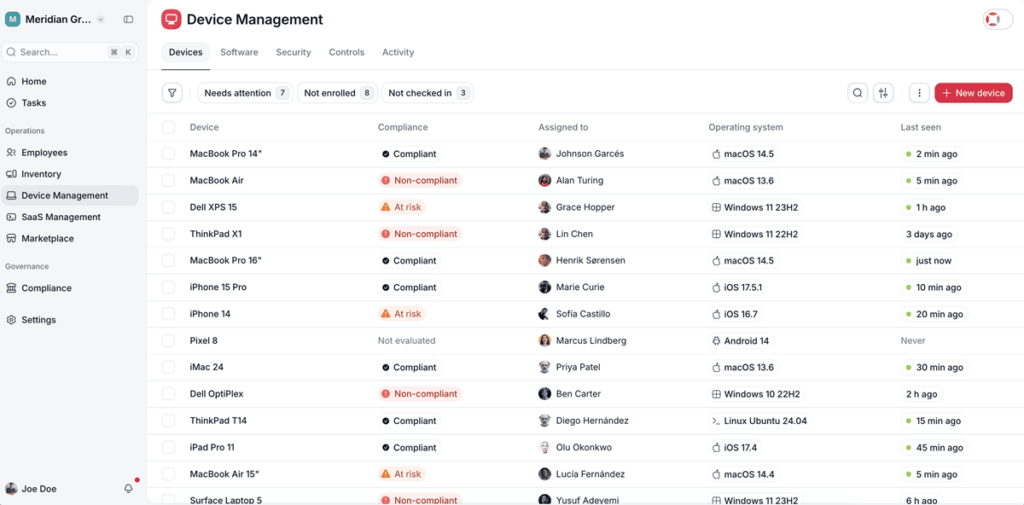
Factorial IT gestisce dispositivi, accessi e applicazioni da un’unica piattaforma collegata al sistema HR, e tiene traccia del loro stato ogni giorno. Ecco i punti in cui la differenza si nota di più per un’azienda che lavora con entrambi i framework.
- Controlli che funzionano per tutto il periodo (Tipo II): la piattaforma verifica in modo continuo che ogni postazione rispetti le policy definite, senza dipendere da controlli manuali occasionali. Se l’auditor SOC 2 sceglie una data qualsiasi del periodo osservato, c’è un dato da mostrare per quel giorno.
- Cambi di ruolo, oltre a ingressi e uscite (CC6.3 di SOC 2 e controllo 5.18 della ISO 27001): entrambi i framework verificano cosa succede agli accessi quando una persona cambia reparto o ruolo. Quando il cambio viene registrato nel sistema HR, Factorial IT aggiorna gruppi, licenze e permessi di quella persona, che così non accumula gli accessi dei ruoli precedenti.
- Una gestione delle modifiche tracciata (CC8.1 di SOC 2 e controllo 8.32 della ISO 27001): ogni modifica a una policy di sicurezza o alla configurazione delle postazioni viene registrata, con l’autore e la data. È l’evidenza che entrambi gli auditor richiedono per verificare che le modifiche siano sotto controllo.
- Un fornitore a sua volta sottoposto ad audit (CC9.2 di SOC 2 e controlli da 5.19 a 5.21 della ISO 27001): Factorial IT dispone di un proprio report SOC 2 e si sottopone periodicamente a penetration test. Inserirlo nel proprio stack non apre quindi una lacuna nella valutazione dei fornitori richiesta da entrambi i framework, e la sua infrastruttura ospitata nell’UE è in linea con i requisiti del GDPR.
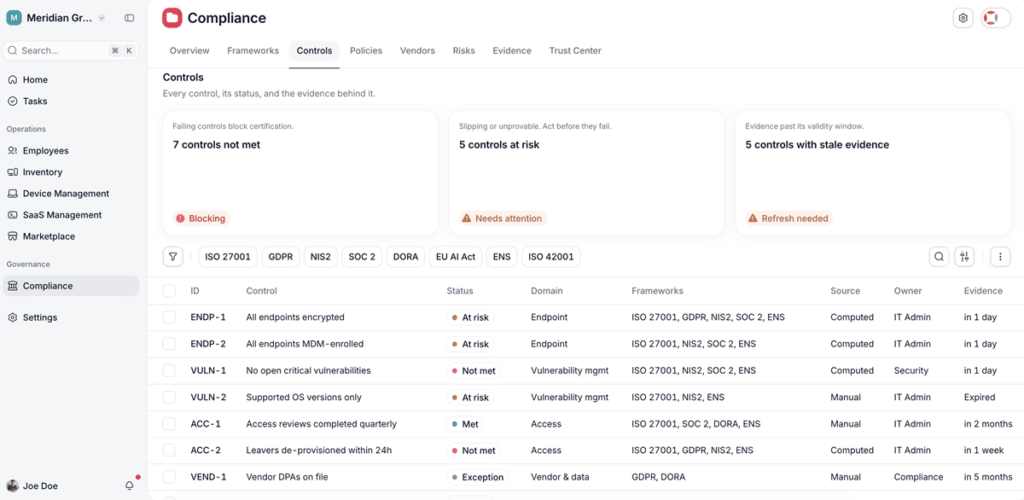
- Lo stesso dato nel proprio strumento di compliance: molte aziende gestiscono SOC 2 e ISO 27001 con piattaforme come Vanta, Drata o Bastion. Factorial IT si integra con questi strumenti e trasmette loro lo stato reale dei dispositivi, così le evidenze tecniche di entrambi i framework provengono da un’unica fonte.
Per un’azienda che parte dalla ISO 27001 e aggiunge SOC 2 in un secondo momento, come consiglia la maggior parte degli esperti, questa continuità delle evidenze evita di ricominciare da zero. Quando inizia il periodo di osservazione del Tipo II, i controlli tecnici funzionano e si documentano già da mesi.