La direttiva NIS2 ha spinto molti responsabili IT a passare al setaccio i propri strumenti. E c’è una domanda che torna puntuale non appena si entra nel merito. Serve un MDM per essere conformi?
La risposta breve è no. La direttiva non nomina la gestione dei dispositivi mobili in nessuno dei suoi articoli. Non esiste alcun obbligo di legge di dotarsi di un MDM, e nessun fornitore può venderti la conformità alla NIS2 come se fosse un prodotto.
La risposta lunga è quella che conta davvero. Se la tua azienda lavora con smartphone, laptop o team da remoto, coprire senza un MDM tutto ciò che la NIS2 richiede su quei dispositivi è, di fatto, quasi impossibile. La direttiva non ti obbliga ad averne uno. Ti obbliga a dimostrare un livello di controllo sui tuoi dispositivi che, senza un MDM, è molto difficile da sostenere e da provare.
La NIS2 obbliga ad avere un MDM?
La NIS2 impone di raggiungere degli obiettivi di sicurezza, non di usare prodotti specifici. L’articolo 21 definisce le misure minime di gestione del rischio che ogni soggetto obbligato deve applicare, ma non cita alcuno strumento concreto per riuscirci. Ecco perché nessun fornitore può venderti la conformità alla direttiva, semplicemente perché una cosa del genere non esiste.
Ma molte di quelle misure riguardano direttamente i dispositivi. Il controllo degli accessi, la cifratura, l’inventario degli asset, gli aggiornamenti o la risposta agli incidenti dipendono da ciò che accade su ogni singolo apparecchio. Ed è proprio qui che un MDM è il modo più diretto per metterle in pratica.
In sintesi, la NIS2 non ti obbliga ad avere un MDM. Ti obbliga a controllare i tuoi dispositivi, e senza un MDM quel controllo è molto difficile da mantenere.
Cosa si aspettano le autorità, al di là delle policy scritte?
È il punto che molte aziende sottovalutano. Sulla carta puoi coprire buona parte dell’articolo 21 con controlli manuali e una buona policy di sicurezza. Il problema arriva in fase di audit.
Alle autorità non basta un documento chiuso in un cassetto. Si aspettano una sicurezza che funzioni sul serio e che tu possa dimostrare in qualsiasi momento. Vogliono vedere come applichi la cifratura, come gestisci gli accessi e come reagisci quando un apparecchio viene smarrito o compromesso.
È questo il grande cambiamento portato dalla NIS2. Non basta più essere al sicuro, devi anche poterlo dimostrare. E un MDM è esattamente ciò che trasforma una policy in una prova. Ogni dispositivo registrato, ogni aggiornamento applicato e ogni blocco da remoto viene tracciato in automatico. Quando l’auditor ti chiederà come controlli i tuoi dispositivi, quella tracciabilità sarà la tua risposta.
📌 Approfondisci quando entra in vigore la direttiva NIS2 in Italia.
Quali requisiti della NIS2 copre un MDM?
Un MDM non risolve l’intera direttiva, ma copre di sicuro un blocco molto preciso di misure tecniche dell’articolo 21. Ecco i quattro fronti su cui fa la differenza:
1. Inventario degli asset e visibilità in tempo reale
La NIS2 ti impone di sapere in ogni momento quali dispositivi accedono ai tuoi sistemi critici. Un MDM cataloga in automatico ogni smartphone, tablet e laptop, con il relativo proprietario e lo stato della connessione. In questo modo tieni sempre aggiornato l’inventario degli asset richiesto dalla direttiva, senza dipendere da un foglio di calcolo che nessuno aggiorna mai.
2. Gestione di patch e aggiornamenti
Il software non aggiornato è una delle porte d’ingresso che la NIS2 punta a chiudere. Un MDM ti aiuta a tenere tutto il parco dispositivi al passo da un’unica console:
- Aggiornamenti centralizzati: applichi le patch del sistema operativo e delle applicazioni senza dover contare sul fatto che ogni dipendente si ricordi di installarle.
- Meno finestra di esposizione: prima la patch arriva sul dispositivo, meno tempo una falla nota resta aperta a un attaccante.
3. Controllo degli accessi e cifratura
La direttiva richiede misure solide di protezione dei dati, come la cifratura dei dispositivi e un’autenticazione rafforzata. Un MDM impone il blocco schermo, le password robuste e la cifratura del disco su tutti i dispositivi in un colpo solo.
Il risultato si vede il giorno in cui perdi un laptop. Anche se finisce nelle mani sbagliate, le informazioni restano illeggibili.
4. Risposta agli incidenti e termini di 24 e 72 ore
La NIS2 fissa tempi molto stretti per notificare un incidente grave. Se un dispositivo viene smarrito, rubato o compromesso, un MDM ti permette di bloccarlo o cancellarlo da remoto all’istante. Agire in pochi minuti è ciò che separa un semplice spavento da una violazione che sei costretto a notificare.
Cosa non copre un MDM da solo?
Un MDM fa molto bene il suo lavoro, ma quel lavoro ha limiti ben precisi. Capirli è ciò che distingue un’azienda che crede di essere già conforme da una che lo è davvero.
Un MDM è il punto di partenza
Un MDM copre bene la parte della conformità che si gioca sul dispositivo. È la base su cui poggia tutto il resto, e senza quella base l’intera struttura traballa.
Il problema nasce quando si confonde le fondamenta con l’edificio intero. La NIS2 non parla solo di apparecchi. Parla di come gestisci il rischio in tutta l’organizzazione, di come rispondi a un incidente e di chi ne risponde quando qualcosa va storto. Un MDM non arriva fin lì, e dare per scontato che ci arrivi è un errore che si paga in fase di audit.
Le misure della NIS2 che restano fuori dal suo raggio d’azione
Buona parte dell’articolo 21 vive lontano dal dispositivo. Sono misure di organizzazione e di processo che nessuno strumento di gestione dei device può applicare al posto tuo.
- Analisi dei rischi: individuare le tue minacce, valutarne l’impatto e decidere come ridurle. È la misura da cui dipendono tutte le altre.
- Sicurezza della catena di fornitura: tenere sotto controllo il rischio introdotto dai tuoi fornitori, soprattutto quelli che hanno accesso ai tuoi sistemi o ai tuoi dati.
- Notifica degli incidenti: la procedura per avvisare le autorità entro i termini di 24 e 72 ore, con ruoli e responsabili ben definiti.
- Formazione e sensibilizzazione: fare in modo che dipendenti e dirigenza sappiano riconoscere un phishing o una richiesta sospetta prima di cascarci.
- Continuità operativa: poter continuare a lavorare quando i sistemi vanno in tilt, grazie a backup e a un piano di ripristino collaudato.
- Governance: è la dirigenza ad approvare le misure, a supervisionarle e a risponderne. Non è più qualcosa da delegare al reparto tecnico.
Nessuno di questi punti si risolve con un MDM. Servono policy, processi e persone. Se vuoi vedere come si incastrano tutti, li trovi elencati uno per uno nella checklist della NIS2.
Tutto ciò che la NIS2 richiede e che un MDM non può darti
C’è un ultimo limite, e questo è puramente tecnico. Un MDM controlla la configurazione dei tuoi dispositivi. Si assicura che la cifratura sia attiva, che la password sia robusta e che il sistema sia aggiornato. Tutto questo è prevenzione.
Ciò che un MDM non fa è sorvegliare quello che accade dentro il dispositivo una volta che è in funzione. Non rileva un malware già in esecuzione né ferma un attacco mentre è in corso. Per questo ti serve uno strato di rilevamento e risposta sull’endpoint, capace di individuare un comportamento anomalo e di intervenire in tempo reale.
Sono due funzioni distinte e complementari. Una mantiene il dispositivo ben configurato. L’altra entra in gioco nel momento in cui qualcuno prova ad aggirare quella configurazione.
Dove si inserisce Factorial IT?
Qui torna l’idea di partenza. Un MDM copre la base, e la conformità completa arriva quando le aggiungi i tasselli che mancano. Factorial IT è pensato esattamente per questa logica.
Di tutto ciò che la NIS2 richiede, c’è una parte che non si risolve con un documento. È quella che dipende dallo stato reale dei tuoi dispositivi e dei tuoi accessi, e che cambia ogni giorno. Quali dispositivi hai, in che stato sono, chi accede a cosa e da quando. È la parte più difficile da mettere insieme a mano, e quella che Factorial IT genera di continuo, già trasformata in evidenza pronta per un audit.
Cosa risolve sui tuoi dispositivi e sui tuoi accessi
- Inventario in tempo reale: un’unica console con tutto il parco macOS, Windows, Linux, iOS e Android, e ogni dispositivo collegato a una persona, un team e un reparto. Include anche le applicazioni SaaS realmente in uso, comprese quelle attivate al di fuori dell’IT.
- Cifratura verificata: applicazione e verifica di FileVault e BitLocker su tutto il parco, con l’elenco dei dispositivi non conformi e la traccia della loro messa in regola.
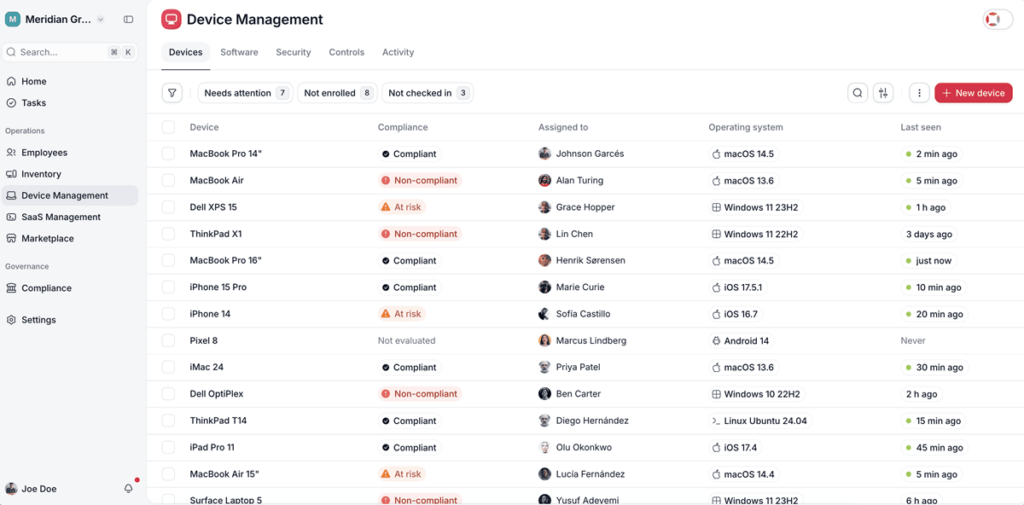
- Configurazione sicura tramite policy: firewall, blocco sessione, password robuste e restrizioni per ruolo o sistema operativo, con le deviazioni rilevate e corrette in automatico.
- Patch e vulnerabilità: monitoraggio delle versioni, livello di aggiornamento per dispositivo, vulnerabilità note e software fuori supporto segnalato direttamente nell’inventario.
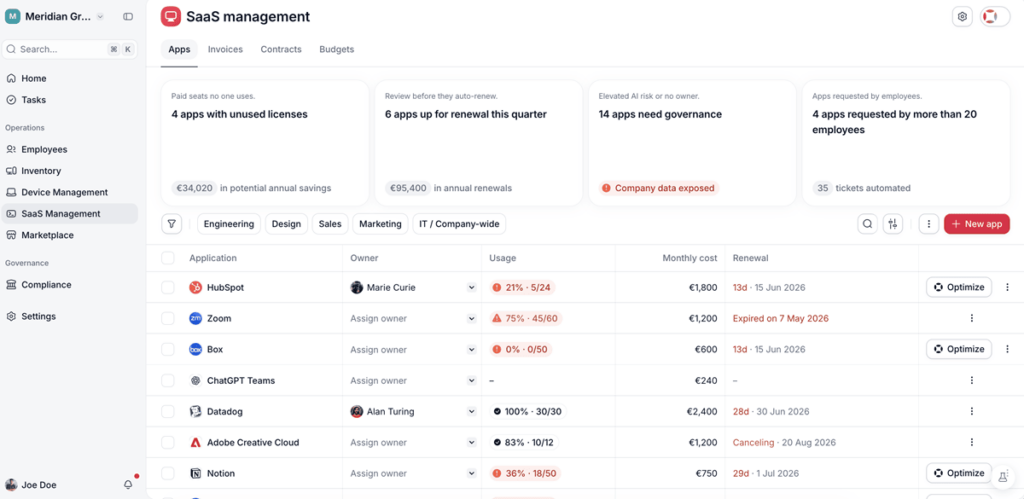
- Protezione antimalware sotto controllo: verifica che l’agent sia installato e attivo su ogni dispositivo, con i device senza copertura segnalati uno per uno.
- Onboarding e offboarding sincronizzati con le HR: quando entra una persona i suoi accessi vengono attivati in base al ruolo, e quando esce vengono revocati, il dispositivo viene bloccato e le licenze liberate, il tutto con un registro datato.
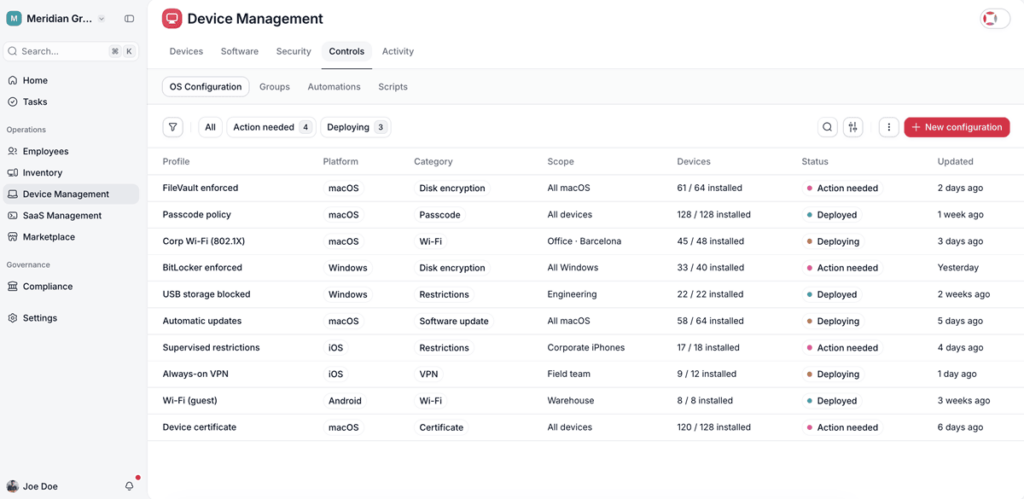
- Risposta agli incidenti: quando un dispositivo viene colpito, la console mostra all’istante chi lo utilizzava, a cosa aveva accesso e cosa è stato fatto su di esso, con la possibilità di blocco e cancellazione da remoto.