Un audit NIS2 mette alla prova una cosa molto precisa, ovvero se quello che un’azienda dichiara di fare in materia di cybersicurezza corrisponde a quello che fa davvero. E per dimostrarlo la buona volontà non basta, servono evidenze documentate.
Che a condurlo sia l’ACN, il team interno o un cliente che vuole capire se si tratta di un fornitore affidabile, la richiesta è sempre la stessa, evidenze concrete, datate e aggiornate, che il rischio viene gestito come si deve.
In questo articolo vediamo cos’è un audit NIS2, se è obbligatorio in Italia, chi può svolgerlo e cosa preparare per superarlo senza brutte sorprese.
Cos'è un audit NIS2?
Un audit NIS2 è una verifica sistematica che accerta se un’organizzazione applica le misure di gestione dei rischi di cybersicurezza richieste dalla Direttiva (UE) 2022/2555, meglio nota come NIS2.
Il riferimento è l’articolo 21, paragrafo 2, recepito in Italia dall’articolo 24 del D.Lgs. 138/2024, che elenca le dieci misure minime che devono adottare i soggetti essenziali e importanti. Tra queste figurano l’analisi dei rischi, la gestione degli incidenti, la continuità operativa, la sicurezza della catena di approvvigionamento, il controllo degli accessi, la gestione degli asset e l’autenticazione a più fattori.
La differenza rispetto ad altri audit sta nell’approccio. Con la NIS2 l’auditor vuole accertare che le policy aziendali vengano applicate davvero, che qualcuno le riesamini e che la direzione le abbia approvate. Più che una semplice revisione documentale, somiglia a una verifica di ciò che succede ogni giorno.
Un dettaglio importante, non esiste una certificazione NIS2. Al termine dell’audit non si ottiene un attestato come con la ISO 27001, ma un report che indica cosa è conforme e cosa resta da correggere.
L'audit NIS2 è obbligatorio in Italia?
Dipende da due fattori, cioè se l’azienda rientra nell’ambito della direttiva e di quale tipo di audit si parla.
A differenza di altri Paesi europei, l’Italia ha già recepito la NIS2 con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024, e ha individuato nell’ACN (Agenzia per la Cybersicurezza Nazionale) l’autorità competente. I soggetti registrati devono notificare gli incidenti significativi al CSIRT Italia da gennaio 2026 e sono tenuti a rendere pienamente operative le misure di sicurezza di base entro il 31 ottobre 2026. Tutte le tappe sono riassunte nella nostra guida sulla direttiva NIS2 in Italia. Per questo non conviene rimandare, e i motivi sono tre:
- Dopo ottobre partono le verifiche: chiusa la fase di adeguamento, l’ACN potrà controllare la conformità e non ci sarà più margine per produrre evidenze che avrebbero dovuto esistere da mesi.
- Le regole sono già scritte: il decreto e le determinazioni dell’ACN, a partire da quella sulle misure di base (n. 379907/2025), definiscono nel dettaglio cosa verrà verificato. Le dieci misure dell’articolo 21 restano il punto di partenza.
- I clienti lo stanno già chiedendo: le aziende soggette alla NIS2 devono gestire la sicurezza della propria catena di approvvigionamento, e questo si traduce in questionari, clausole contrattuali e audit ai fornitori.
Quanto ai soggetti obbligati, la NIS2 riguarda soprattutto le medie e grandi imprese che operano in uno dei 18 settori della direttiva, come energia, trasporti, sanità, infrastrutture digitali o manifattura. In Italia, dopo la registrazione sulla piattaforma dell’ACN, è l’Agenzia a comunicare l’inserimento nell’elenco dei soggetti NIS. Per chi ha ancora dubbi sulla propria azienda, l’articolo a chi si applica la direttiva NIS2 in Italia li chiarisce nel dettaglio.
Tipi di audit NIS2 e chi li svolge
Quando si parla di audit NIS2 si tende a mettere insieme situazioni molto diverse. Nella pratica gli scenari sono quattro, e ognuno ha un auditor diverso.
1. La vigilanza dell’autorità sui soggetti essenziali
I soggetti essenziali sono sottoposti a una vigilanza ex ante. In altre parole, l’autorità, che in Italia è l’ACN, non ha bisogno che succeda qualcosa per controllarli. L’articolo 32 della direttiva le consente di svolgere ispezioni in loco e da remoto (anche a campione), audit di sicurezza periodici e mirati affidati a un organismo indipendente o all’autorità stessa, e audit straordinari dopo un incidente significativo o una violazione.
2. La vigilanza ex post sui soggetti importanti
Per i soggetti importanti la vigilanza scatta quando l’autorità riceve elementi che fanno pensare a una mancata conformità, per esempio dopo la notifica di un incidente. In questo caso l’articolo 33 le permette di disporre ispezioni e audit di sicurezza mirati.
3. L’audit interno
Lo stesso articolo 21, paragrafo 2, impone di avere procedure per valutare l’efficacia delle misure adottate. La soluzione più diffusa sono gli audit interni periodici, affidati al team interno o a un consulente esterno. Molte aziende abbinano una gap analysis svolta internamente a test tecnici esternalizzati.
4. L’audit di un cliente sul proprio fornitore
Chi lavora con aziende soggette alla NIS2 dovrà con ogni probabilità dimostrare le proprie misure di sicurezza prima di firmare o rinnovare un contratto. In questo caso l’auditor è il cliente, o qualcuno che agisce per suo conto, e il perimetro dipende dal contratto e dai suoi requisiti sulla catena di approvvigionamento.
Come si svolge un audit NIS2 passo dopo passo?
Ogni auditor ha la sua metodologia, ma quasi tutte seguono una sequenza simile. Conoscerla aiuta a prevedere cosa verrà richiesto e in quale momento:
- Definizione del perimetro: il primo passo è confermare se l’azienda rientra nella NIS2, se è un soggetto essenziale o importante e quali società, servizi e sistemi sono inclusi. Un perimetro definito male condiziona tutto ciò che viene dopo.
- Gap analysis rispetto all’articolo 21: l’auditor confronta i controlli esistenti con le dieci misure della direttiva e con le misure di base dell’ACN, e classifica ogni gap in base alla criticità. Se l’azienda è già certificata ISO 27001, buona parte del lavoro è fatta.
- Analisi documentale e interviste: qui entrano in gioco policy, analisi dei rischi, procedure, contratti e verbali degli organi di amministrazione. Vengono intervistati anche i responsabili di ciascun controllo, dall’IT alle HR, passando per ufficio acquisti e legale.
- Verifica tecnica: l’auditor controlla che quanto scritto nei documenti trovi riscontro nei sistemi. Esamina configurazioni, log e stato dei dispositivi, e può avvalersi di vulnerability scan o pentest.
- Report dei rilievi: l’azienda riceve un report con il livello di conformità di ogni misura, le non conformità rilevate e le raccomandazioni.
- Piano di rimedio e follow-up: è il momento di dare priorità alle correzioni, assegnare i responsabili e fissare le scadenze. Se l’audit è condotto dall’autorità, questa può imporre l’attuazione delle raccomandazioni entro un termine preciso.
Quali evidenze vengono richieste in un audit NIS2?
È la parte che preoccupa di più, e a ragione. In un audit NIS2 ciò che non si può dimostrare è come se non esistesse. Queste sono le evidenze più comuni, ordinate secondo le aree dell’articolo 21, paragrafo 2.
| Area | Evidenze richieste più spesso |
|---|---|
| Governance e analisi dei rischi | Policy di sicurezza approvata dalla direzione, analisi dei rischi aggiornata, verbali in cui gli organi di amministrazione approvano e supervisionano le misure |
| Gestione degli incidenti | Procedura di risposta, registro degli incidenti, flusso di notifica a 24 ore, 72 ore e un mese, esiti delle simulazioni |
| Continuità operativa | Piano di continuità operativa e di disaster recovery, policy di backup, registrazioni dei test di ripristino |
| Catena di approvvigionamento | Elenco dei fornitori critici, valutazioni di sicurezza svolte, contratti con clausole di cybersicurezza |
| Gestione delle vulnerabilità | Registro delle patch applicate, vulnerability scan, report di pentest |
| Valutazione dell’efficacia | Audit interni, metriche di sicurezza, riesami della direzione |
| Formazione e igiene informatica | Piano formativo, registri presenze, formazione specifica per gli organi di amministrazione, campagne di phishing simulato |
| Crittografia | Policy di cifratura, stato della cifratura su portatili e smartphone, gestione delle chiavi |
| Controllo degli accessi e gestione degli asset | Inventario degli asset aggiornato, revisioni periodiche dei permessi, registrazioni di ingressi e uscite del personale |
| MFA e comunicazioni sicure | Configurazione della MFA sugli accessi critici e da remoto, canali di comunicazione di emergenza |
Molte di queste evidenze dipendono da qualcosa di molto concreto, i dispositivi del team. L’auditor vorrà sapere quanti portatili e smartphone ci sono in azienda, chi li usa, se sono cifrati, se hanno le patch aggiornate e che fine ha fatto il computer della persona che è andata via il mese scorso. Se queste informazioni sono sparse tra vari fogli Excel, raccoglierle prima dell’audit può richiedere settimane.
Un altro aspetto che fa la differenza è la tracciabilità nel tempo. Uno screenshot fatto il giorno prima dell’audit dimostra poco. Uno storico che mostra il controllo in funzione da mesi dimostra molto di più.
Gli errori da evitare in un audit NIS2
Quando un’azienda ha problemi durante un audit NIS2, quasi sempre è perché fa fatica a dimostrare che le sue misure funzionano. Gli errori tendono a ripetersi da un’organizzazione all’altra e la maggior parte si può evitare preparandosi per tempo. Questi sono i più frequenti:
- Preparare le evidenze all’ultimo momento: le evidenze prodotte a ridosso dell’audit si riconoscono subito. L’ideale è che vengano raccolte in automatico, nel lavoro di tutti i giorni.
- Considerarlo un esercizio sulla carta: avere policy impeccabili serve a poco se la configurazione reale dei sistemi non corrisponde.
- Non testare la procedura di notifica: molte aziende hanno messo nero su bianco il flusso a 24 e 72 ore, ma non l’hanno mai provato con una simulazione.
- Dimenticarsi della direzione: la NIS2 chiede agli organi di amministrazione di approvare le misure, supervisionarne l’attuazione e seguire una formazione. Senza verbali né registrazioni che lo dimostrino, è una delle prime lacune a emergere.
- Fermarsi alle clausole con i fornitori: firmare un contratto con requisiti di sicurezza non basta. Bisogna valutare i fornitori critici e aggiornare questa valutazione a intervalli regolari.
- Avere un inventario degli asset incompleto: senza sapere quali dispositivi ci sono e in che stato si trovano, è impossibile dimostrare che sono protetti. I dispositivi personali non gestiti e i portatili mai recuperati dopo un’uscita sono un classico.
- Dare per scontato che la ISO 27001 copra tutto: è un’ottima base, ma la NIS2 aggiunge requisiti propri, come i tempi di notifica, la responsabilità della direzione o la supervisione attiva della catena di approvvigionamento.
Come può aiutare Factorial IT nell'audit NIS2?
Durante la verifica tecnica, l’auditor farà domande molto precise sui dispositivi aziendali. Con Factorial IT le risposte si trovano in un’unica piattaforma collegata alle HR, con dati aggiornati e uno storico a supporto di ciascuna.
- Quanti dispositivi avete e chi li usa? Ogni portatile e smartphone è associato al suo utente, qualunque sia il sistema operativo. L’inventario si mostra così com’è oggi, senza dover incrociare fogli Excel.
- Tutti i dispositivi sono cifrati e protetti? Lo stato di cifratura, antivirus e rilevamento delle minacce dell’intera flotta è visibile a colpo d’occhio, e il dispositivo rimasto indietro si individua subito.
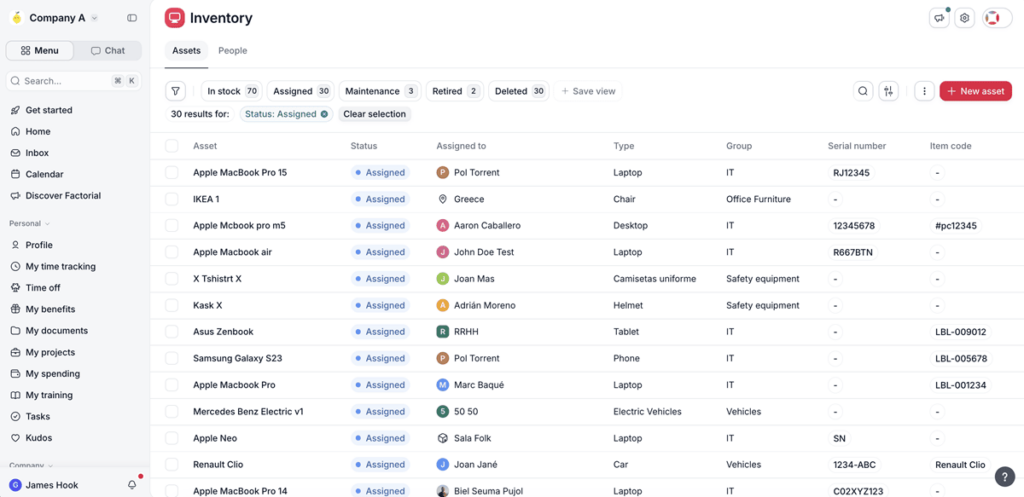
- Come gestite gli aggiornamenti di sicurezza? Le patch vengono distribuite in modo centralizzato e resta traccia di quali dispositivi sono aggiornati.
- Che fine hanno fatto gli accessi di chi ha lasciato l’azienda? Poiché ogni uscita registrata nelle HR avvia il ritiro dei dispositivi e la revoca degli accessi, è possibile dimostrare quando e come sono stati revocati.
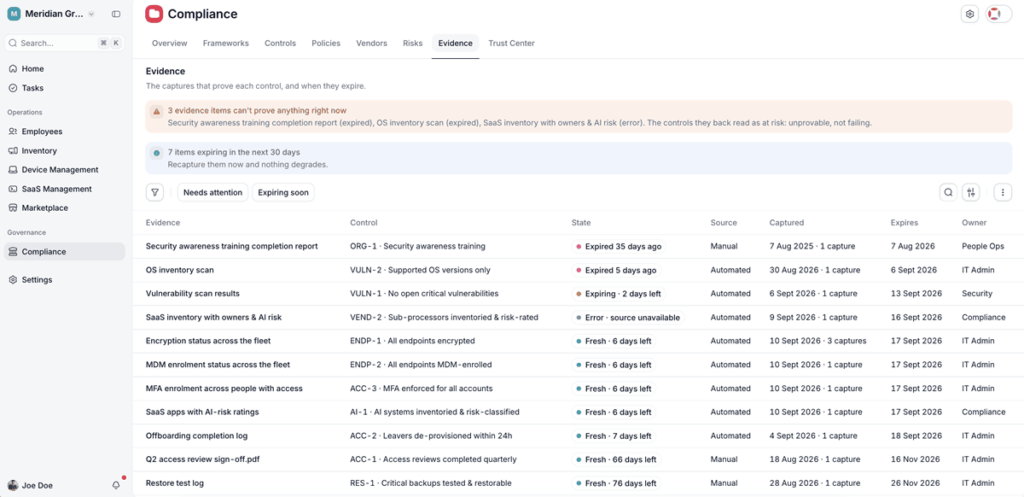
- Quali applicazioni usa il team? Software e licenze in uso sono sempre sotto controllo, così è facile spiegare quali strumenti sono autorizzati.