La direttiva NIS2 impone ai soggetti essenziali e importanti di gestire i propri rischi di cybersecurity, e non si può gestire il rischio di un asset di cui si ignora l’esistenza. L’inventario non compare come obbligo a sé stante, ma senza di esso nessuna delle misure previste dalla NIS2 sta in piedi. Un server non registrato non riceve patch, un fornitore non mappato non viene valutato e un portatile dimenticato non compare da nessuna parte nell’analisi dei rischi.
Questo articolo ripercorre il ruolo che l’inventario degli asset svolge nella NIS2, che cosa chiede la normativa in materia di gestione degli asset, quali elementi e quali dati vanno raccolti, e come costruirlo e mantenerlo senza dipendere dal lavoro manuale.
Che cos'è un inventario degli asset nella NIS2?
Un inventario degli asset è il registro completo e aggiornato di tutti gli elementi che sostengono l’attività della propria organizzazione e che, se si guastano o vengono compromessi, ne intaccherebbero la sicurezza o la continuità. A ogni elemento va assegnato un responsabile.
La NIS2 non ragiona a partire da un elenco chiuso di asset. Il suo approccio è quello della gestione dei rischi, quindi un asset è qualsiasi cosa la cui perdita, indisponibilità o manomissione metterebbe a rischio le reti e i sistemi informativi del soggetto. Rientra ciò che è evidente, come server e applicazioni, ma anche ciò che spesso resta fuori, come i servizi cloud sottoscritti o i fornitori con accesso ai propri sistemi.
La NIS2 guarda soprattutto alla continuità. Non si tratta solo di quale informazione proteggere, ma di che cosa deve continuare a funzionare perché l’attività non si fermi.
Che cosa impone la NIS2 sulla gestione degli asset?
La NIS2 non prevede un controllo specifico intitolato inventario degli asset, come accade invece in altri quadri normativi. Quello che fa è imporre la gestione degli asset tra le misure minime di gestione dei rischi, e l’inventario ne è il primo passo imprescindibile.
Il requisito si trova all’articolo 21, paragrafo 2, della direttiva (UE) 2022/2555, che elenca le misure tecniche e organizzative che i soggetti essenziali e importanti devono adottare. Tra queste, la lettera i) cita espressamente la sicurezza delle risorse umane, le politiche di controllo degli accessi e la gestione degli asset. Non si può controllare l’accesso a un asset né assegnargli un responsabile se prima non è stato identificato.
L’inventario non soddisfa solo quella lettera, sostiene anche il resto delle misure dell’articolo 21:
- Analisi dei rischi: valutare il rischio richiede di sapere prima su quali asset lo si valuta.
- Gestione degli incidenti: di fronte a un incidente, l’inventario permette di circoscrivere i sistemi coinvolti e di agire in fretta.
- Continuità operativa: non si può ripristinare un servizio senza conoscere gli asset da cui dipende.
- Sicurezza della catena di approvvigionamento: fornitori e servizi esterni sono anch’essi asset da registrare e presidiare.
- Gestione delle vulnerabilità: si applicano patch e aggiornamenti solo a ciò che è inventariato.
Per questo, anche se la normativa non lo dice con queste parole, un inventario incompleto o non aggiornato toglie le fondamenta a quasi tutti gli obblighi della NIS2.
Quali asset vanno inclusi nell'inventario?
L’errore più comune è ridurre l’inventario all’hardware. La NIS2 protegge le reti e i sistemi informativi nel loro insieme, quindi l’inventario deve abbracciare tutto ciò che regge il servizio:
- Hardware: portatili, desktop, dispositivi mobili, server, apparati di rete e dispositivi di archiviazione.
- Software e applicazioni: sistemi operativi, applicazioni aziendali, strumenti interni e licenze.
- Servizi cloud e SaaS: email, CRM, archiviazione, piattaforme di collaborazione e qualsiasi servizio sottoscritto che tratti informazioni o supporti un’operazione.
- Informazioni e dati: database, file, backup e log, indipendentemente da dove risiedano.
- Reti e infrastruttura: connessioni, segmenti di rete, sistemi di controllo ed elementi di comunicazione che tengono i servizi in funzione.
- Fornitori e catena di approvvigionamento: terzi con accesso ai propri sistemi o da cui dipende l’erogazione del servizio, un punto a cui la NIS2 dà particolare rilievo.
- Persone: dipendenti, collaboratori e fornitori con accesso agli asset, nella misura in cui quell’accesso va controllato.
I servizi cloud e i fornitori meritano un’attenzione particolare. Sono una fonte frequente di shadow IT, con strumenti sottoscritti da un team senza passare dal reparto IT e che non arrivano mai all’inventario, e sono anche la via attraverso cui la NIS2 impone di presidiare la catena di approvvigionamento.
Quali dati deve registrare ogni asset?
Registrare solo il nome dell’asset non basta né a gestire il rischio né a rispondere davanti a un’ispezione. Ogni voce deve raccogliere le informazioni che permettono di identificare l’asset, collocarlo, sapere chi ne risponde e quale ruolo svolge nel servizio:
- Identificativo univoco: un codice che distingua l’asset senza ambiguità.
- Descrizione e tipo: che cos’è e a quale categoria appartiene.
- Proprietario: la persona o il ruolo responsabile dell’asset e delle decisioni sulla sua protezione.
- Ubicazione o ambiente: dove si trova fisicamente o in quale ambiente risiede, nel caso degli asset logici.
- Servizio o processo supportato: a quale operazione essenziale o importante è collegato, per poterne misurare l’impatto in caso di guasto.
- Livello di criticità: quanto la sua indisponibilità o compromissione inciderebbe sulla continuità del servizio.
- Stato: se è attivo, in riparazione, a magazzino o dismesso.
- Date di registrazione e di ultima revisione: da quando è registrato e quando è stato verificato l’ultima volta.
Come realizzare l'inventario degli asset passo dopo passo?
Costruire l’inventario da zero risulta più gestibile procedendo per fasi invece di provare a catalogare tutto in una volta. Questi cinque passaggi mettono ordine nel lavoro.
1. Definire il perimetro e i soggetti interessati
Prima di elencare qualsiasi cosa, conviene chiarire se la propria organizzazione è un soggetto essenziale o importante, perché da questo dipendono il livello di rigore e di vigilanza. Si delimitano poi le attività, i processi e le sedi che rientrano nel perimetro regolamentato. È questo confine a decidere che cosa si inventaria e che cosa no.
Un perimetro mal definito si paga in entrambe le direzioni. Se è troppo stretto, lascia asset critici fuori dal registro. Se è troppo ampio, costringe a mantenere informazioni che non aggiungono nulla e generano solo lavoro. Meglio metterlo per iscritto e usarlo come filtro ogni volta che sorge un dubbio.
2. Identificare e scoprire gli asset
È qui che l’inventario si vince o si perde, perché ciò che non viene rilevato adesso resta senza protezione. L’errore classico è chiedere a ogni responsabile che cosa possiede e dare per buona la risposta. Lo shadow IT, il server ereditato o il portatile dimenticato in un cassetto non compaiono in quell’elenco, e sono proprio la via da cui di solito entra un incidente.
Per non lasciarsi sfuggire nulla, conviene combinare la scoperta automatica con l’incrocio delle fonti già presenti in azienda:
- Strumenti di discovery: scansionano la rete e rilevano in tempo reale i dispositivi e il software connessi.
- Registri di acquisti e contratti: per stanare hardware e licenze che forse nessuno usa più ma risultano ancora attivi.
- Fatture di SaaS e fornitori cloud: la pista migliore per far emergere applicazioni sottoscritte fuori dal radar dell’IT.
- Ingressi e uscite dall’HR: rivelano a chi è stato assegnato ogni dispositivo e quali accessi restano aperti.
La scansione automatica fa il grosso del lavoro, ma è l’incrocio con quelle altre fonti a portare alla luce ciò che nessuno strumento vede da solo, come un fornitore che accede ai propri sistemi senza avere un solo dispositivo dentro la rete.
3. Assegnare un proprietario a ogni asset
Il proprietario di un asset non è chi lo usa, ma chi ne risponde in termini di protezione. Il portatile lo usa un commerciale, ma della sua cifratura e della sua dismissione risponde un ruolo preciso, ed è quel ruolo che va registrato.
Conviene assegnare la proprietà a una posizione, non a una persona. Se la si lega a un nome, il giorno in cui quella persona se ne va ci si ritrova con un asset orfano. Legata a un ruolo, la proprietà sopravvive al turnover. E poiché la NIS2 fa ricadere la responsabilità ultima sulla direzione, è questa colonna a collegare ogni asset a chi ne rende conto ai vertici.
4. Classificare gli asset in base alla criticità
Non tutti gli asset pesano allo stesso modo, e trattarli alla pari è il modo più rapido di sprecare risorse. La NIS2 non impone una scala precisa, ma si aspetta che si sappia dare priorità in base all’impatto sulla continuità dell’attività. Una scala a tre livelli di solito basta:
- Critico: la sua caduta ferma un’operazione essenziale o importante.
- Medio: il suo guasto rallenta l’attività, ma esiste un’alternativa o un margine di reazione.
- Basso: la sua indisponibilità incide a malapena sulla quotidianità.
La sfumatura che quasi tutti trascurano è la dipendenza. Un asset può sembrare minore di per sé e rivelarsi critico perché altri si appoggiano a esso, come un server di identità da cui pende l’accesso a tutto il resto. Conviene classificare guardando non solo a ciò che l’asset fa, ma a ciò che cade insieme a esso.
5. Mantenere aggiornato l’inventario
Un inventario impeccabile il giorno in cui nasce perde valore in fretta se nessuno lo tiene vivo. Serve una periodicità di revisione e, soprattutto, un processo che recepisca ingressi, uscite e cambi di proprietario nel momento in cui avvengono, non mesi dopo.
La via più affidabile è collegare l’inventario agli ingressi e alle uscite del personale. Così, quando qualcuno entra, il suo dispositivo è registrato dal primo giorno, e quando qualcuno se ne va, il suo asset viene segnato per la restituzione senza che nessuno debba ricordarsene. È questo aggancio con la realtà a separare un inventario utile da una fotografia vecchia.
Come costruire e mantenere l'inventario con Factorial IT?
Factorial IT affronta il problema alla radice dell’inventario, cioè la distanza tra ciò che è documentato e ciò che è davvero in uso. Invece di reggere un foglio di calcolo a mano, la piattaforma scopre e cataloga in automatico i dispositivi e il software dell’organizzazione, e mantiene un inventario in tempo reale di ogni asset.
Ogni elemento del catalogo include le informazioni che servono per gestire il rischio e dimostrare la conformità:
- Proprietario, stato e costo: chi risponde di ogni dispositivo, in che situazione si trova e quanto costa, disponibile in pochi secondi.
- Tracciabilità di ingressi e uscite: ogni cambiamento viene registrato, così lo storico riflette l’evoluzione reale del parco.
- Ciclo di vita completo: dall’arrivo del dispositivo fino alla sua dismissione controllata, senza asset fuori supporto che spariscono dai radar.
- Evidenze esportabili: report e registri che si generano da soli e servono come prova in caso di audit o ispezione.
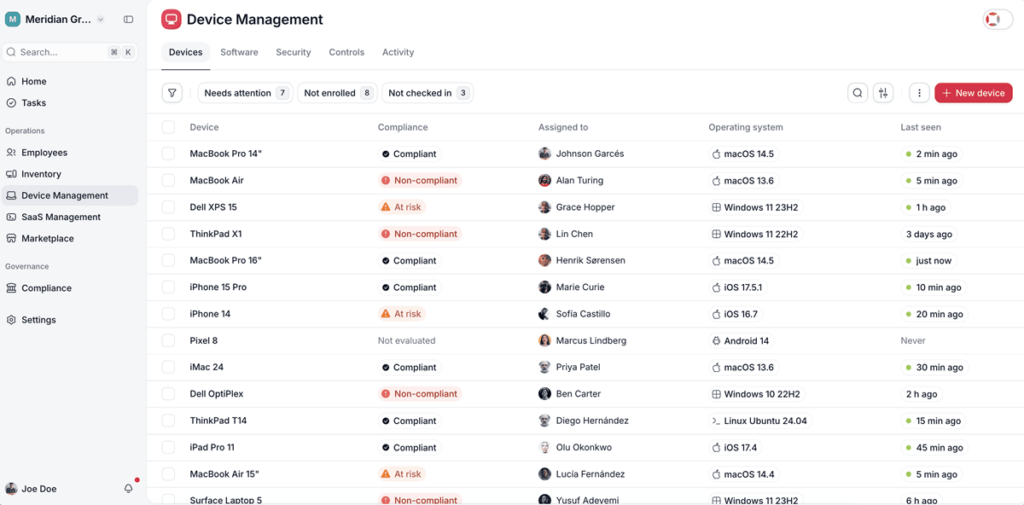
La differenza di fondo sta nella connessione con il software HR. Collegando l’inventario agli ingressi e alle uscite del personale, chi entra riceve il proprio dispositivo registrato dal primo giorno, e chi se ne va lascia un asset segnato per la restituzione senza passaggi manuali. È questo legame a mantenere l’inventario sincronizzato con la realtà, che è esattamente il punto in cui la maggior parte degli inventari vacilla quando arriva il momento di rendere conto.
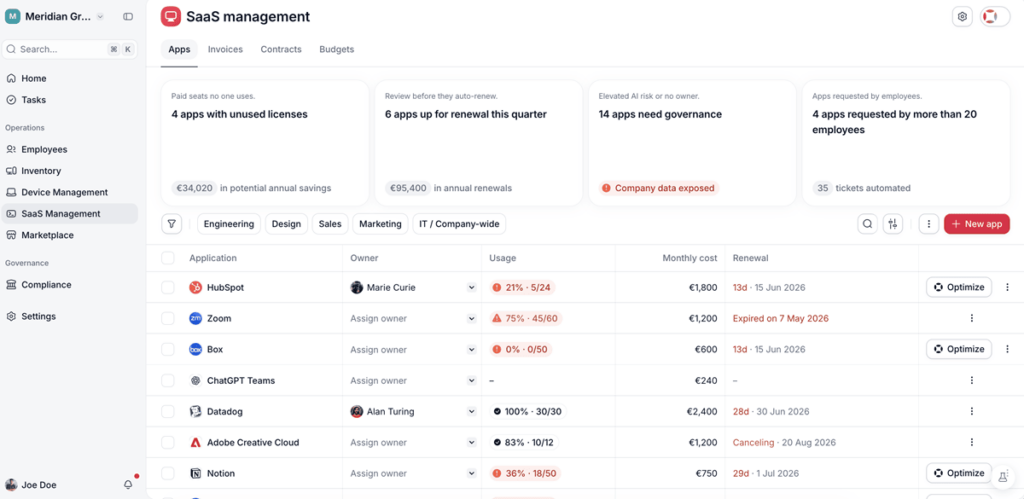
Conviene essere chiari sul perimetro. Factorial IT copre l’inventario e il ciclo di vita degli asset informatici, che è un pezzo del puzzle della NIS2 e non la sua totalità. La gestione dei rischi, la notifica degli incidenti o la sicurezza della catena di approvvigionamento richiedono altri tasselli. Per approfondire, si può leggere il nostro articolo su come Factorial IT aiuta a conformarsi alla NIS2.